
 #1
Frameworks de génération, encodage, obfuscation et test de shellcode.
Recommandé par Kitploit
 bl4ckm1rror/fud-uuid-shellcode
Technique d'injection de shellcode en C++ utilisant le chiffrement XOR et la conversion de chaîne UUID pour contourner Windows Defender, avec…
 abedalqaderswedan1/aswcrypter
Un script Bash et Python pour générer des payloads qui contournent tous les antivirus jusqu'à présent [FUD]
 cryptolok/aslray
Linux ELF x32/x64 ASLR DEP/NX bypass exploit avec stack-spraying
 t0thkr1s/revshellgen
Générateur de shell inverse écrit en Python 3.
 nccgroup/metasploitavevasion
Metasploit AV Evasion Tool
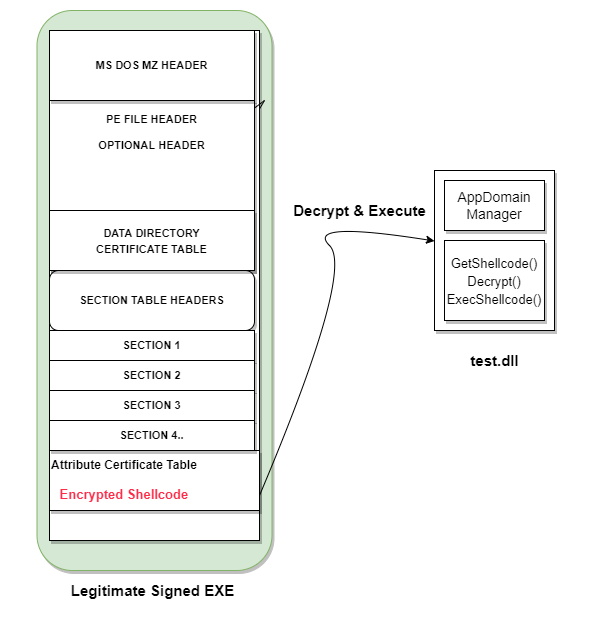 pwn1sher/frostbyte
Combine l'injection AppDomain Manager avec l'incorporation de shellcode dans des binaires signés pour contourner la détection EDR/AV des payloads red…
 lepotekil/msfmania
Outils d'évasion antivirus en Python
 nettitude/runpe
Chargeur réflexif en C# pour binaires non gérés.
 cryptolok/morphaes
IDPS & SandBox & AntiVirus TUEUR FURTIF. MorphAES est le premier moteur de shellcode polymorphe au monde, doté de propriétés métamorphiques et de la…
 0xrootpls/fritter
Générateur de shellcode polymorphe pour l'exécution en mémoire d'EXE, DLL, .NET, VBScript et JScript avec randomisation par sortie et par build pour…
 vlad902/hacking-team-windows-kernel-lpe
Exploit 0day provenant de la fuite de Hacking Team, écrit par Eugene Ching/Qavar.
 flangvik/sharpproxylogon
POC C# pour CVE-2021-26855 alias ProxyLogon, prend en charge le shell web semi-interactif classique ainsi que l'injection de shellcode
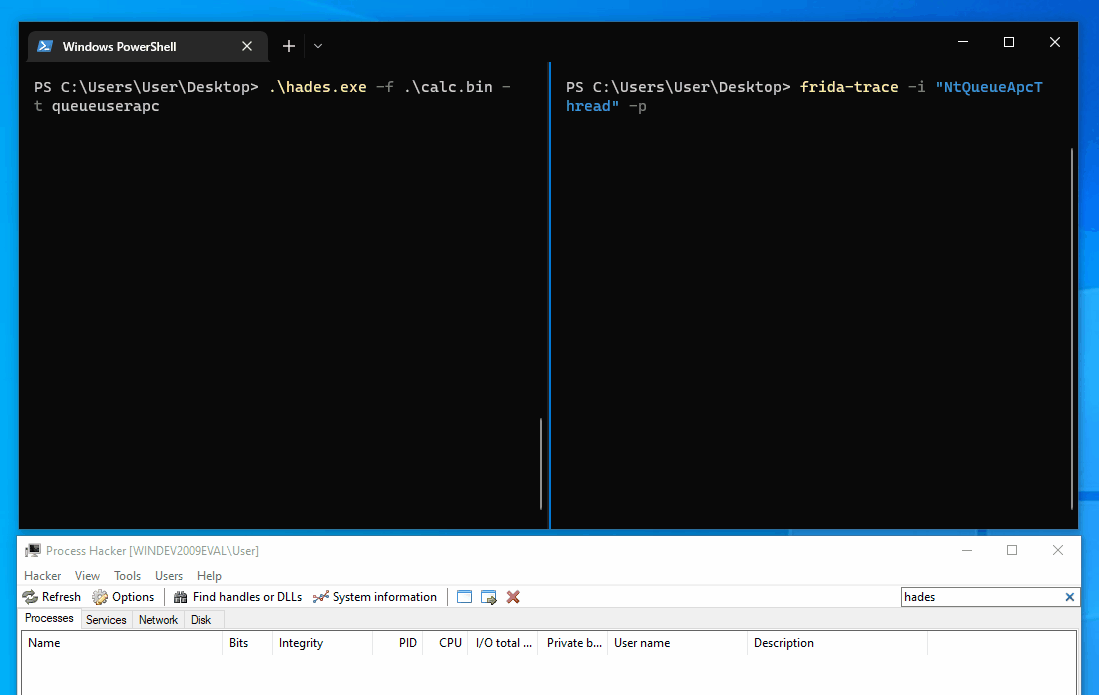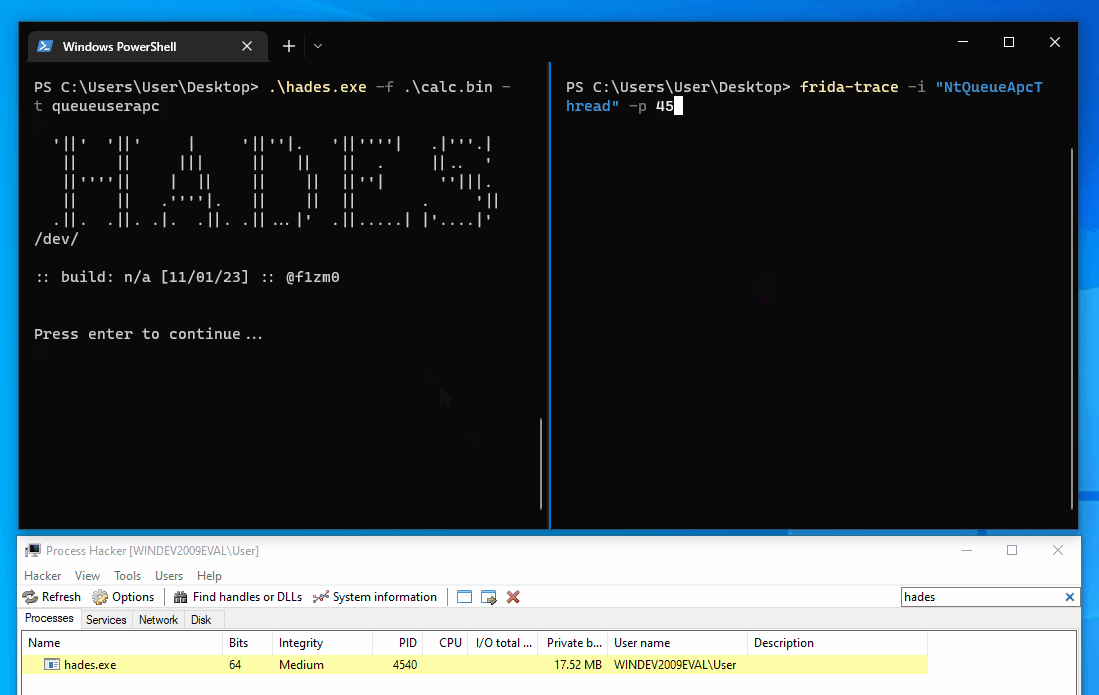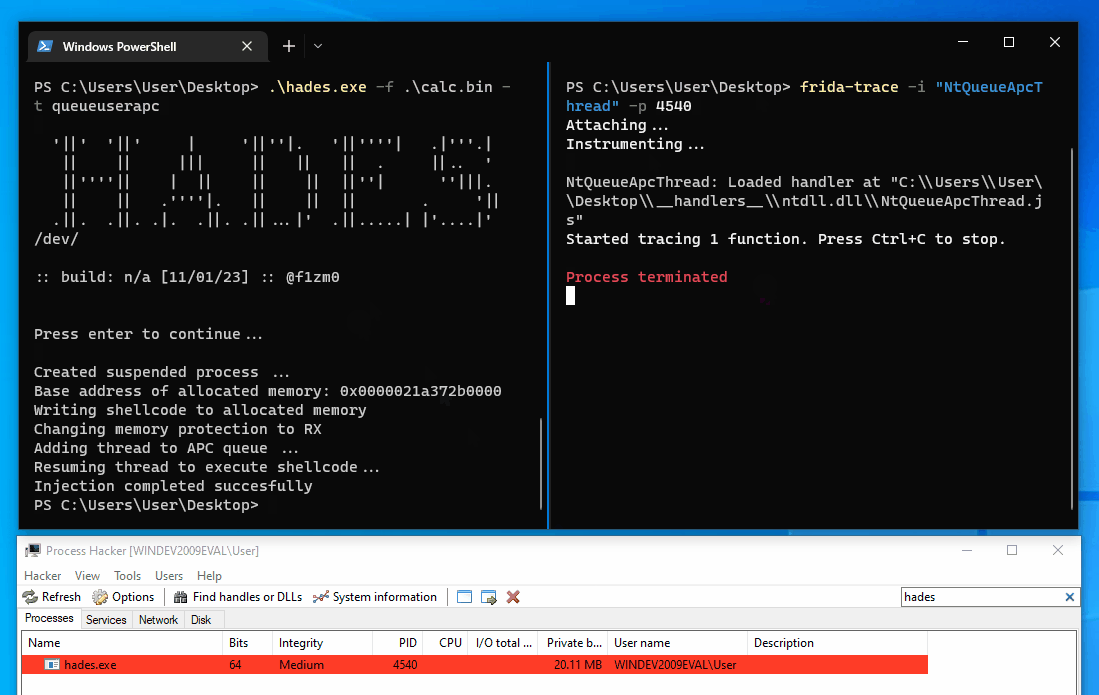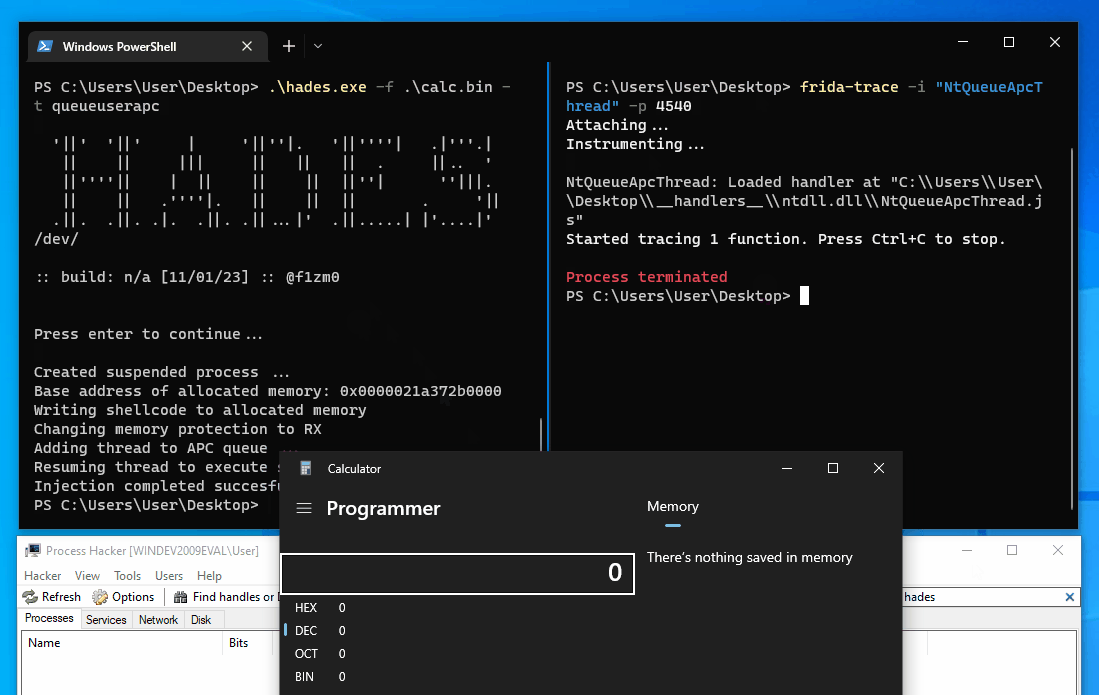 f1zm0/hades
Chargeur de shellcode Go combinant plusieurs techniques d'évasion
 d3lb3/keefarcereborn
Une DLL autonome qui exporte les bases de données en clair une fois injectée dans le processus KeePass.
 florylsk/recycledinjector
Injecteur de shellcode par appels système natifs utilisant HellsGate/HalosGate/TartarusGate pour une exécution indétectable, avec chargement de…
 petitoto/chromium-exploit-dev
Toolkit pour transformer des vulnérabilités Chromium en exploits fiables, multiplateformes et de bout en bout.
 connormcgarr/littlecorporal
LittleCorporal: Un générateur automatisé de Maldoc en C#








