#1

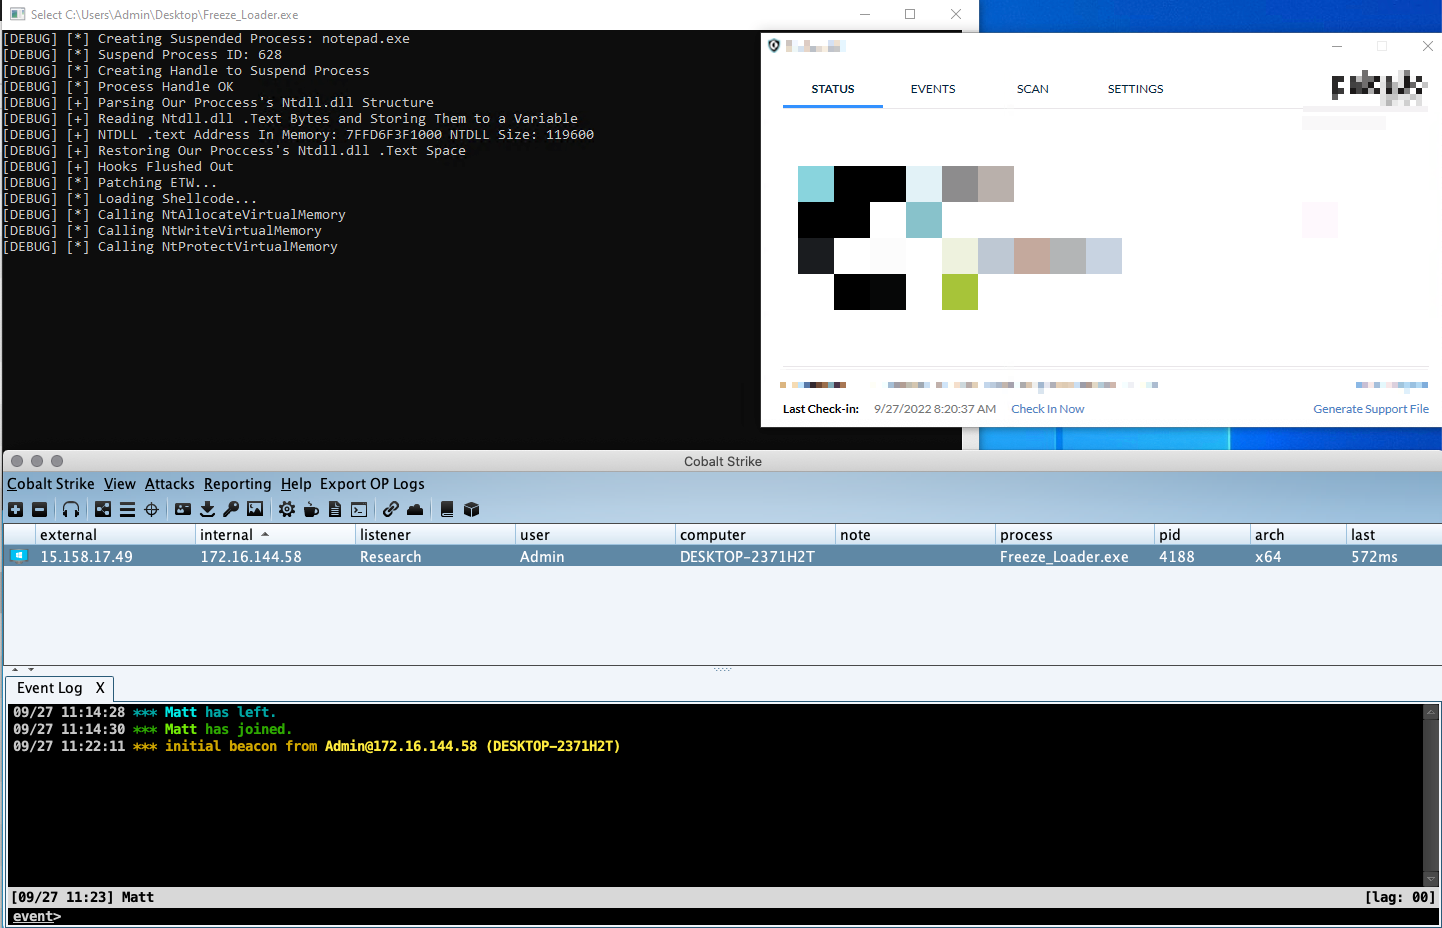
 ccob/threadlessinject
Injection de processus threadless utilisant le hooking de fonctions à distance.
 nytrorst/shellcodecompiler
Compilateur de Shellcode
 rvn0xsy/cooolis-ms
Cooolis-ms est un outil d'exécution de code qui inclut Metasploit Payload Loader, Cobalt Strike External C2 Loader et Reflective DLL injection. Son…
 epi052/osed-scripts
Outillage sur mesure pour le cours de développement d'exploits en mode utilisateur Windows d'Offensive Security (OSED)
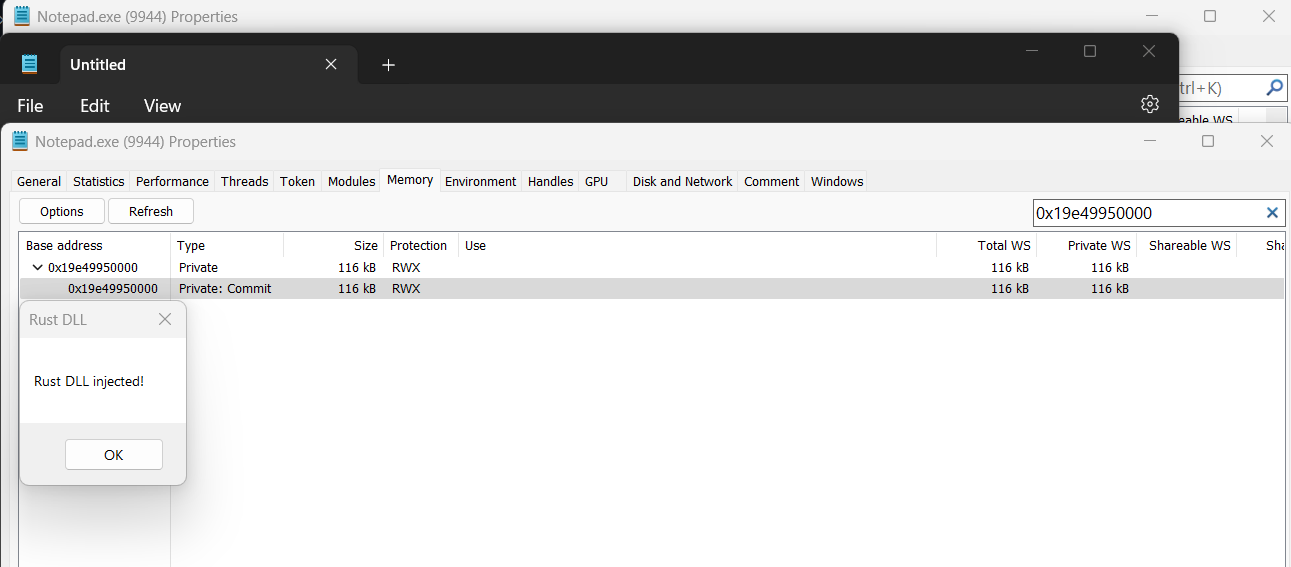 memn0ps/venom-rs
Rusty Injection - Shellcode Reflective DLL Injection (sRDI) en Rust (Nom de code : Venom)
 paulsery/cve-2021-30632
m-y-mo: https://github.com/github/securitylab/tree/main/SecurityExploits/Chrome/v8/CVE-2021-30632
 klezvirus/syswhispers3
SysWhispers sous stéroïdes - contournement d'AV/EDR via des appels système directs.
 owasp/zsc
OWASP ZSC - Générateur de shellcode/code obfusqué https://www.secologist.com/
 hacksysteam/cve-2022-28672
Exploit d'exécution de code à distance pour Foxit PDF Reader
 spiralbl0ck/bypass-payloadrestrictions.dll-wdeg-rop-mitigation-
PoC basé sur C pour contourner PayloadRestrictions.dll de Windows et la mitigation ROP wdeg, permettant l'exécution de payloads et l'exploitation…
 aetsu/offensivepipeline
OfensivePipeline vous permet de télécharger et de construire des outils C#, en appliquant certaines modifications afin d'améliorer leur évasion pour…
 machine1337/fudshell
Un script efficace pour générer un reverse shell persistant FUD pour le Red Teaming. Ne téléchargez pas le stub généré sur Virustotal.
 oddcod3/phantom-evasion
Outil d'évasion antivirus en Python
 veil-framework/veil
Veil 3.1.X (Vérifiez les informations de version dans Veil au moment de l'exécution)
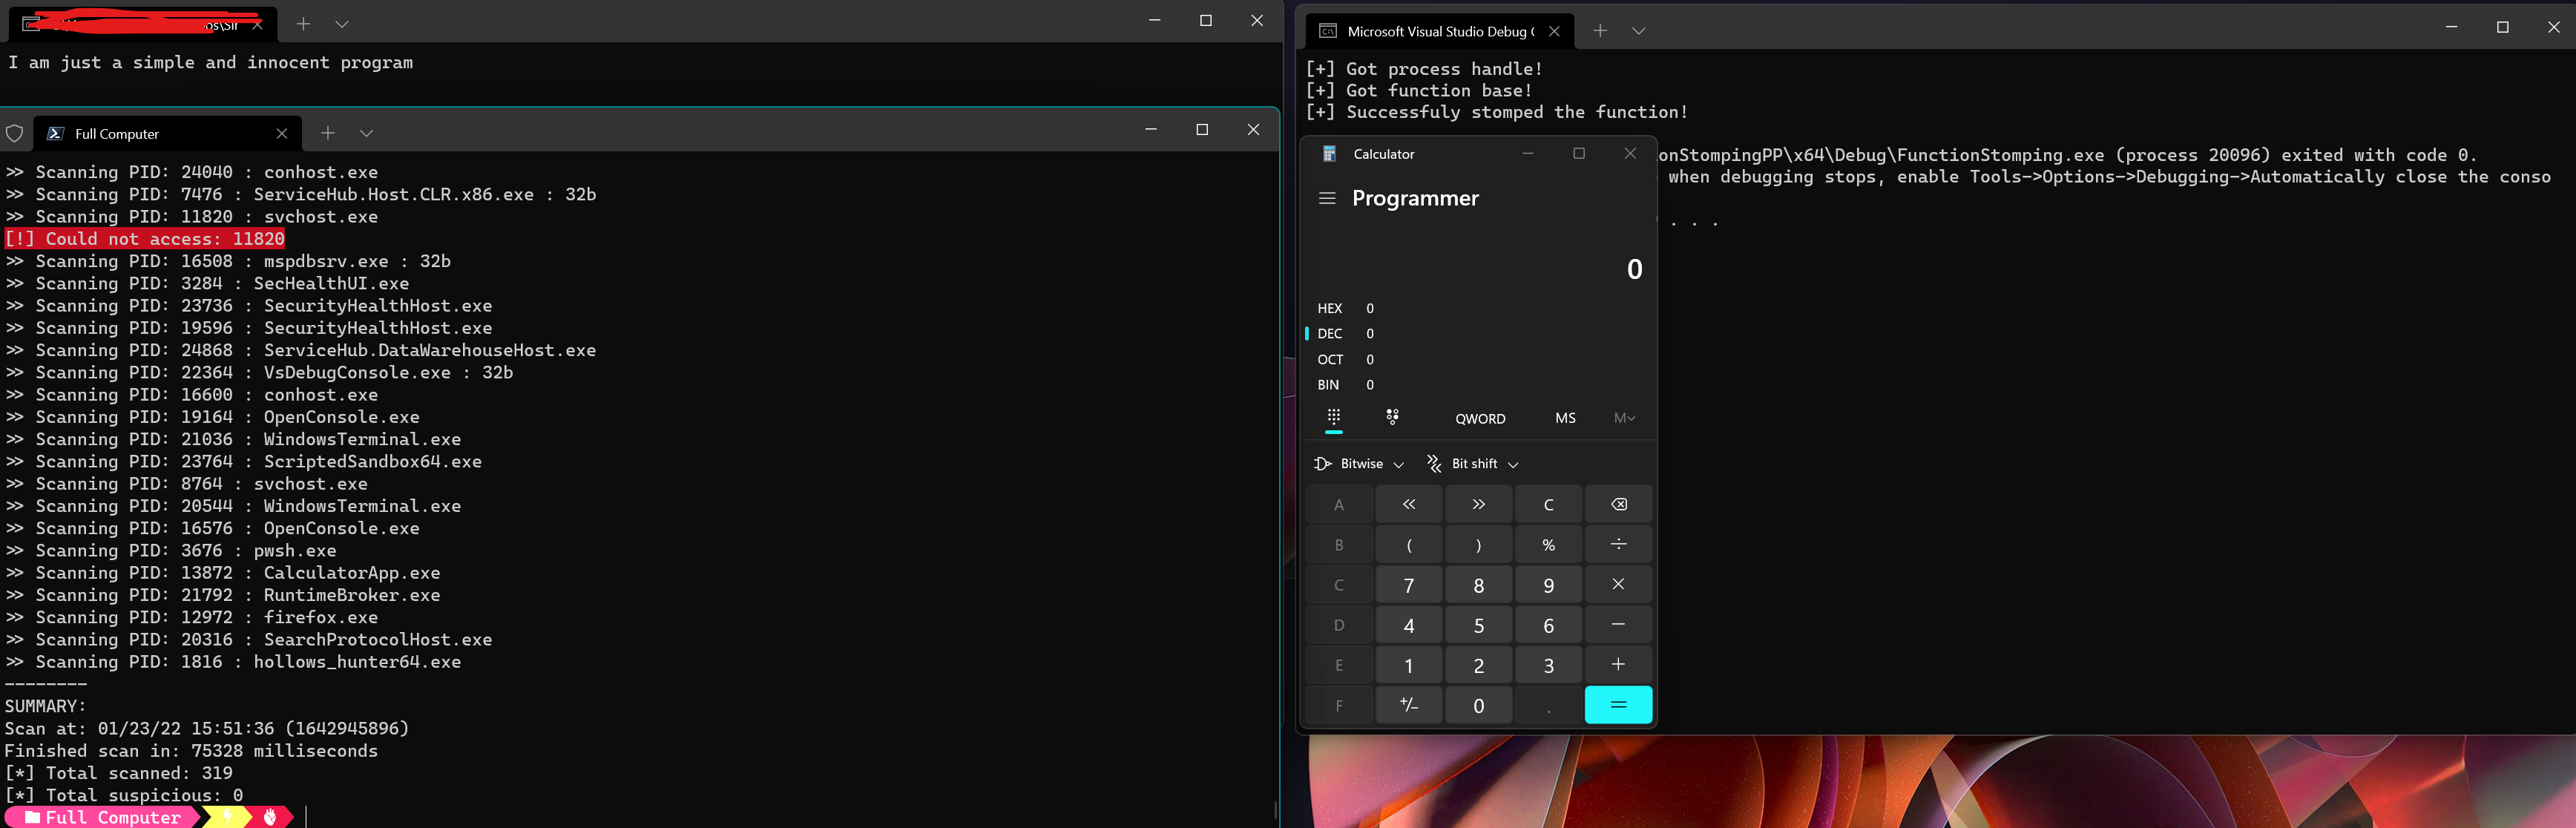 idov31/functionstomping
Technique d'injection de shellcode. Fournie sous forme d'en-tête C++, de programme Rust autonome ou de bibliothèque.