
 #1
Frameworks de génération, encodage, obfuscation et test de shellcode.
Recommandé par Kitploit
 bhassani/eternalbluec
Suite EternalBlue refaite en C/C++ qui inclut : MS17-010 Exploit, EternalBlue vulnerability detector, DoublePulsar detector et DoublePulsar Shellcode…
 3xpl01tc0d3r/obfuscator
Le programme est conçu pour obscurcir le shellcode.
 zznop/sploit
Paquet Go qui facilite l'analyse et l'exploitation binaires.
 jthuraisamy/syswhispers2
Évasion d'AV/EDR via des appels système directs.
 med0x2e/executeassembly
Charger/Injecter des assemblys .NET par ; réutilisant le CLR AppDomainManager chargé du processus hôte (spawnto), Stomping Loader/en-têtes PE DOS…
 9emin1/charlotte
c++ lanceur de shellcode entièrement indétectable ;)
 hasherezade/masm_shc
Un utilitaire d'aide pour créer des shellcodes. Nettoie le fichier MASM généré par MSVC, donne des conseils de refactoring.
 kira2040k/avbypass
script golang pour contourner l'antivirus et fonctionne uniquement sur Windows
 connormcgarr/littlecorporal
LittleCorporal: Un générateur automatisé de Maldoc en C#
 tanc7/exocet-av-evasion
EXOCET - Outil de livraison de payload contournant les antivirus et indétectable
 ohjeongwook/shellcodeemulator
Émulateur de shellcode écrit avec Unicorn Framework avec Process Dump Emulation Environment
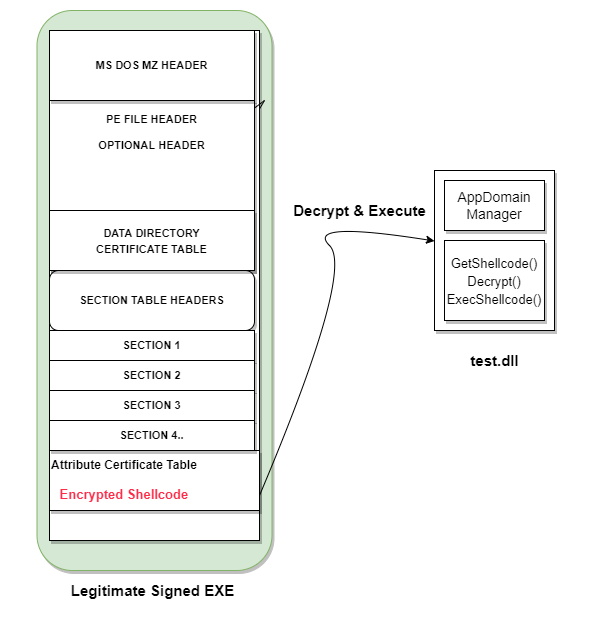 pwn1sher/frostbyte
Combine l'injection AppDomain Manager avec l'incorporation de shellcode dans des binaires signés pour contourner la détection EDR/AV des payloads red…
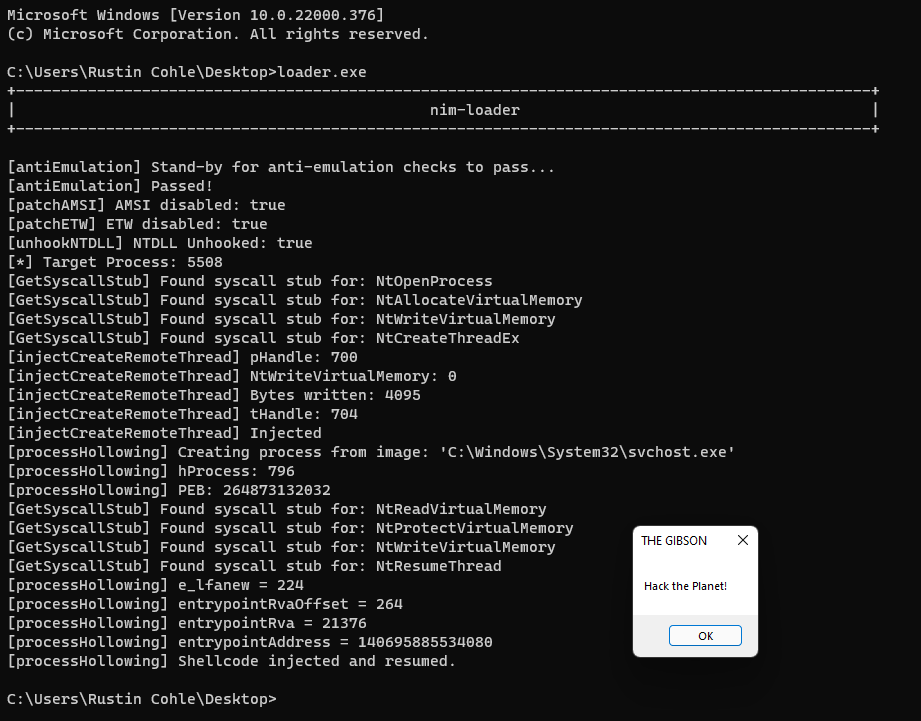 adamsvoboda/nim-loader
Chargeur de shellcode WIP en Nim avec techniques d'évasion EDR
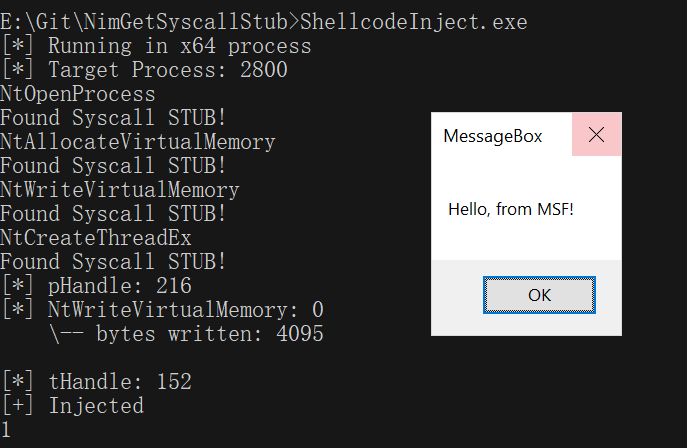 s3cur3th1ssh1t/nimgetsyscallstub
Extrait dynamiquement des stubs d'appels système frais depuis ntdll.dll pour contourner la détection basée sur les signatures, avec un modèle…
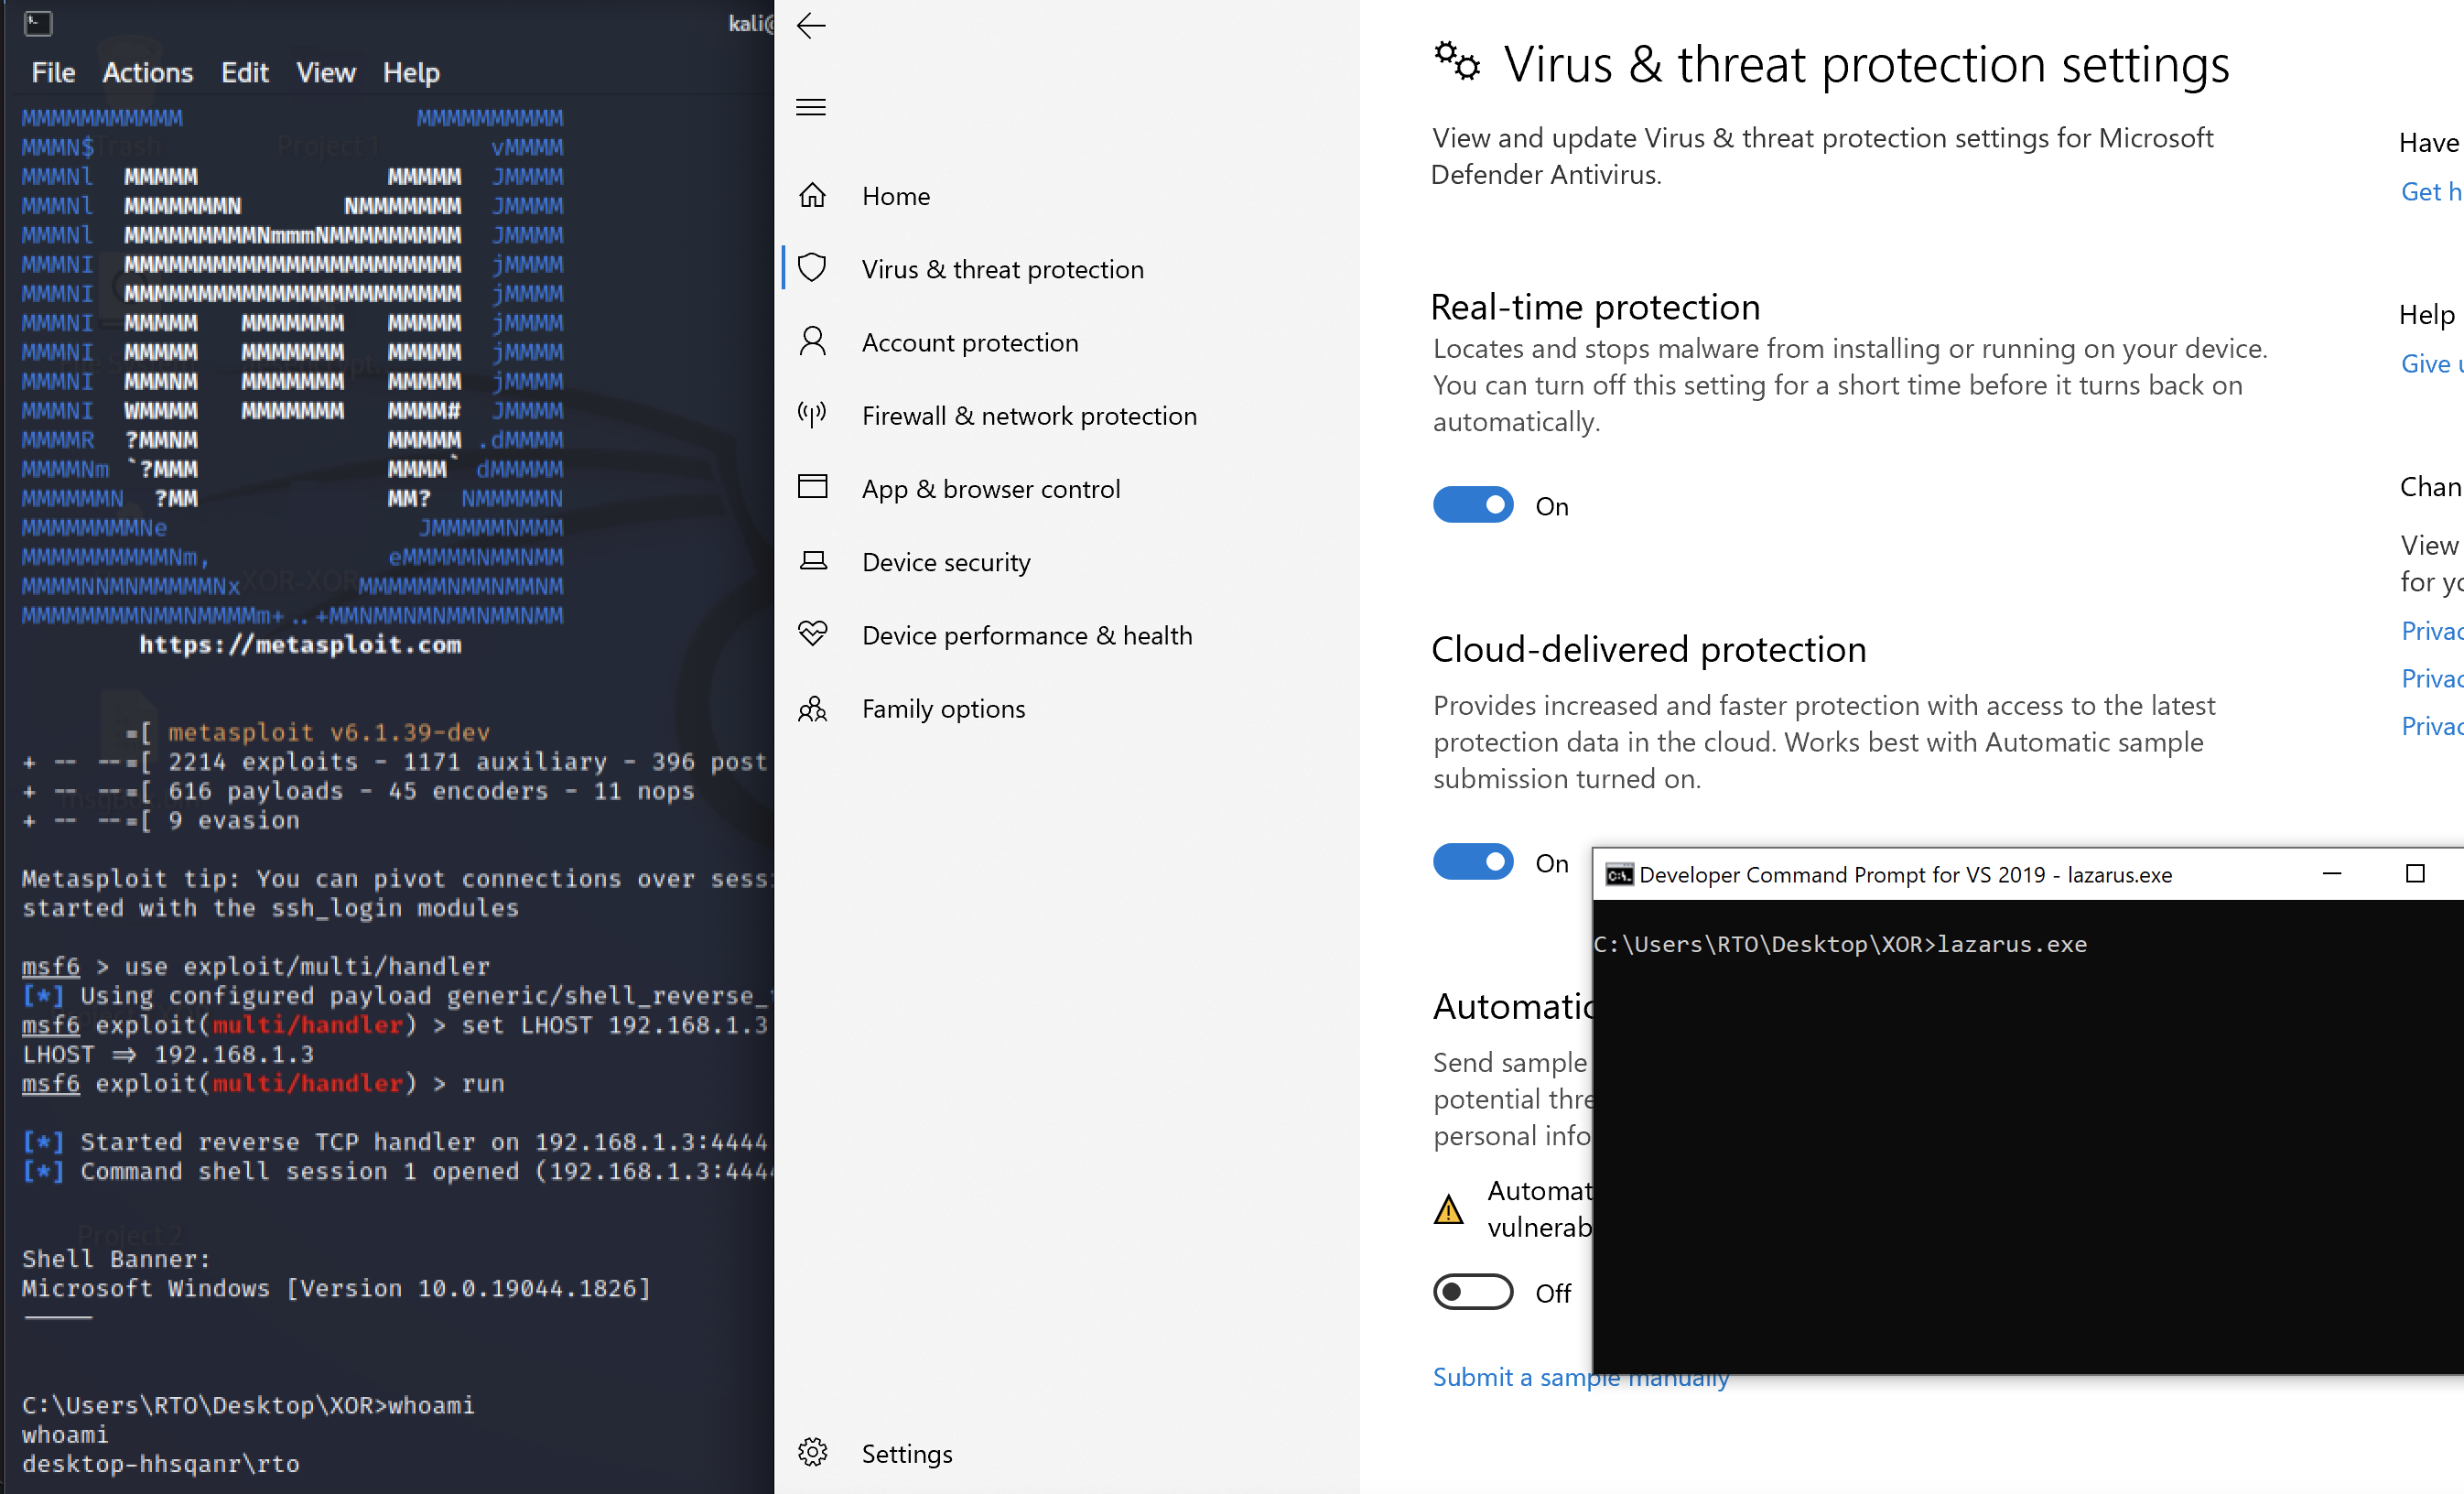 bl4ckm1rror/fud-uuid-shellcode
Technique d'injection de shellcode en C++ utilisant le chiffrement XOR et la conversion de chaîne UUID pour contourner Windows Defender, avec…
 4ndr34z/shells
Script pour générer des revshells
 capt-meelo/lazzzy
Chargeur de shellcode démontrant plusieurs techniques d'exécution, notamment les appels système directs, l'évasion IAT, les charges utiles chiffrées,…
 nhas/reverse_ssh
Outil de gestion de shell inversé basé sur SSH avec prise en charge native de SCP/SFTP, multiples protocoles de transport, génération de DLL Windows…







