
 #1
Outils d'analyse de clés API, détection de fuites de credentials et gestion des secrets.
Recommandé par Kitploit

 infisical/infisical
Infisical est la plateforme open source pour la gestion des secrets, des certificats et des accès privilégiés.
 ny1024/clawguard
Boîte à outils de sécurité modulaire pour agents autonomes offrant analyse statique, audit de configuration, surveillance de l'exécution et…
 zappaboy/vuln-scanner
Scanner d'évaluation des vulnérabilités avec génération de rapports
 owasp/sedated
Projet SEDATED® (Sensitive Enterprise Data Analyzer To Eliminate Disclosure)
 owasp/wrongsecrets-binaries
Code source des binaires de OWASP WrongSecrets
 zizmorcore/zizmor
Static analysis tool for CI/CD systems that detects and fixes security issues in GitHub Actions, Dependabot, and pre-commit configurations, including…

 roxanne_ardary/aurea
Aurea est une plateforme open-source basée sur l'IA qui sécurise l'infrastructure en tant que code (IaC) sur Terraform, Kubernetes, Docker et…
 cisco-ai-defense/skill-scanner
Scanner de sécurité pour les compétences d'agent
 aquasecurity/trivy-action
Exécute Trivy en tant qu'action GitHub pour analyser votre image de conteneur Docker à la recherche de vulnérabilités
 onecli/onecli
Harness open-source sandboxé pour agents, conçu pour les équipes. Offrant à chaque employé un agent personnel sécurisé.
 ustayready/mavd
Détection de vulnérabilités des applications mobiles
 thewhiteh4t/llmreaper
Capture passive de conversations LLM et recherche sur l'exposition de données sensibles
 gradiant/faro
FARO - Détecteur de sensibilité de documents
 rocketchat/layne
Un chien qui aide à rechercher des problèmes de sécurité dans vos dépôts.
 datadog/guarddog
🐍 🔍 GuardDog est un outil CLI pour identifier les paquets PyPI et npm malveillants.
 reverseclabs/azuredevops-enum
Outil d'énumération en lecture seule pour Azure DevOps qui interroge l'API REST pour exposer les projets, dépôts, connexions de service, builds,…
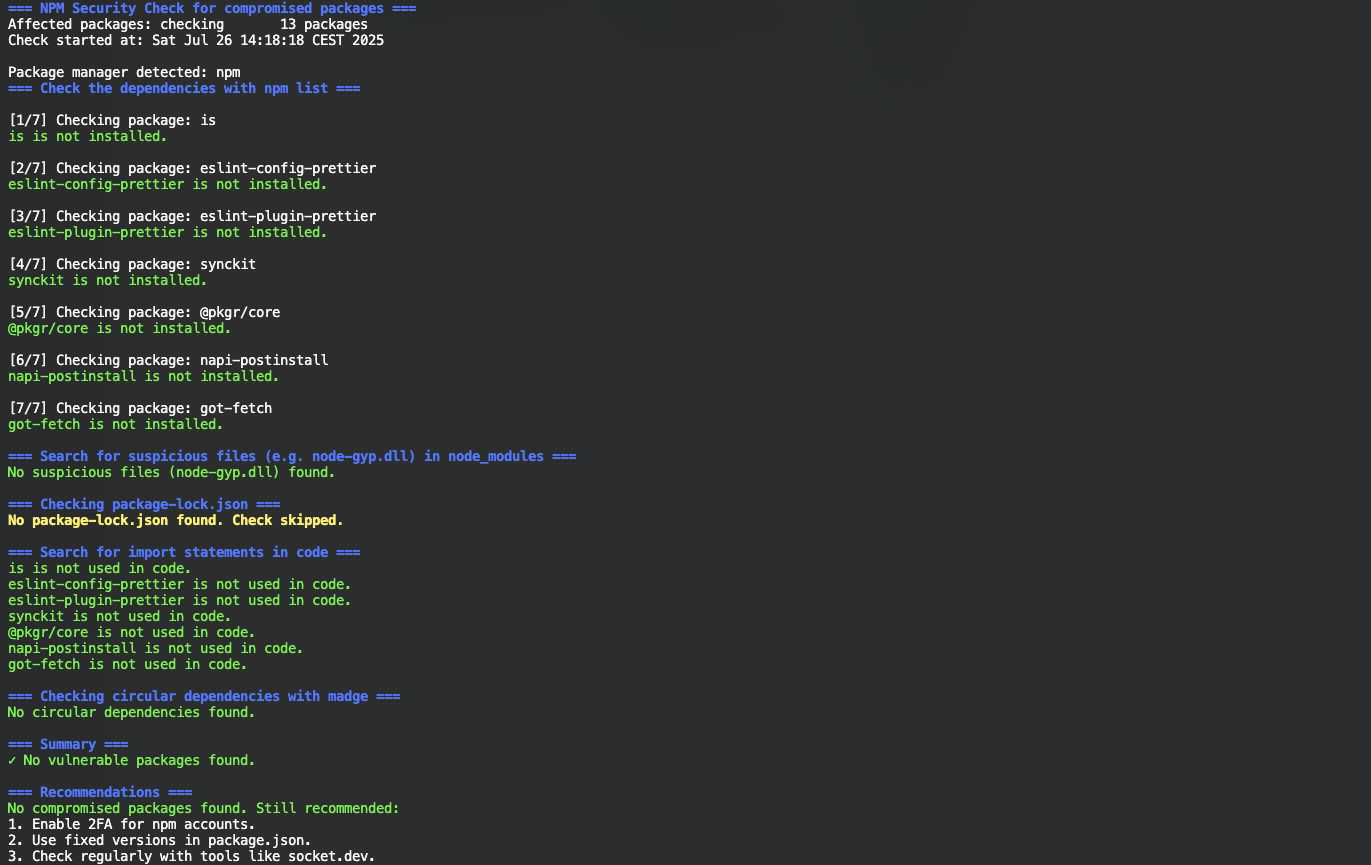 nihilor/cve-2025-54313
Vérifie les projets à la recherche de paquets compromis, de fichiers suspects et d'instructions d'importation.
 vagnerd/cve-2023-27587-poc
Le PoC simple de CVE-2023-27587








