
 #1
Outils et bibliothèques pour l'automatisation des tâches de sécurité, des flux de travail et le développement d'outils personnalisés.
Recommandé par Kitploit

 abhishekghosh/freak-attack-cve-2015-0204-testing-script
Script BASH de base pour automatiser les tests basés sur OpenSSL pour l'attaque FREAK (CVE-2015-0204) comme conseillé par Akamai.
 rizinorg/rizin-notebook
Un carnet où écrire des notes tout en utilisant rizin!
 scriptzteam/paranoid-cve-2026-98432
Supprime les paquets TCP IPv4 entrants dont l'en-tête IP contient des options.
 apaonum/brotli-cve-check
Compétence d'agent + script pour analyser les projets à la recherche de CVE-2026-111497 (Brotli), évaluer la criticité et suggérer des correctifs
 zenjabba/cve-2026-98432-mitigation
Atténuation temporaire via nftables pour CVE-2026-98432 (utilisation après libération des options IP TCP IPv4 sous Linux)
 igreklg/cve-2026-98432-mitigation
Audite les noyaux Debian/Ubuntu pour CVE-2026-98432 et applique des mesures d'atténuation persistantes via nftables et sysctl, puis guide la mise à…
 david-alvarez-rosa/php-rce
Exploits pour CVE-2026-109618 / CVE-2026-109619 permettant d'obtenir une RCE sur des cibles PHP
 plutosecurity/mcpwnfluence
Informations sur les CVE-2026-27825 et CVE-2026-27826 découvertes par Pluto Security et un script bash pour identifier les instances mcp-atlassian…
 pr0fes0r-x/cve-2026-98432-checker-v-1.0-
Le script effectue une vérification de votre Linux face à cette vulnérabilité, sans rien modifier par défaut : autrement dit, il examine votre noyau…
 kingahmadr/cve-2026-99999-kernel-check
Vérifie l'exposition du noyau des hôtes Linux KVM à la CVE-2026-99999, identifie les cibles de noyau corrigées et analyse de nombreux hôtes via SSH…
 creusvictor/keepassxc-fzf
Un outil CLI léger pour rechercher et accéder de manière interactive aux entrées de votre base de données KeePassXC à l'aide de fzf. Rapide, sécurisé…
 toxy4ny/php2shell-checker
Vérificateur en lecture seule des paquets PHP2Shell pour Debian 12/13 (CVE-2026-109618, CVE-2026-109619).
 ejfkdev/oss
CLI de stockage d'objets compatible S3 multi-cloud pour lister, exporter et télécharger des buckets sur AWS, Aliyun, Tencent, Huawei et plus encore,…
 completetech-security/http2shell-check
Vérificateur hors ligne d'exposition et d'inventaire Brotli / HTTP2Shell (CVE-2026-111497) sur les écosystèmes vérifiés. Python 3.10+, aucune…
 kavryxdev-group/sandboxed-untrusted-code-execution-runner
Exécute du code Python, JavaScript et Bash non fiable dans une prison renforcée avec des limites de 5 secondes, 128 Mo, 0,5 cœur, de PID et de sortie.
 matthew-hollick/mitigate-cve-2026-98432
Module Puppet qui déploie une règle temporaire UFW/iptables supprimant les paquets TCP IPv4 comportant des options IPv4, afin d'atténuer…
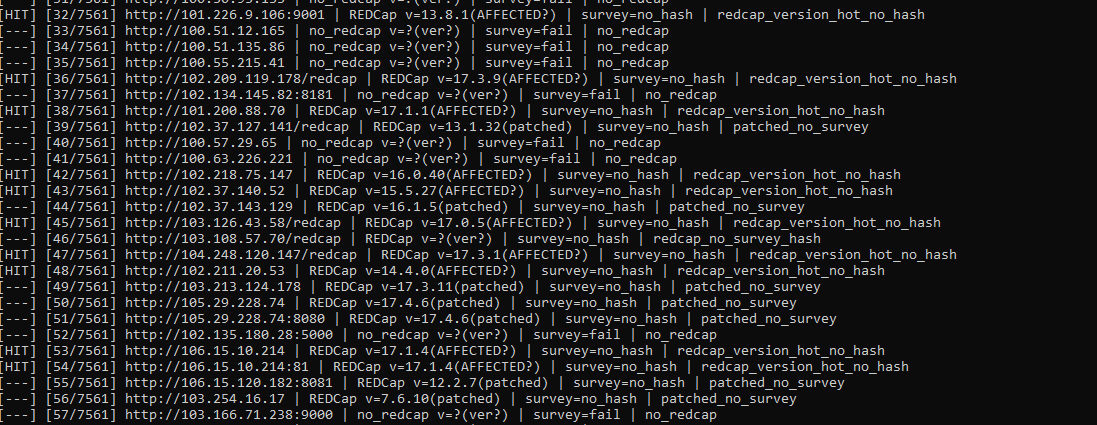 murrez/cve-2026-90817
Vérificateur Python et hook d'exploit pour CVE-2026-90817, une RCE REDCap critique non authentifiée via le routage __passthru des enquêtes, avec scan…
 qainsights/cve-2022-42889-jmeter
Script pour gérer CVE-2022-42889








