
 #1
Outils et bibliothèques pour l'automatisation des tâches de sécurité, des flux de travail et le développement d'outils personnalisés.
Recommandé par Kitploit
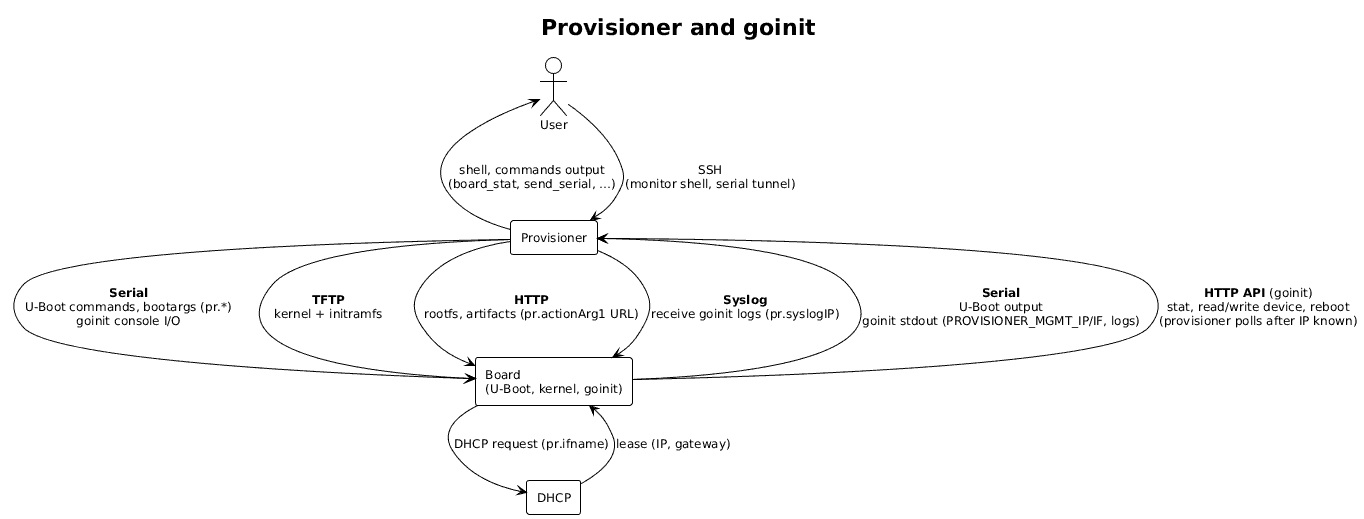
 alessandrocarminati/provisioner
Système de provisionnement et de partage pour SBCs
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
Simple Ansible Playbook pour atténuer les vulnérabilités CopyFail (CVE-2026-31431) et DirtyFrag (CVE-2026-43284).
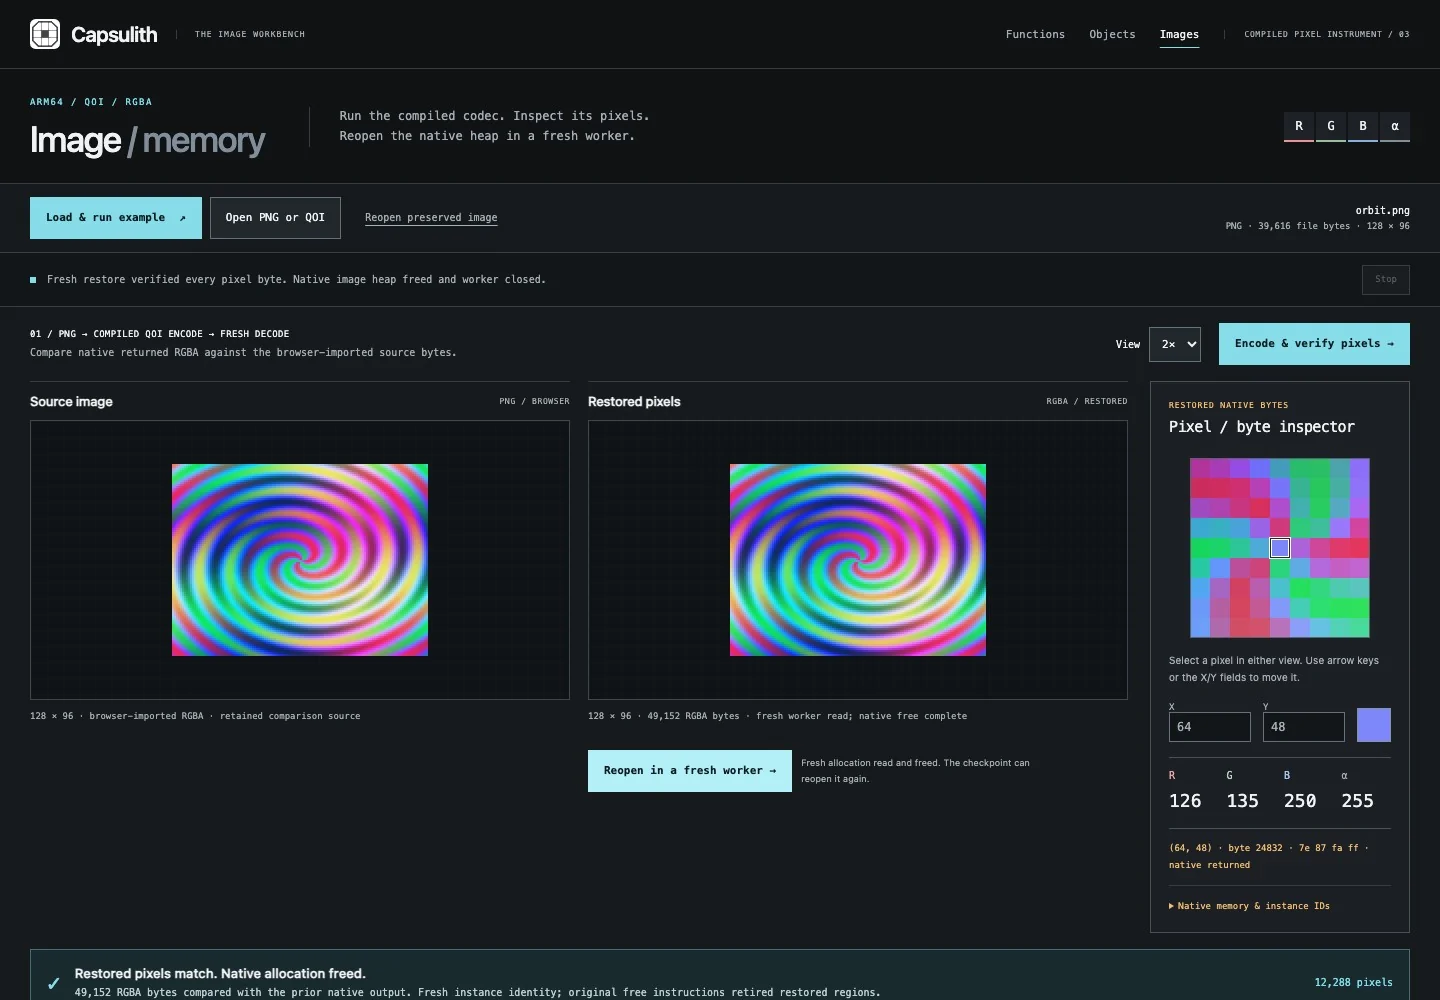 nazeeh111/capsulith
Exécuter du code ARM64 préservé dans Node ou un navigateur ; inspecter les pixels d'image décodés et la mémoire initialisée.
 keysau/get-log4j-windows.ps1
Identifier tous les composants log4j sur tous les serveurs Windows, l'ensemble du domaine, peut être multi-domaine. CVE-2021-44228
 0xbartita/cookie-swapper
Extension Burp Suite qui remplace automatiquement les cookies et en-têtes dans les requêtes à l'aide de règles configurables. Élimine le…
 jbnetwork-git/cve-2024-3094-xz-utils-check
Script shell pour vérifier si votre système dispose d'une version vulnérable de XZ Utils affectée par CVE-2024-3094, permettant une détection rapide…
 elevenpaths/diario-commandline-tools
Client CLI pour la consommation en masse de l'API DIARIO : téléverser des documents PDF/Office, interroger les hachages de fichiers et automatiser…
 vvpoglazov/cve-2024-41110-checker
Scanner parallèle basé sur SSH qui détecte CVE-2024-41110 dans les installations Docker, identifie les versions vulnérables et les plugins AuthZ, et…
 sunhuihi666/cve-2025-31125
Vite POC de la vulnérabilité de lecture arbitraire de fichiers
 bitcoindatalabs/ln-upgrade-dynamics
Code, aggregate data and LaTeX source for 'Who Patches the Lightning Network? Evidence from Release Lines in Gossip, 2023-2026' (arXiv:2610.30350)
 mahfuzreham/cpanel-cve-2026-41940
Script d'audit de sécurité et de nettoyage cPanel CVE-2026-41940 nuclear.x86
 gtgalaxi/electronvulnerableversion
Trouver les applications Electron vulnérables à CVE-2023-4863 / CVE-2023-5129
 tacone/prosey
Télécharger les transcriptions YouTube
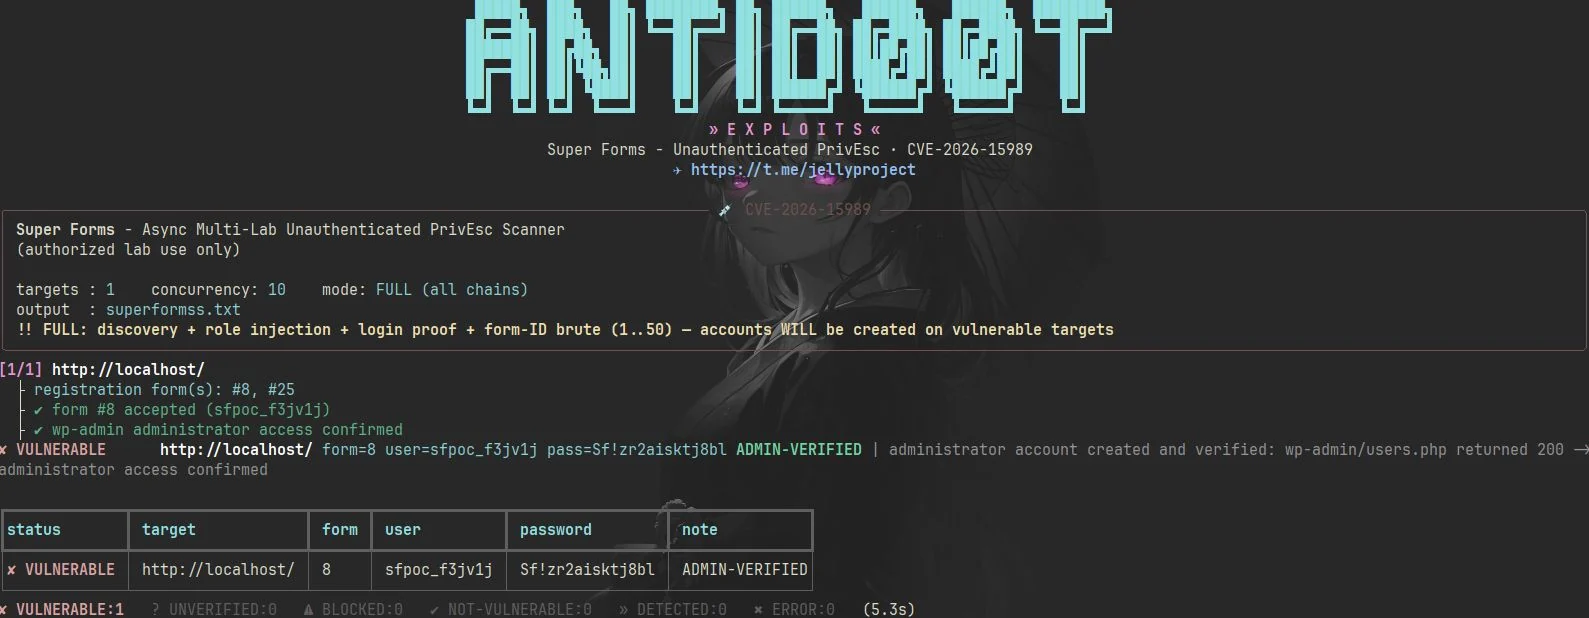 antid00t/cve-2026-15989
Scanner PoC Python pour CVE-2026-15989, exploitant l'injection de rôle non authentifiée dans WordPress Super Forms pour créer des comptes…
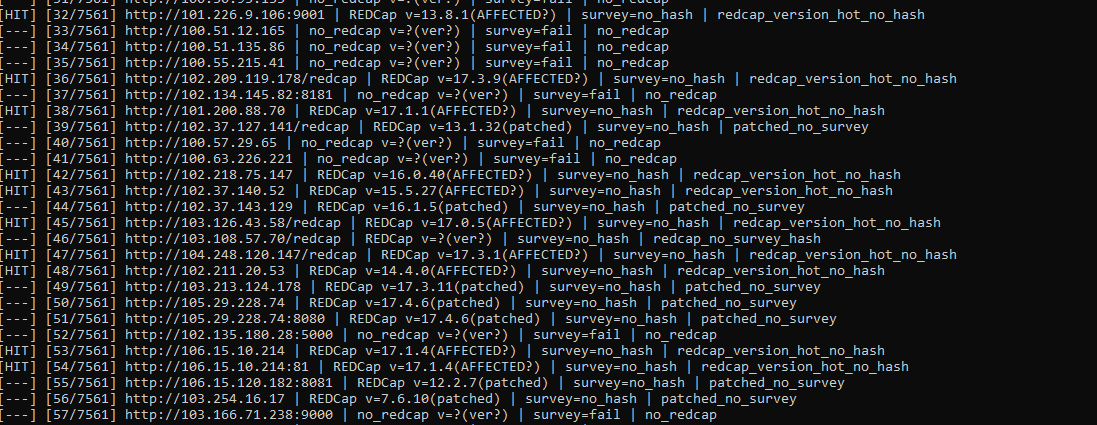 yulisec/cve-2026-90817
Vérificateur Python et hook d'exploit configurable pour CVE-2026-90817, une RCE via passthru de sondage REDCap et import de données. Il identifie les…
 murrez/cve-2026-101894
PoC Python pour CVE-2026-101894 : traversée de chemin par chaîne de liens symboliques dans @xhmikosr/decompress. Comprend un labo Node local, un scan…
 wgetnz/cve-2024-3094-check
Script shell pour détecter CVE-2024-3094 (backdoor xz-utils) sur les systèmes Linux et macOS, avec instructions de vérification et de correction…
 nxploited/cve-2026-1405
Slider Future <= 1.0.5 - Téléversement de fichier arbitraire non authentifié








