
 #1
Outils et bibliothèques pour l'automatisation des tâches de sécurité, des flux de travail et le développement d'outils personnalisés.
Recommandé par Kitploit

 akamai/cve-2026-98432-validation-mitigation
Vérification en lecture seule de l'état du correctif et de l'exposition pour CVE-2026-98432 (use-after-free dans IPv4 TCP du noyau Linux, CVSS 9.8),…
 nsrg-fmlorg/kpatch-cve-2026-98432
kpatch livepatch for CVE-2026-98432 (and CVE-2026-99999) on AlmaLinux and Rocky Linux 8, 9 and 10
 schnied/cve-2026-98432-mitigation-iptables
Scripts shell qui vérifient les hôtes Linux pour CVE-2026-98432 et appliquent une règle iptables u32 temporaire supprimant les paquets TCP IPv4 avec…
 completetech-security/netscaler-pitscaler-cve-2026-88772-check
Vérificateur hors ligne de preuves NetScaler ADC / Gateway pour CVE-2026-88772. Preuves de firmware et de configuration signalées. Python autonome ;…
 nsrg-fmlorg/kpatch-alma-cve-2026-99999
kpatch livepatch build for CVE-2026-99999 on AlmaLinux 8/9 GA kernels
 completetech-security/node-cve-2026-58039-check
Vérificateur de preuves Node.js hors ligne pour CVE-2026-58039 : contournement du système de fichiers via les rapports de processus du Permission…
 completetech-security/node-cve-2026-58041-check
Vérificateur de preuves Node.js hors ligne pour CVE-2026-58041 : rejeu d'écriture d'itérateur mis en cache SQLite. Python en fichier unique ;…
 brett6320/fix_cve-2026-98432
Playbook Ansible qui remédie à CVE-2026-98432, désormais maintenu dans la collection brett6320/cve-fix de playbooks de remédiation de CVE.
 siladu/fix-cve-2026-91403
Script shell qui corrige CVE-2026-91403 dans Ubuntu OpenJDK en appliquant un correctif au runtime Java par défaut ; nécessite de redémarrer les…
 scudraservicos/ume-device-tools
Script de maintenance pour les ordinateurs UME macOS et Linux.
 datacenter-metrotel/mitigating-cve-2026-98432
Scripts shell qui diagnostiquent et atténuent CVE-2026-98432 sous Linux : détecter l'état de MPTCP, vérifier le niveau de correctif du noyau,…
 carlosbustillordguez/cve-2026-98432-mitigation
Atténuation du pare-feu pour CVE-2026-98432 sur les systèmes Linux non corrigés.
 dolistblesson/cve-2026-98432-update
Script shell qui applique la mise à jour corrigeant CVE-2026-98432, automatisant l'étape de remédiation pour les systèmes concernés.
 quaerendir/cve-2026-123633-123007-nginx-audit
Audit POSIX sh en lecture seule pour les cinq CVE nginx de NGINX2Root (HTTP/2, HTTP/3, resolver, proxy mail), évalué par CVE
 monkeyyey/acw3-tls-lab
Labo TLS local CVE-2026-19553 avec une configuration Ubuntu 24.04 sécurisée et sept tests de démonstration.

 daveyd347/secrets-scanner
Scanner de secrets sans dépendances pour le code source et l'historique git qui détecte les clés API, jetons et clés privées divulgués, avec une…
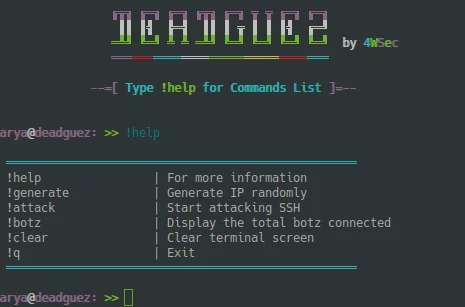 drau6/deadguez
Scanner rapide d'identifiants SSH qui effectue des attaques par force brute sur les connexions SSH à l'aide de sshpass, aidant les testeurs…
 askarlabs/thehackingmachine
Construisez une machine vulnérable auto-hébergée. Cassez-la. Apprenez-la. Restaurez l'instantané.








