
 #1
Outils pour évaluer et sécuriser les systèmes de contrôle de supervision et d'acquisition de données (SCADA) et les systèmes de contrôle industriels (ICS).
Recommandé par Kitploit
 d0ubl3g/industrial-security-auditing-framework
ISAF vise à être un framework qui fournit les outils nécessaires pour un audit de sécurité approprié des environnements industriels (OT).
 gainsec/cve-2017-16744-and-cve-2017-16748-tridium-niagara
Preuve de concept (PoC) pour CVE : 2017-16744 et 2017-16748
 can/cve-2015-5374-dos-poc
Exploit DoS pour CVE-2015-5374 ciblant les modules Ethernet Siemens SIPROTEC 4 et Compact EN100 via un paquet UDP forgé vers le port 50000, avec un…
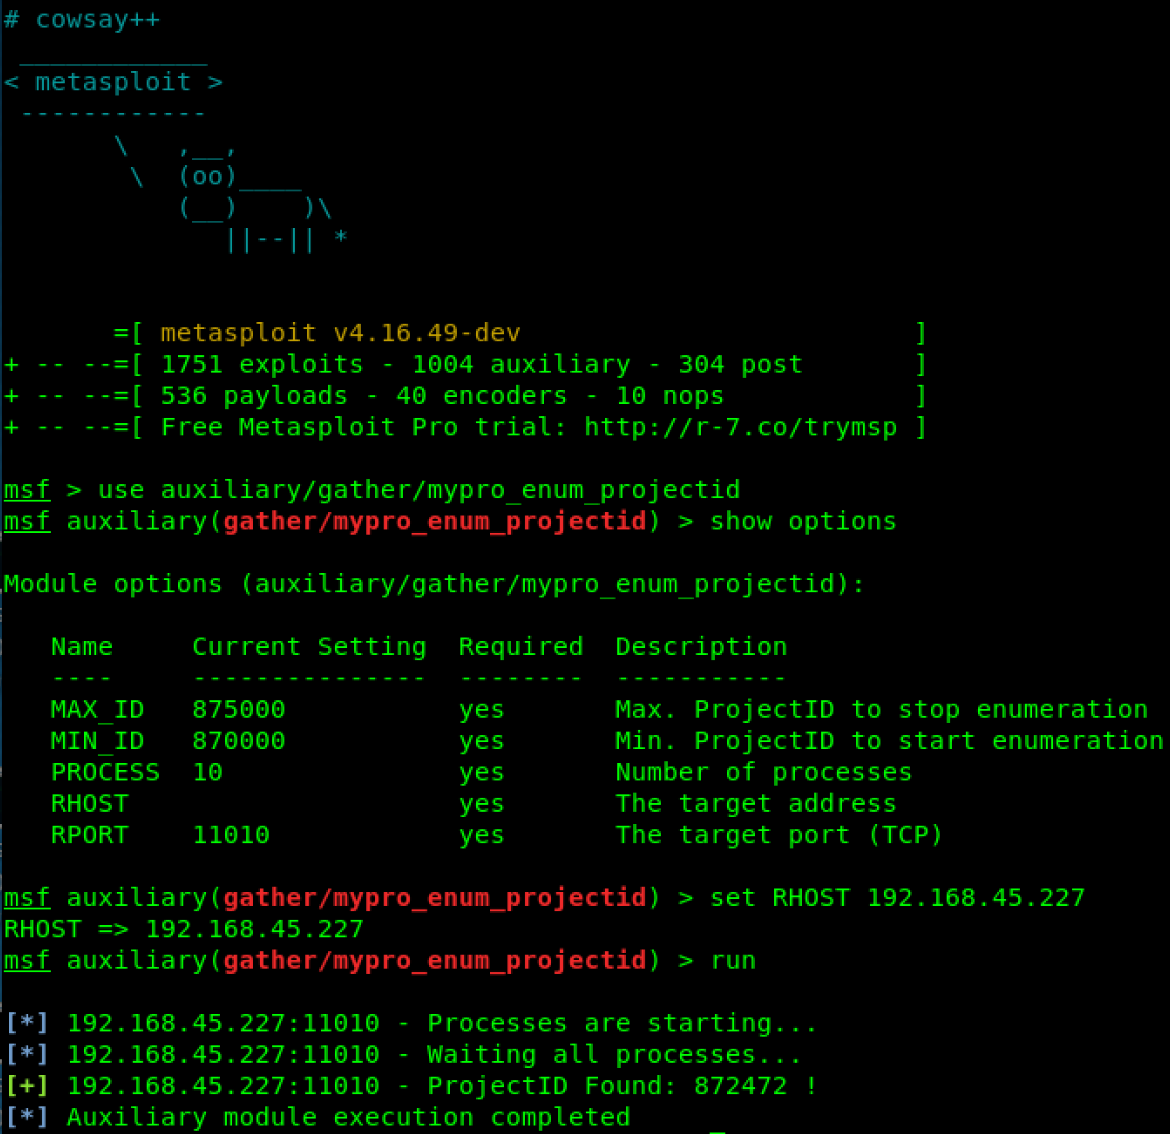 emreovunc/myscada-mypro-7-projectid-disclosure
CVE-2018-11517 | mySCADA myPRO v7.0.46 a une autre vulnérabilité permettant de découvrir tous les projets du système.
 ridpath/cve-2021-26828-ultimate
ScadaFlare Framework d'exploitation RCE authentifiée pour ScadaBR (CVE-2021-26828) OpenPLC ScadaBR
 tz98lab/dlr-ne-ics-security
Code de recherche implémentant le calcul de l'équilibre de Nash dynamique à rang faible pour les jeux de sécurité ICS stochastiques entre menaces…
 george0papasotiriou/cve-2026-21018-opc-ua-authentication-bypass-via-none-security-policy
Exploit de preuve de concept pour le contournement de l'authentification OPC UA utilisant la politique de sécurité None, incluant un serveur simulé…
 george0papasotiriou/cve-2026-9090-modbus-tcp-write-to-read-only-coils-via-function-code-spoofing
Exploit PoC Modbus TCP démontrant des écritures usurpées sur des bobines en lecture seule dans des automates programmables simulés, soulignant les…
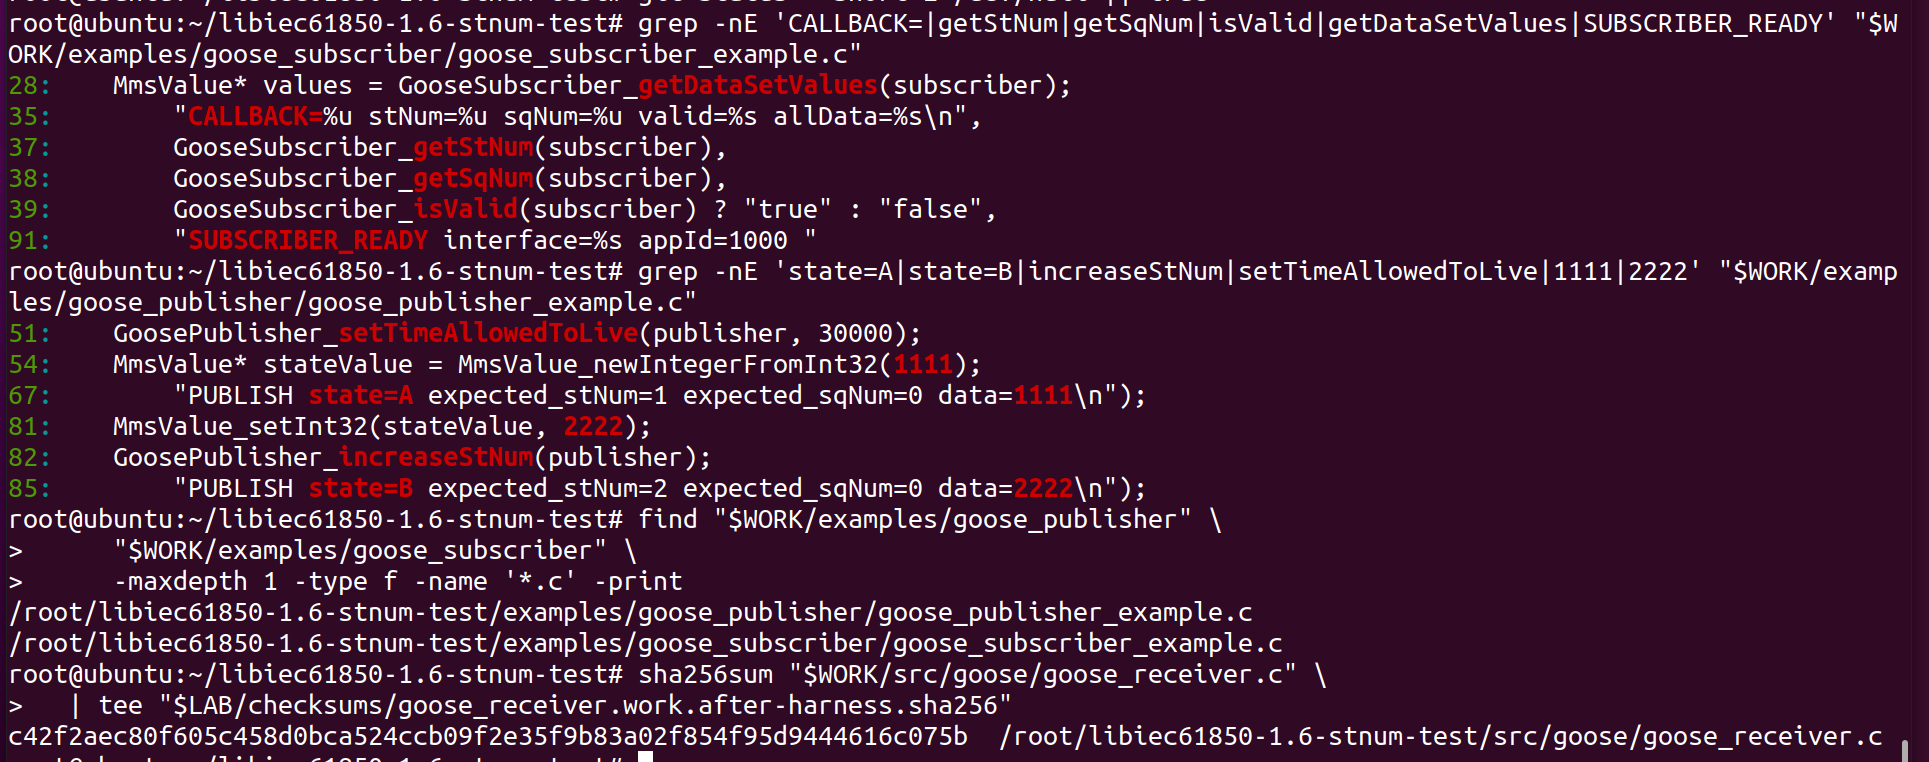 if-forget/cve-2026-52134-libiec61850
Avis technique public et preuves de reproduction pour CVE-2026-52134 affectant la gestion de la relecture GOOSE dans libiec61850 v1.6.
 webraybtl/cve-2022-1068
Vulnérabilité de débordement de tampon Modbus Slave CVE-2022-1068 — analyse et reproduction
 abhinavagarwal07/scadapack-secure-lock-poc
Vérificateur de fixture hors ligne assaini pour CVE-2026-81861 dans SCADAPack Secure Lock
 pcrosby-1990/cip-security-poc
Preuve de concept reproduisant la faille de clé codée en dur de CVE-2021-22681 et validant un correctif TLS mutuel/CRL par appareil sur EtherNet/IP…
 wattocyber/detection-defense-library
Référence d'ingénierie de détection mappant les classes d'attaques Windows, cloud, conteneur, identité et ICS vers les règles Sigma, les modèles de…
 hev0x/cve-2021-31630-openplc_rce
Exploit pour l'exécution de code à distance authentifiée sur le serveur web OpenPLC v3
 0xmhany/cve-2026-9645-scadabr-analysis
Analyse technique de vulnérabilité et briefing CVE pour CVE-2026-9645 affectant ScadaBR.
 toxich4/cve-2023-30459
CVE-2023-30459
 akbarq/cve-2009-0473-check
Script simple pour exploiter la vulnérabilité de redirection ouverte de Rockwell ControlLogix 1756-ENBT/A
 murataydemir/purdue-model-for-industrial-control-system-environments
Modèle Purdue pour les environnements de systèmes de contrôle industriels (ICS) (turc)








