
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-114595 — Avis pour CVE-2026-114595, un dépassement d'entier critique dans EPICS Base (≤7.0.10) permettant une corruption de mémoire, un DoS et une éventuelle RCE non authentifiée ; inclut les détails CVSS et les correctifs. | Kitploit
Outils/GitHubGitHub/ashrafzaryouh/cve-2026-114595
Criminalistique MémoireAnalyse des VulnérabilitésExploitationSécurité SCADA/ICSRessources Organisées
GitHubashrafzaryouh/cve-2026-114595

CVE-2026-114595

Avis pour CVE-2026-114595, un dépassement d'entier critique dans EPICS Base (≤7.0.10) permettant une corruption de mémoire, un DoS et une éventuelle RCE non authentifiée ; inclut les détails CVSS et les correctifs.

Partager
Voir le dépôt
il y a 24 joursPas encore vérifié

CVE-2026-114595 : RCE / corruption de mémoire dans EPICS Base

Avis de vulnérabilité critique EPICS

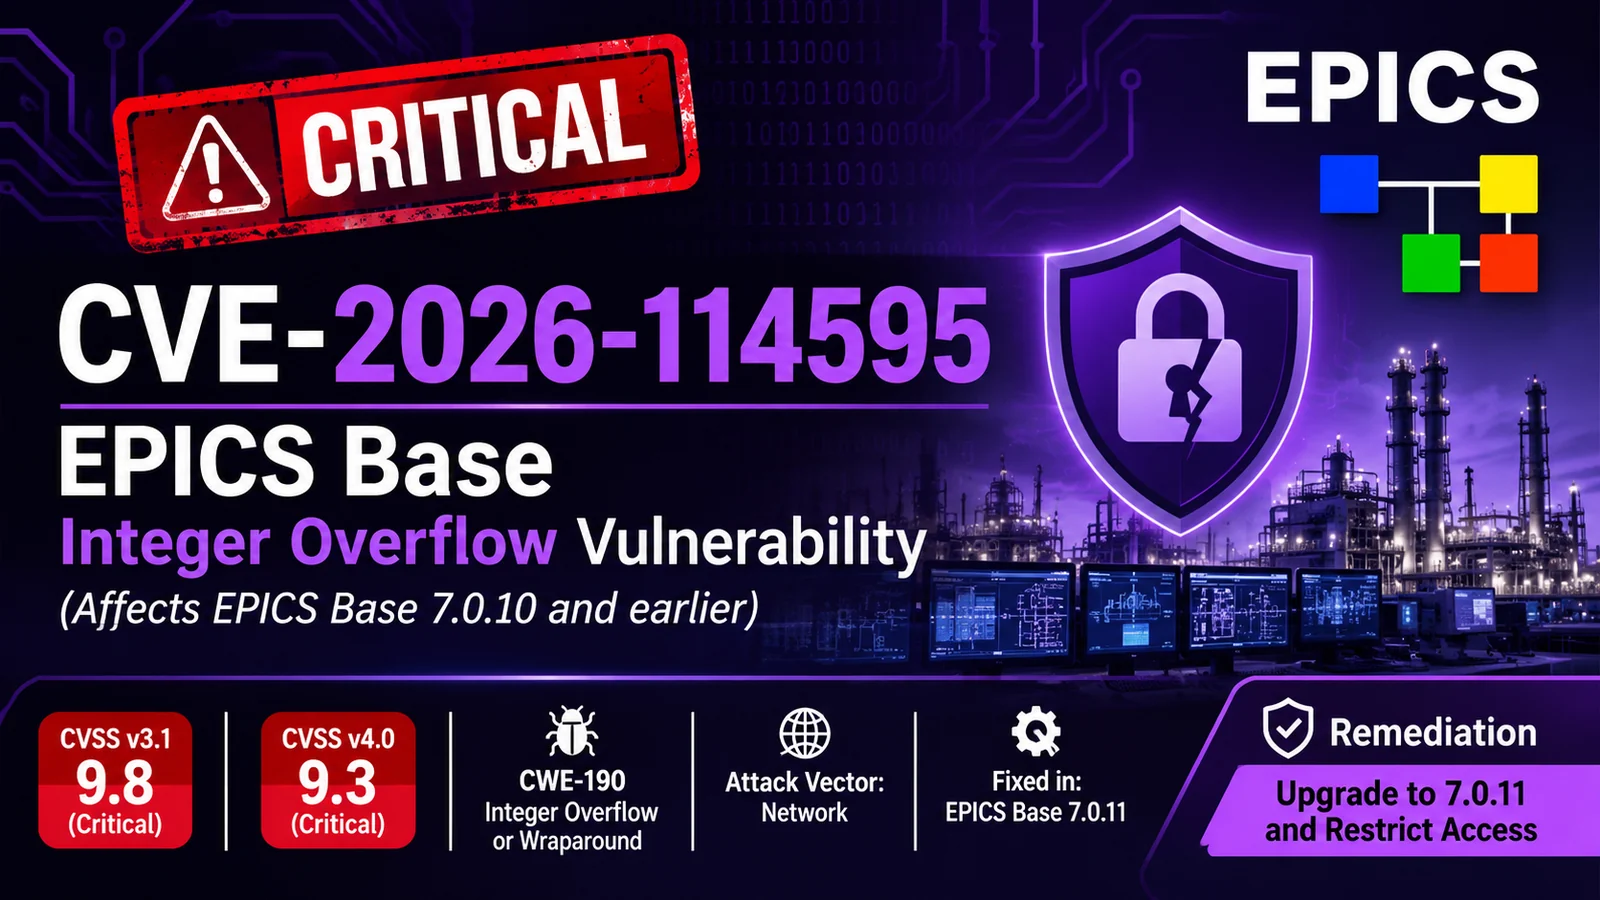
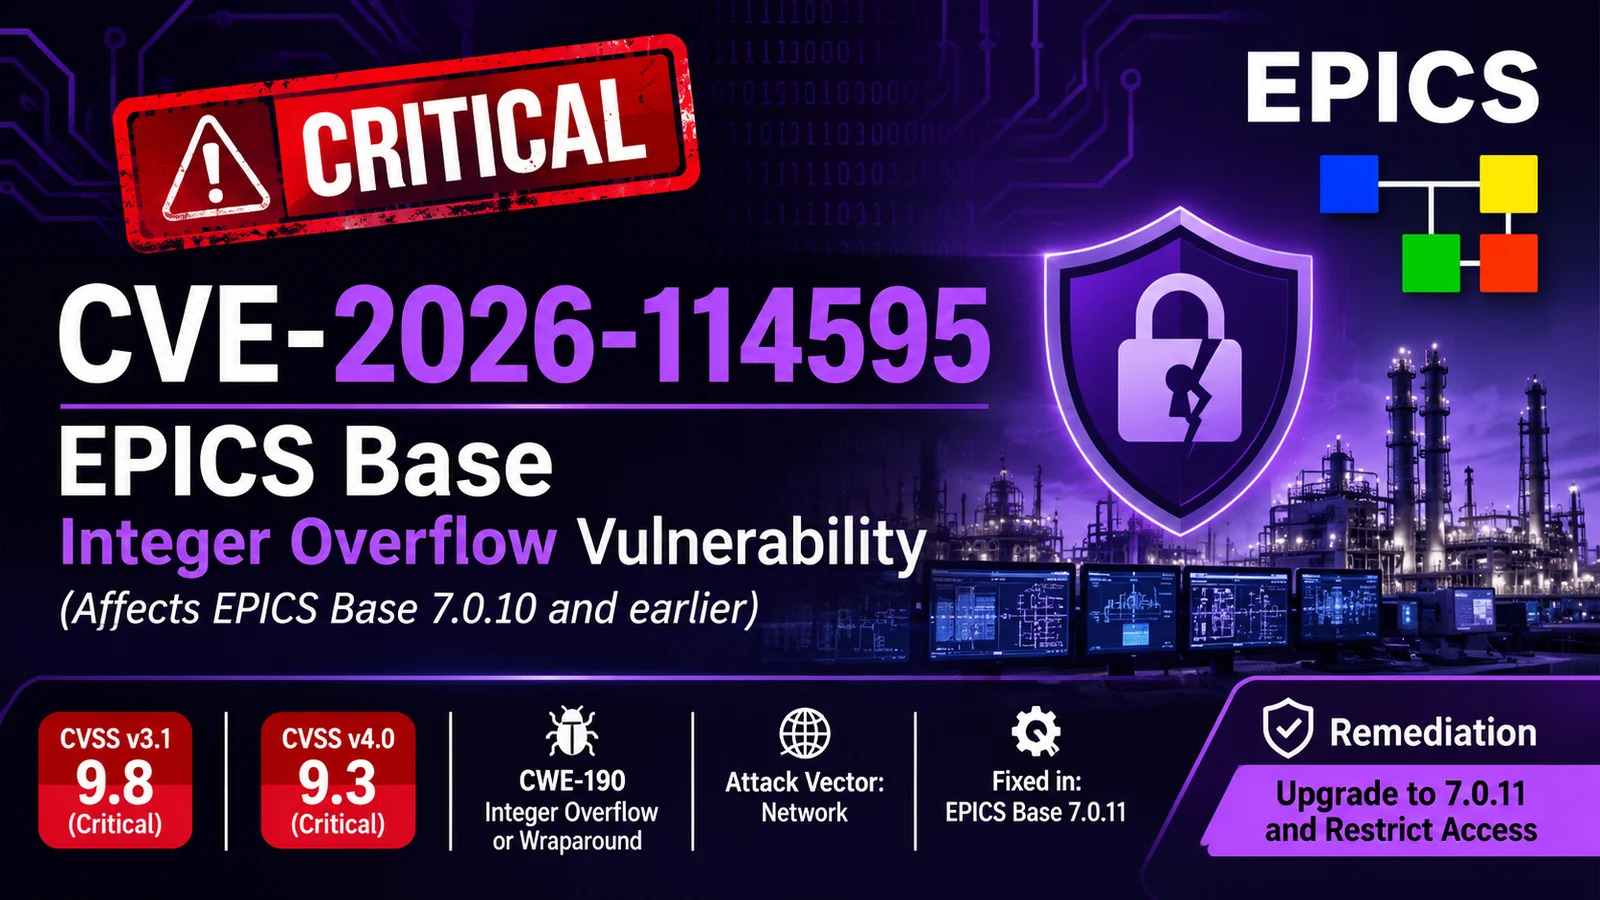
CVE-2026-114595 CVSS 9.8 CVSS 9.3 CWE-190

Une présentation générale, les détails de l'avis et les recommandations d'atténuation pour CVE-2026-114595, une vulnérabilité critique de dépassement d'entier dans EPICS Base (Experimental Physics and Industrial Control System).


Résumé

Dans la version 7.0.10 et antérieures d'EPICS Base, un dépassement d'entier lors du traitement des requêtes réseau peut entraîner l'allocation d'une quantité de mémoire incorrecte. Le traitement ultérieur des données fournies par l'attaquant peut entraîner une corruption de mémoire, un déni de service ou une exécution potentielle de code à distance.

Cette vulnérabilité est exploitable à distance via le réseau, sans authentification ni interaction de l'utilisateur.


Produits concernés

FournisseurProduitVersions concernéesVersion corrigée
The EPICS CommunityEPICS Base≤ 7.0.10 (toutes antérieures)7.0.11

EPICS (Experimental Physics and Industrial Control System) est une boîte à outils open source largement utilisée pour construire des systèmes de contrôle distribués. Elle alimente de grandes installations scientifiques dans le monde entier, notamment des accélérateurs de particules, des synchrotrons et des expériences de fusion (par exemple, ITER).


Détails techniques

  • Faiblesse : CWE-190 : Dépassement d'entier ou débordement
  • Vecteur d'attaque : Réseau (AV:N)
  • Complexité de l'attaque : Faible (AC:L)
  • Privilèges requis : Aucun (PR:N)
  • Interaction de l'utilisateur : Aucune (UI:N)
  • Portée : Inchangée (S:U)
  • Impact : Confidentialité, intégrité et disponibilité élevées

Un attaquant capable d'envoyer des requêtes réseau forgées à un processus EPICS Base peut déclencher un dépassement d'entier lors du calcul de la taille de la requête. Cela conduit à une allocation mémoire de taille insuffisante, permettant ensuite des écritures hors limites lorsque les données contrôlées par l'attaquant sont traitées.


Scores CVSS

VersionScoreGravitéChaîne de vecteur
3.19.8CritiqueCVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
4.09.3CritiqueCVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N

Impact

Une exploitation réussie peut permettre à un attaquant distant non authentifié de :

  • Provoquer des plantages de processus (déni de service)
  • Corrompre la mémoire du processus
  • Potentiellement parvenir à une exécution de code à distance sur les systèmes exécutant EPICS Base

Étant donné qu'EPICS est utilisé dans des environnements critiques de contrôle scientifique et industriel, des attaques réussies pourraient perturber des expériences ou affecter la sûreté opérationnelle.


Remédiation

Action immédiate

Mettre à niveau vers EPICS Base 7.0.11 ou une version ultérieure.

La communauté EPICS a publié des correctifs dans les dépôts officiels :

  • epics-base Pull Request #934
  • epics-base Pull Request #937
  • pvDataCPP Pull Request #109

Atténuations temporaires (si une mise à niveau n'est pas immédiatement possible)

  • Restreindre l'accès réseau aux services EPICS aux seuls hôtes de confiance
  • Placer les systèmes EPICS derrière des pare-feu et les isoler des réseaux d'entreprise / Internet
  • Surveiller le trafic réseau anormal et les plantages de processus inattendus
  • Appliquer une segmentation réseau stricte pour les environnements de technologie opérationnelle (OT)

Pour plus d'informations, contactez l'équipe de support EPICS Controls.


Vulnérabilités associées

Cette CVE fait partie d'un ensemble de quatre problèmes divulgués dans l'avis CISA ICSA-26-300-01 :

CVEGravitéDescription
CVE-2026-114595Critique (9.8)Débordement d'entier → RCE potentielle
CVE-2026-114596Élevée (8.2)Validation incorrecte de la longueur des messages
CVE-2026-114597Élevée (7.5)Vérification insuffisante des limites
CVE-2026-114598Élevée (7.5)Confusion de types

Toutes sont corrigées dans EPICS Base 7.0.11.


Chronologie

DateÉvénement
2026-10-27CISA publie ICSA-26-300-01
2026-10-27EPICS Base 7.0.11 publié avec les correctifs
2026-10-27CVE-2026-114595 publiée

Références

  • Avis ICS de la CISA ICSA-26-300-01
  • Entrée NVD
  • Enregistrement CVE.org
  • EPICS Controls
  • EPICS Base GitHub

Crédits

  • Rapporteur : Shubham Raj de Cipher / Causal Security
    Découvert à l'aide de l'agent IA autonome Cipher

Avertissement

Ce document est fourni à des fins d'information et d'éducation. Vérifiez toujours les détails auprès des sources officielles (CISA, NVD, EPICS Community) avant d'agir dans des environnements de production.


Dernière mise à jour : 28 octobre 2026

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    366
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    287

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →