
 #1
Outils pour évaluer et sécuriser les systèmes de contrôle de supervision et d'acquisition de données (SCADA) et les systèmes de contrôle industriels (ICS).
Recommandé par Kitploit
 qflksheep/cve-2026-67687-ics-park-smart-park-management-system-v2.0
ICS-Park Système de gestion de parc intelligent v2.0
 joshuavanderpoll/cve-2025-69985
Exploit Python pour CVE-2025-69985 ciblant le logiciel SCADA FUXA. Envoie une charge utile JSON spécialement conçue au point de terminaison…
 hann1bl3l3ct3r/fuxapwn
POC exploit pour CVE-2026-25895 FUXA : traversée de chemin non authentifiée -> écriture de fichier arbitraire -> RCE
 bishopfox/sparkplugfuzzer
Fuzzer pour le protocole Sparkplug B IIoT
 judgedbykira/cve-2026-25938-fuxa-unauthenticated-rce
Une explication et un PoC pour exploiter la vulnérabilité CVE-2026-25938 de RCE non authentifiée sur FUXA
 murataydemir/active-scanning-and-information-gathering-in-ics-scada-networks-using-network-mapper-nmap
Analyse active et collecte d'informations dans les réseaux ICS/SCADA à l'aide de Network Mapper (NMAP) (Turc)
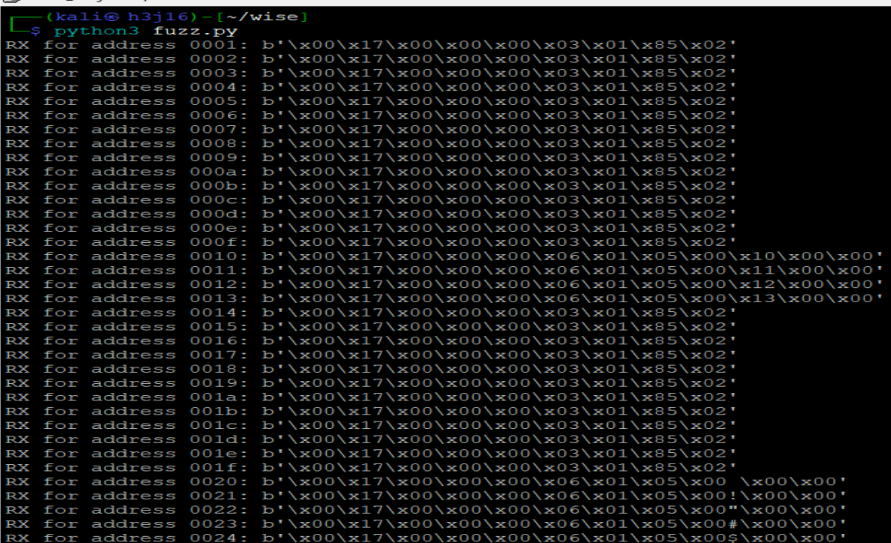 shipcod3/cve-2025-48466
Injection de paquets Modbus sur Advantech WISE 4060LAN / IoT Gateway pour le contrôle de porte
 0xicf/panelshock
Schneider Electric Magelis HMI Vulnérabilités de consommation de ressources [ICSA-16-308-02, CVE-2016-8367, CVE-2016-8374]
 ridpath/terrminus-cve-2026-2406
AsyncIO Scanner & Framework d'exploitation pour CVE-2026-24061 (contournement d'authentification Telnet NEW_ENVIRON). Fonctionnalités : découverte à…
 wallyschag/cve-2025-41656
Ce dépôt comprend le code et les fichiers nécessaires pour tester et exécuter un PoC pour CVE-2025-41656
 kaleth4/cve-2025-69985
Exploit PoC pour CVE-2025-69985 : contournement de l'authentification menant à une RCE dans FUXA SCADA ≤1.2.8. Comprend un exploit Python modulaire…
 x3roxismygood/cve-2012-1803
Vulnérabilité critique dans les appareils Siemens RuggedCom ROS permettant aux attaquants de dériver un mot de passe de compte d'usine caché à partir…
 mbanyamer/cve-2026-22553-insat-masterscada-buk-ts-mmadmserv
Exploit d'injection de commandes OS non authentifiée pour l'interface web InSAT MasterSCADA BUK-TS MMadmServ. Fournit un reverse shell avec…
 unicorn-hyh/cve-2026-31156
Une vulnérabilité d'injection de chemin existe dans OpenPLC-v3, qui provient du fait que le programme n'effectue aucune vérification de validité sur…
 nullbyte8080/cve-2026-36226
Preuve de concept bénigne pour CVE-2026-36226, une vulnérabilité de cross-site scripting dans le composant Admin Dashboard Create New Project User…
 xf-secops/cve-2026-32662
Avis détaillant du code de débogage actif dans l'API cloud Gardyn Home Kit en production, exposant des points de terminaison de développement et des…
 yanissec/cve-2018-7849
CVE-2018-7849
 yanissec/cve-2018-7845
CVE-2018-7845








