
 #1
Outils pour la décompilation, le désassemblage et la compréhension des mécanismes internes des malwares et des binaires complexes.
Recommandé par Kitploit
 gmh5225/awesome-mba
Liste de ressources booléen-arithmétiques mixtes
 gmh5225/anti_suspend
Protéger un processus par shellcode
 adrihd/shiningappmask-reverseengineering
Rétro-ingénierie du masque de l'application Shining
 dodo-sec/kpot-string-decrypter
Scripts Python pour IDA afin de déchiffrer les chaînes de caractères de KPOT et de les définir comme commentaires.
 ejfkdev/jd
CLI Go qui désobfusque la sortie de javascript-obfuscator (obfuscator.io) et déminifie le JavaScript à l'aide de transformations AST, de décodage…
 fortbridge-uk/libheif-grid-nextjs-rce
PoC privé Fortbridge pour la chaîne RCE CVE-2026-32740 Next.js/sharp leak-to-memcpy-GOT
 watchtowrlabs/ivantiinitrddecryptor
Un outil de déchiffrement des images initrd des appareils Ivanti par rétro-ingénierie du bzImage du noyau afin de localiser et d'utiliser la clé AES…
 umbertodellamonica/linksys-wrt54gl-exploitation
Du Solder au Shell : Exploitation complète du matériel du routeur Linksys WRT54GL (CVE-2022-43973)
 pithase/asm-copyfail
CVE-2026-31431 (Échec de copie) — Analyse et développement en assembleur x86-64 | Analyse et développement en assembleur x86-64
 d6fault/cve-2026-95675
PoC Python exploitant CVE-2026-95675, une injection de commande root non authentifiée dans le firmware D-Link DAP-1360 RevB via un contournement…
 destiny-creates/goxlr-malware-family
Analyse de malware du domaine goxlr.net
 blacksnufkin/blacksnufkin
Opérateur d'équipe rouge et développeur de logiciels malveillants spécialisé dans les techniques d'évasion, le rétro-ingénierie et les opérations…
 abraxas/gatex
Application de cracking de binaire FortinetHunter (@YogSoth0). Fait partie du CTF pour FortinetHunter. ELF door : un Nuitka onefile strippé, un…
 turretsec/u3000py
Client Python pour le protocole de contrôle WiFi local du dashcam Thinkware U3000, rétro-ingénieré à partir de l'application Android officielle.…
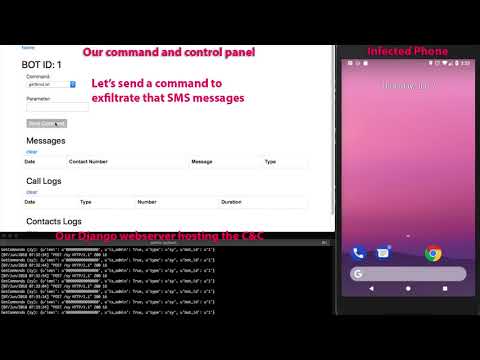 bizdak/silverboxcc
Un malware Android rétro-ingénié, et ceci est un serveur C&C pour celui-ci.
 gmh5225/driver-pidqserializationwrite-example
Comment utiliser PiDqSerializationWrite. Présente comment lire et écrire en toute sécurité depuis un pilote mappé
 crackercat/cve-2024-44083
Provoque le crash d'IDA (toutes versions) à son ouverture.








