
 #1
Outils de simulation d'adversaire, infrastructure red team, frameworks C2 et sécurité opérationnelle.
Recommandé par Kitploit
 twistlock/runc-cve-2019-5736
PoC CVE-2019-5736
 ricardojoserf/adduser-samr
Créez des administrateurs locaux sous Windows à l'aide de l'API SAMR. En C#, Crystal, Python, Rust, Golang, Nim et Deno (Javascript)
 pinecone-wifi/pinecone
Cadre modulaire d'audit WLAN pour les équipes rouges avec des modules de déauthentification, point d'accès rogue et capture de handshake WPA. Dispose…
 jas502n/gitlab-ssrf-redis-rce
GitLab 11.4.7 SSRF combiné à Redis pour exécution de code à distance
 threatexpress/threatbox
Plateforme d'attaque basée sur Ansible pour déployer et gérer un environnement standardisé de tests de pénétration Linux avec installation…
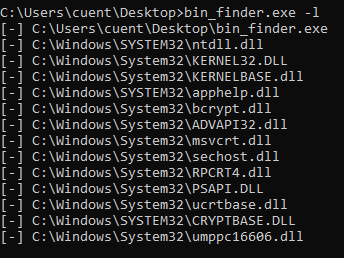 kudaes/bin-finder
Détecter les exceptions d'EDR en inspectant les modules chargés des processus
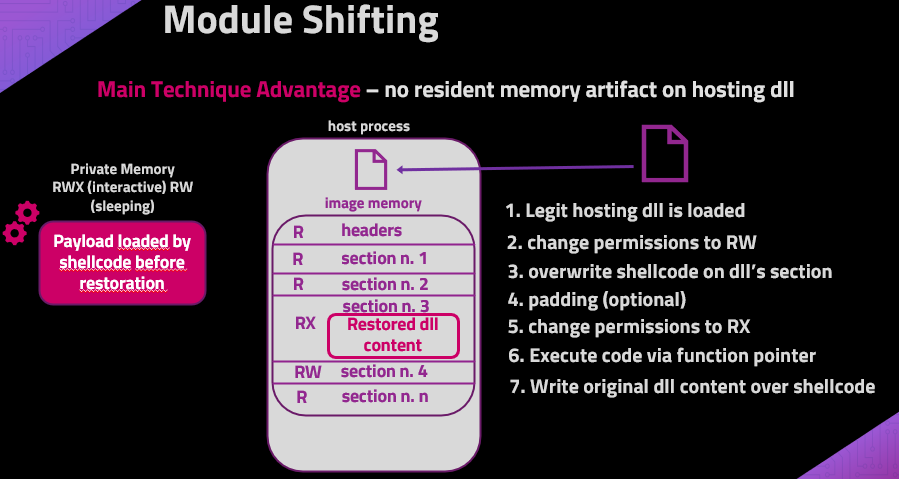 naksyn/moduleshifting
Variation plus furtive des techniques d'injection Module Stomping et Module Overloading qui réduit les IoCs mémoire. Implémenté en Python ctypes
 bohops/dynamicdotnet
Une collection de fragments de code divers et variés qui exploitent des techniques dynamiques .NET
 quentinhardy/pytmipe
Bibliothèque Python et client pour les manipulations de jetons et les usurpations d'identité pour l'escalade de privilèges sous Windows
 wavvs/doctrack
Outil pour manipuler et militariser des documents Office Open XML.
 kevin-robertson/conveigh
Conveigh est un outil de détection de spoofing LLMNR/NBNS pour Windows PowerShell.
 bishopfox/firecat
Firecat est un outil de test d'intrusion qui vous permet d'ouvrir des tunnels TCP inversés hors d'un réseau compromis.
 codextf2/cobaltstrike-headless
Script Aggressor qui transforme le client Aggressor headless en un client Cobalt Strike (quasi) fonctionnel.
 vysecurity/cve-2018-4878
Script Aggressor pour lancer un driveby IE pour CVE-2018-4878
 jweny/cve-2022-23131
Exploit de type preuve de concept écrit en Go pour CVE-2022-23131, un contournement de l'authentification SAML de Zabbix. Permet d'obtenir un accès…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-preauth-rce-cve-2026-8452
CVE-2026-8452 PreAuth RCE
 dipakpanchal05/cve-2022-23808
Exploit de preuve de concept pour CVE-2022-23808, une vulnérabilité XSS stockée dans le script d'installation de phpMyAdmin 5.1.1, avec payload et…
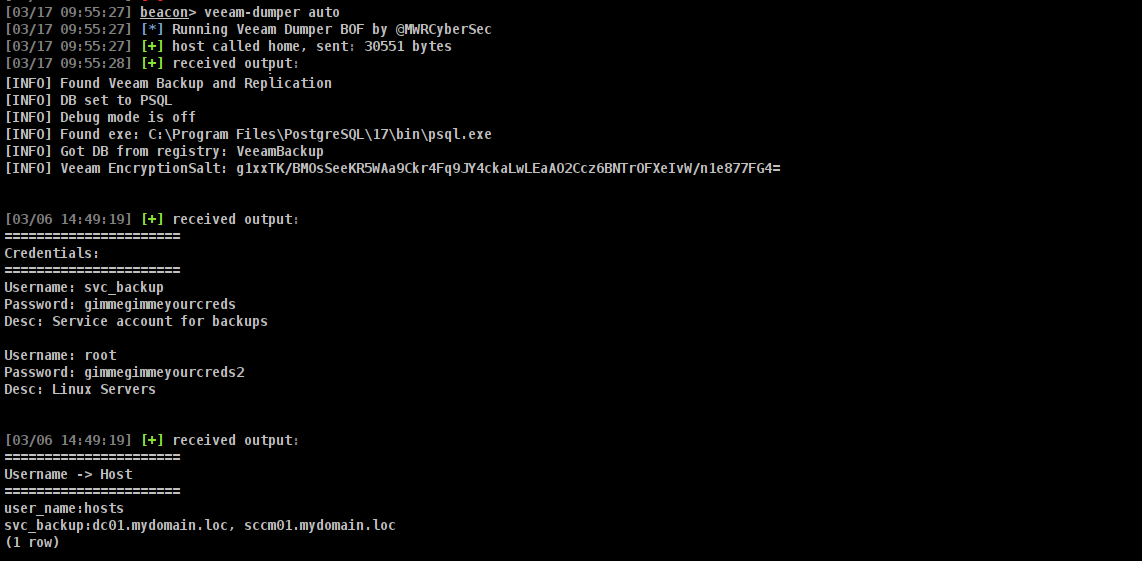 mwr-cybersec/veeamdumper-bof
Un BOF d'extraction d'identifiants pour Veeam Backup and Replication et Veeam One








