
 #1
Outils de simulation d'adversaire, infrastructure red team, frameworks C2 et sécurité opérationnelle.
Recommandé par Kitploit
 p0p0p0/cve-2019-0708-exploit
CVE-2019-0708-exploit
 trufflesecurity/of-cors
Outil automatisé de découverte de mauvaise configuration CORS utilisant des domaines de typosquatting et des service workers de navigateur pour…
 horizon3ai/cve-2022-47966
Exploit de preuve de concept pour CVE-2022-47966, une vulnérabilité d'exécution de code à distance avant authentification dans plusieurs produits…
 w01fh4cker/screenconnect-authbypass-rce
Script d'exploitation pour CVE-2024-1708 et CVE-2024-1709 dans ConnectWise ScreenConnect, permettant le contournement de l'authentification et…
 cobalt-strike/beacon_health_check
Ce script Aggressor utilise le champ note d'un beacon pour indiquer l'état de santé d'un beacon.
 shutdownrepo/dcshadow
Alternative Python à Mimikatz lsadump::dcshadow
 0xsh3llf1r3/coldwer
BOF Cobalt Strike pour geler les processus EDR/AV et extraire LSASS en utilisant le contournement PPL de WerFaultSecure.exe
 ariary/notionterm
Intégrer un reverse shell dans des pages Notion en utilisant l'API Notion comme proxy, permettant des sessions shell distantes furtives avec…
 mthcht/purpleteam
Purpleteam scripts simulation & Détection - déclencher des événements pour les détections SOC
 grahamhelton/usp
Établit une persistance sur un système Linux en créant une règle udev qui déclenche l'exécution d'un payload spécifié (binaire ou script).
 kpcyrd/sh4d0wup
Cadre d'exploitation des abus de clés de signature et des mises à jour
 deepinstinct/shimme
PoC pour l'élévation de privilèges Windows et l'injection de code via RPC OfficeClickToRun et une manipulation de shims non documentés afin…
 nvisosecurity/interceptor
Interceptor est un pilote noyau axé sur la falsification des solutions EDR/AV dans l'espace noyau.
 memoryo3o/bypassuac
Outil de contournement de l'UAC Windows utilisant une technique basée sur la liste blanche pour élever silencieusement les privilèges, compatible…
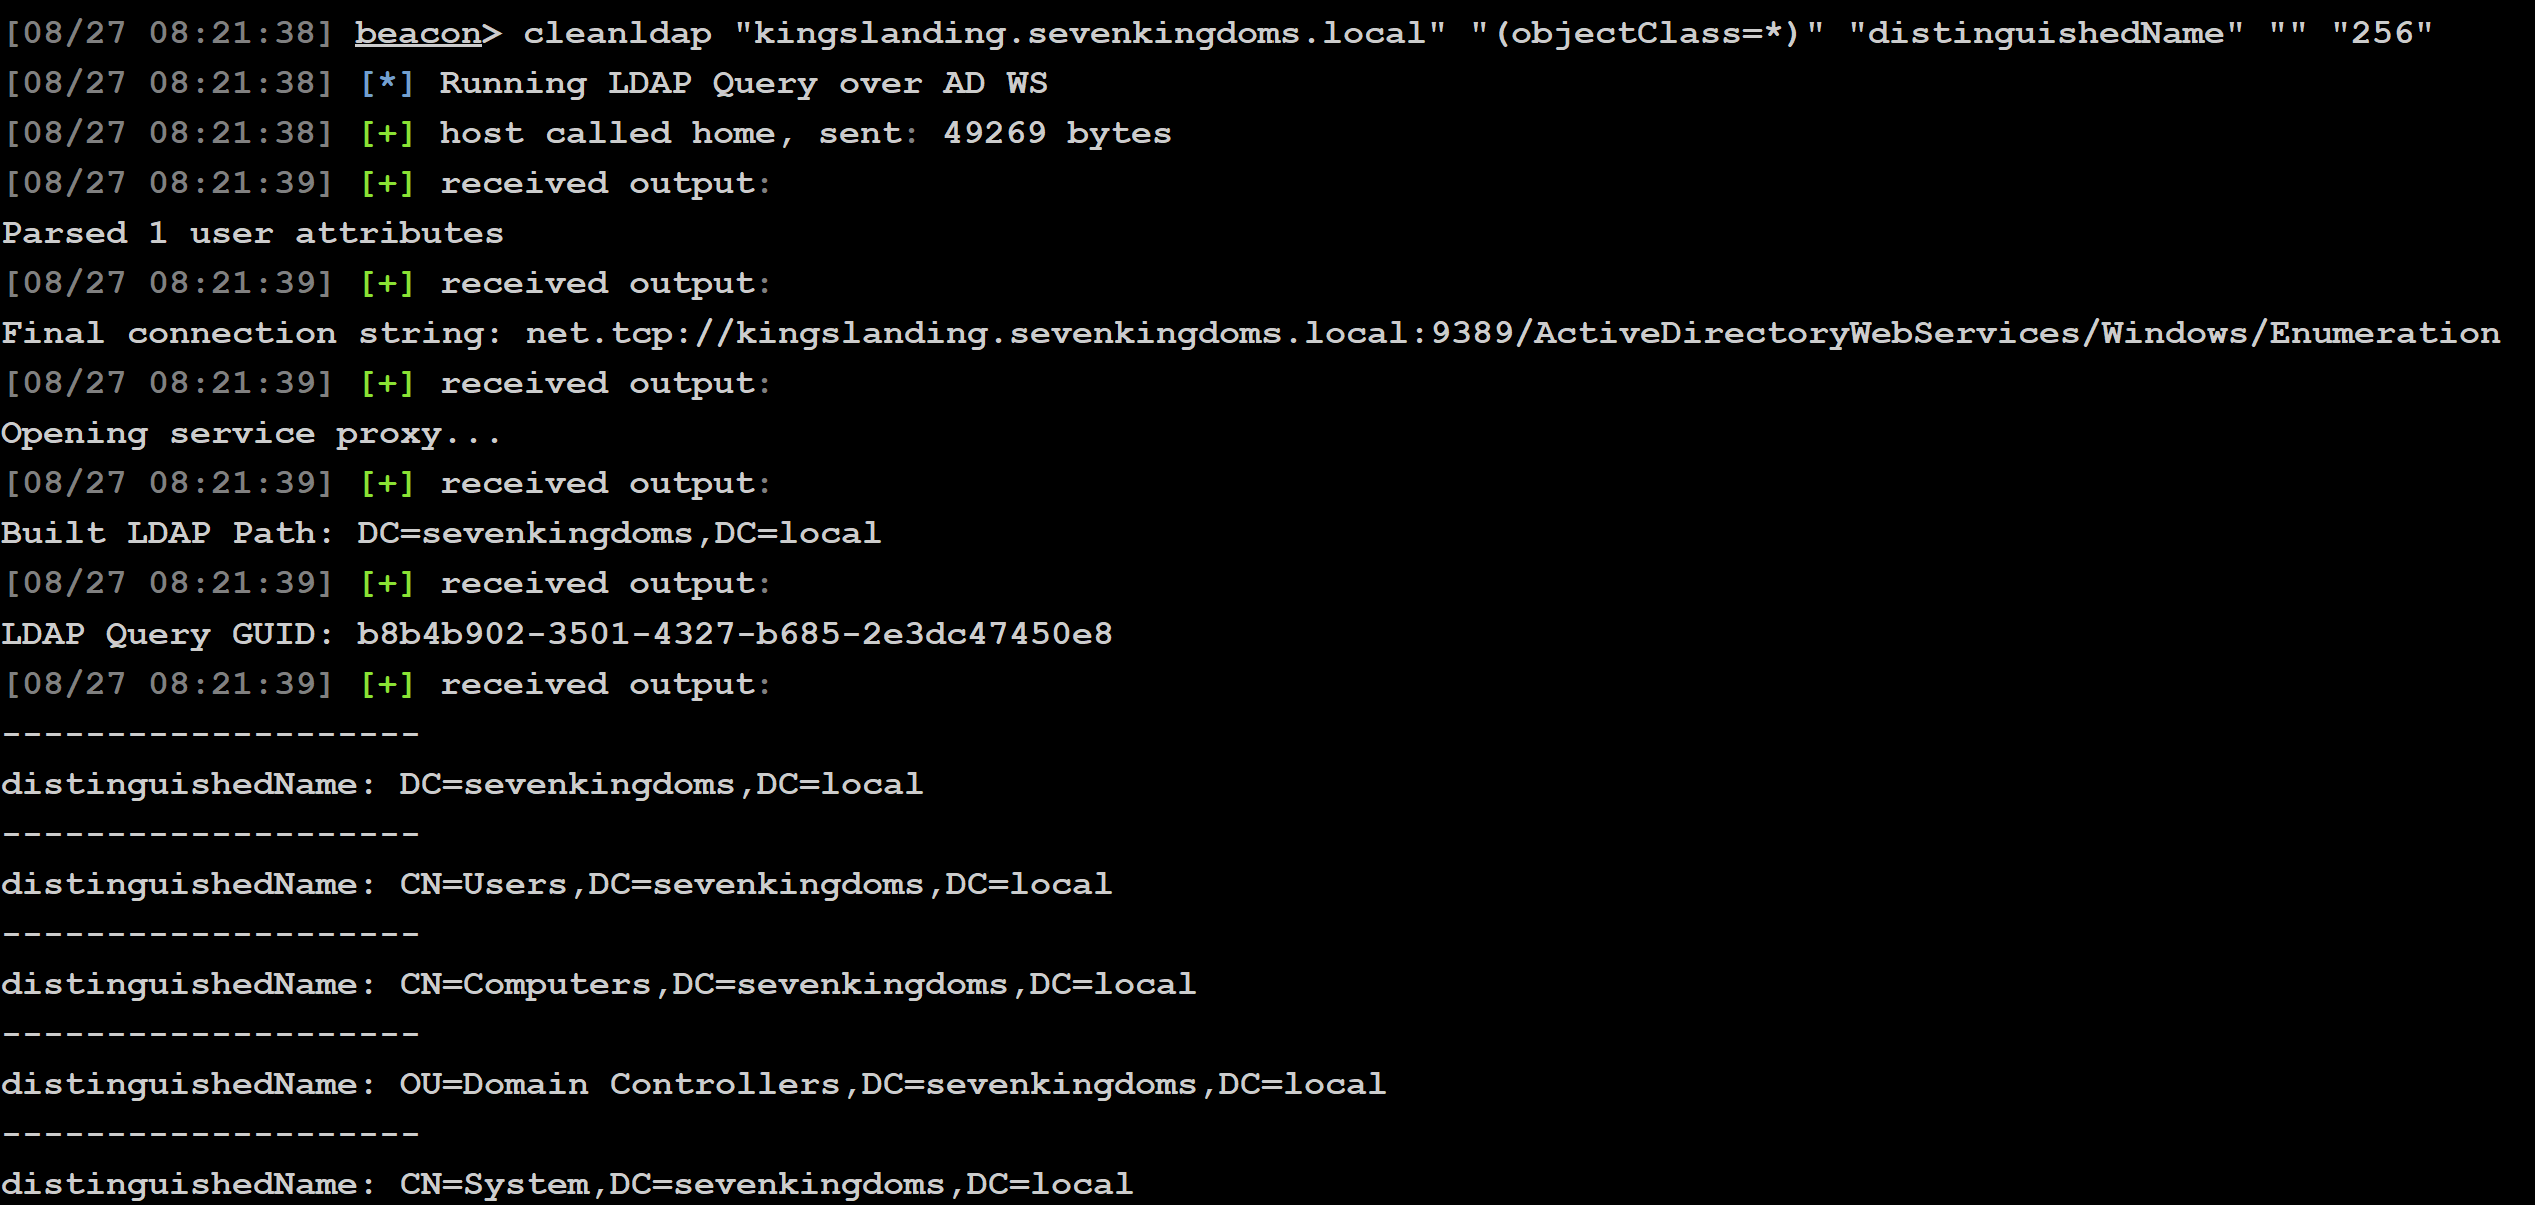 mandiant/cleanldap
BOF furtif de requête LDAP pour la reconnaissance Active Directory via AD WS, permettant l'énumération d'attributs et la collecte de données pour les…
 mstxq17/cve-2021-1675_rdl_lpe
Plugin de chargement par réflexion pour CS exploitant la vulnérabilité d'élévation de privilèges (LPE) PrintNightMare. Prêt à l'emploi, il contourne…
 withsecurelabs/modulestomping
Recherche et preuve de concept pour le module stomping, une technique permettant de dissimuler du code malveillant dans des modules Windows…
 w01fh4cker/cve-2024-22120-rce
Injection SQL basée sur le temps dans le journal d'audit du serveur Zabbix --> RCE








