
 #1
Outils de simulation d'adversaire, infrastructure red team, frameworks C2 et sécurité opérationnelle.
Recommandé par Kitploit

 pbnj/infosec-interview-questions
🗒️ Une collection [en cours de réalisation] de questions d'entretien pour les postes en sécurité de l'information.
 namazso/dll-proxy-generator
Générer une dll proxy pour une dll arbitraire

 huntandhackett/concealed_code_execution
Outils et articles techniques décrivant des techniques d'attaque qui reposent sur la dissimulation de l'exécution de code sous Windows
 jas502n/cve-2019-19781
Exploit Python pour CVE-2019-19781 ciblant Citrix ADC avec injection de template pour réaliser une exécution de code à distance sur des passerelles…
 ccob/shwmae
Abuse de Windows Hello depuis un contexte privilégié pour énumérer les protecteurs, déchiffrer les clés, extraire les jetons PRT/TGT, relayer les…
 saadahla/githubc2
Démonstration de Github en tant que C2 , API gratuite = infrastructure C2 gratuite
 twili8/homer
Fork évasif de Donut pour générer du shellcode indépendant de la position qui charge des payloads PE Windows depuis la mémoire
 naksyn/processstomping
Une variante de ProcessOverwriting pour exécuter du shellcode sur une section d'un exécutable.
 kingsabri/godofwar
GodOfWar - Constructeur de fichiers WAR Java malveillant avec charges utiles intégrées
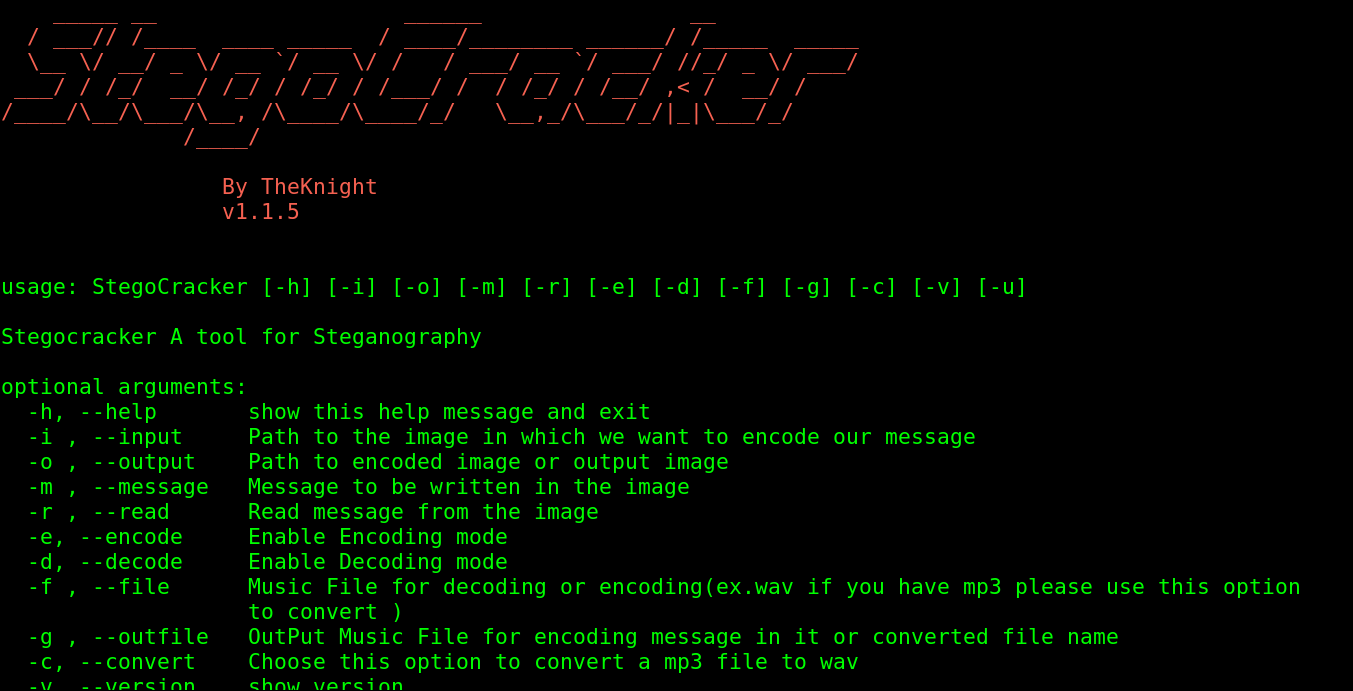 w1ldn16h7/stegocracker
Stego est un outil de stéganographie libre et open source qui vous permet de cacher votre message secret dans une image ou un fichier audio. Vous ne…
 nccgroup/change-lockscreen
Outil offensif pour déclencher des authentifications réseau en tant que SYSTEM
 jm00nj/phantom-evasion-loader
Moteur d'injection en assembleur x64 utilisant SROP et Zero-Copy Injection pour contourner les EDR/XDR et les moniteurs du noyau. Délivre des charges…
 sech0us3/waf-checker
Outil automatisé d'évaluation de WAF qui détecte les fournisseurs de pare-feu, teste 19 catégories d'attaques avec des payloads d'évasion avancés, et…
 cybiere/baboossh
Propagation SSH simplifiée pour les équipes rouges pressées
 thundergunexpress/badministration
Outil offensif pour exploiter des applications de gestion (SolarWinds Orion, McAfee ePO) via des vulnérabilités non techniques. Permet l'énumération…
 lixmk/concierge
# Concierge Toolkit : Identification et Exploitation du Contrôle d'Accès Physique
 sirpedrotavares/proxylogon-exploit
exploit proxylogon - CVE-2021-26857








