
 #1
Outils pour obtenir des permissions de niveau supérieur ou un accès non autorisé sur des systèmes compromis.
Recommandé par Kitploit

 quyicheng03-boop/cve-2026-98260-popsicle-android
Portage de recherche CVE-2026-98260 Android spécifique à la cible pour Xiaomi popsicle
 blacksnufkin/pt-toolkit
Scripts d'exploitation et autres outils utiles lors de tests de pénétration ou d'engagements Red Team
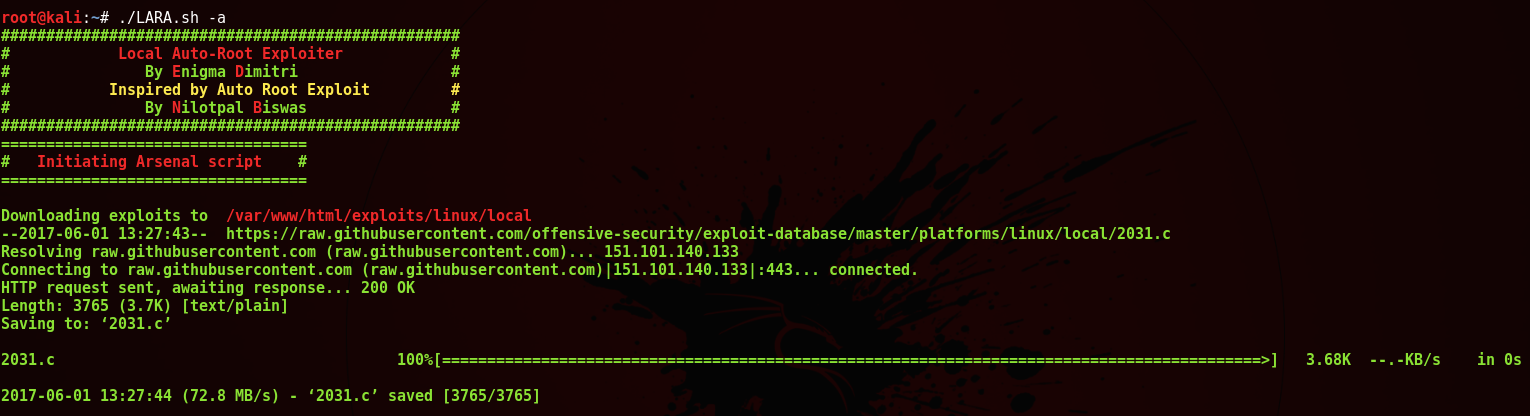 m4lv0id/lare
[L]ocal [A]uto [R]oot [E]xploiter est un simple script bash qui vous aide à déployer des exploits root locaux depuis votre machine d'attaque lorsque…
 basharkey/cve-2022-0847-dirty-pipe-checker
Script Bash pour vérifier CVE-2022-0847 "Dirty Pipe"
 mtjailed/unjailme
Une évasion de sandbox basée sur la preuve de concept (CVE-2018-4087) de Rani Idan (Zimperium)
 laginimaineb/cve-2016-2431
Escalade de privilèges du noyau Qualcomm TrustZone
 nickguitar/yaps
Yet Another PHP Shell - Le shell inversé PHP le plus complet
 veritas501/pipe-primitive
Une primitive d'exploitation dans le noyau Linux inspirée de DirtyPipe
 rsmudge/cve-2020-0796-bof
Cobalt Strike Beacon Object File implémentant CVE-2020-0796 SMBGhost, une élévation de privilèges locale avec deux voies d'armement pour le vol de…
 rvn0xsy/cve_2020_0796_cna
Cobalt Strike AggressorScripts CVE-2020-0796
 beardhammer/cve-2026-85884
Preuve de concept PowerShell démontrant CVE-2026-85884, une élévation de privilèges Windows whesvc/WinDiag Lua ETW depuis du code à faibles…
 j-0-t/staekka
Stækka Metasploit - Extension de Metasploit
 ifpdz/cve-2024-44258
CVE-2024-44258
 j4nn/cve-2020-0041
Exploit d'élévation de privilèges locale pour la vulnérabilité CVE-2020-0041 du noyau Android, avec portabilité entre les appareils et les versions…
 mazx0p/mssqlbof
Une suite de fichiers objet Beacon pour Microsoft SQL Server qui implémente le protocole TDS 7.4 directement sur le réseau.
 fuhei/cve-2024-31317
CVE-2024-31317
 5alt/zerorat
ZeroRAT est un cheval de Troie d'accès à distance à une ligne sur Windows
 davidcarliez/cve-2026-49176_lpe_poc
Preuve de concept d'escalade de privilèges locaux pour la vulnérabilité Windows WalletService corrigée en juillet 2026.








