
 #1
Outils pour obtenir des permissions de niveau supérieur ou un accès non autorisé sur des systèmes compromis.
Recommandé par Kitploit

 exploitblizzard/windowsmdm-lpe-0day
CVE-2021-24084 Windows Local Privilege Escalation laissée officiellement sans correctif depuis 2020. Par conséquent, il s'agit toujours d'un zero day.
 anonymous941/zygote-injection-toolkit
Un utilitaire en ligne de commande pour exploiter l'injection Zygote Android (CVE-2024-31317)
 flangvik/sharpapplocker
Portage en C# de la cmdlet PS Get-AppLockerPolicy
 bbaranoff/cve-2022-0847
Exploit pour CVE-2022-0847, une vulnérabilité d'élévation de privilèges dans le noyau Linux, fournissant une preuve de concept pour obtenir un accès…
 deathshotxd/0xkern3lcrush
PoC et recherche avancés pour CVE-2026-0828 (Safetica) et CVE-2025-7771 (ThrottleStop). Analyse des TTP BYOVD (Bring Your Own Vulnerable Driver) pour…
 manizada/cifswitch
Preuve de concept d'exploitation pour CVE-2026-46243, exploitant une fausse bibliothèque NSS et la manipulation d'espaces de noms pour élever les…
 xforcered/scmkit
Boîte à outils d'attaque de gestion de code source
 wavestone-cdt/defcon-cicd-pipelines-workshop
Atelier pratique sur la sécurité des pipelines CI/CD avec lab Terraform, exploitation AWS, évasion Kubernetes et exercices de backdooring d'artefacts…
 lukegix/cve-2022-2602
CVE-2022-2602
 omribaso/sccm-cve-2026-47301-remote-code-execution-exploit
Chaîne d'exploitation de preuve de concept (CVE-2026-47301) pour Microsoft Configuration Manager (SCCM), combinant un contrôle d'accès défaillant,…
 estimated1337/lenovo_exec
CVE-2022-3699 avec capacité d'exécution de code noyau arbitraire
 staturnzz/oob_entry
iOS 3.0-10.3.4 tfp0 kernel exploit
 wh04m1001/diagtrackeop
Exploit d'élévation de privilèges Windows abusant de SeImpersonate via DiagTrack RPC, utilisant Secondary Logon pour obtenir un jeton INTERACTIVE et…
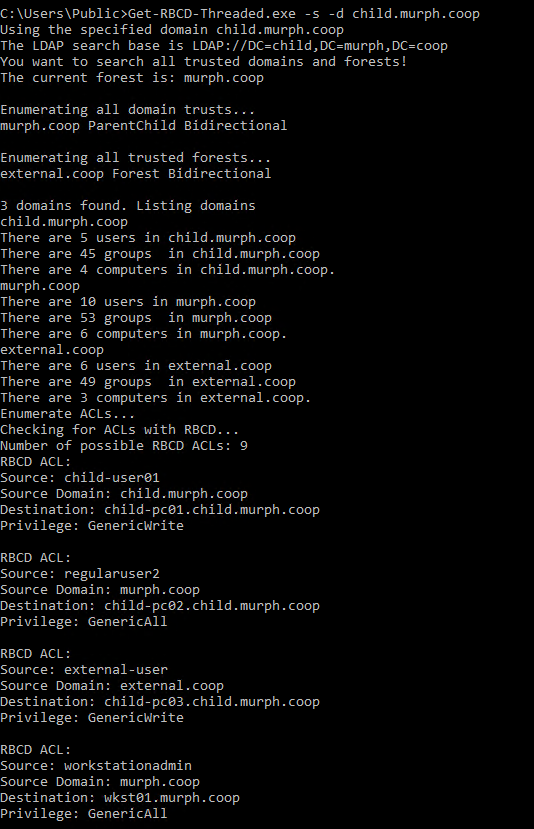 fatrodzianko/get-rbcd-threaded
Outil pour découvrir les chemins d'attaque de délégation contrainte basée sur les ressources dans les environnements Active Directory
 nmulasmajic/cve-2018-8897
Implémente la vulnérabilité POP/MOV SS (CVE-2018-8897) en provoquant un bugcheck de la machine (DoS local).
 deadjakk/reg1c1de
Scanner de permissions du registre écrit en C# pour trouver des vecteurs potentiels d'élévation de privilèges dans le registre.
 zcgonvh/ms16-032
MS16-032(CVE-2016-0099) pour SERVICE UNIQUEMENT








