#1
Outils pour obtenir des permissions de niveau supérieur ou un accès non autorisé sur des systèmes compromis.
Recommandé par Kitploit
 t1erno/cve-2024-32019-netdata-ndsudo-privilege-escalation-poc
PoC d'élévation de privilèges Netdata ndsudo
 xairy/kernel-exploits
Mes exploits de preuve de concept pour le noyau Linux
 mrk336/cve-2025-42957-sap-s-4hana-under-siege
CVE‑2025‑42957 expose un module SAP S/4HANA compatible RFC qui permet aux utilisateurs à faibles privilèges d'injecter du code ABAP pour créer des…
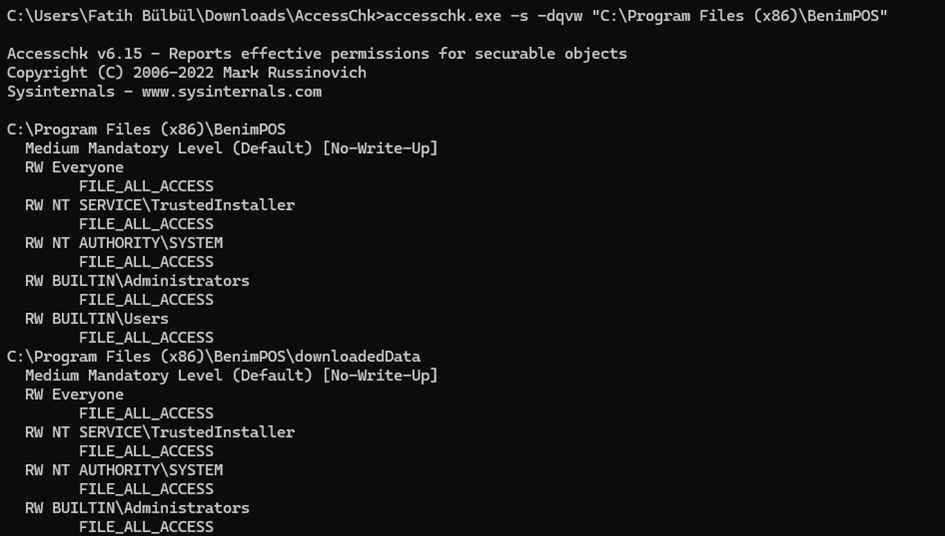 meisterlos/cve-2025-57392
Preuve de concept pour CVE-2025-57392 démontrant des permissions de fichiers par défaut non sécurisées dans BenimPOS Desktop V3.0, permettant une…
 mrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914
CVE-2025-54914 expose une faille critique dans Azure Networking qui permet aux attaquants d'élever leurs privilèges et de contrôler le routage entre…
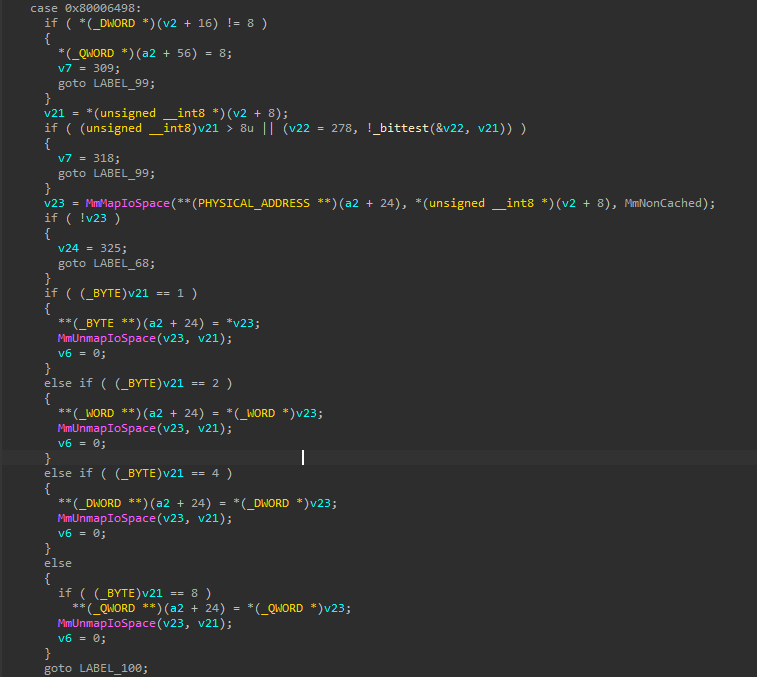 demoo1337/throttlestop
Exploit d'élévation de privilèges CVE-2025-7771 ThrottleStop.sys - accès IOCTL sans restriction à la mémoire physique via MmMapIoSpace
 wqsv/throttlestoppoc
CVE-2025-7771 : Lecture/écriture arbitraire en mémoire physique et sur les ports d'E/S via le pilote ThrottleStop
 fxrstor/throttlestoppoc
CVE-2025-7771 : Lecture/écriture arbitraire de mémoire physique et de ports d'E/S via le pilote ThrottleStop
 nxploited/cve-2025-49388
Miraculous Core (kamleshyadav) ≤ 2.0.7 — Escalade de privilèges non authentifiée
 ihk-one/cve-2025-2502
Démonstration étape par étape d'une vulnérabilité d'élévation de privilèges locale dans Lenovo PC Manager, exploitant des permissions de fichiers…
 karim4353/cve-2024-1086-exploit
Modèle d'exploit pédagogique et non fonctionnel du noyau Linux pour CVE-2024-1086 — recherche en sécurité et enseignement en laboratoire uniquement…
 mindasy/cve-2025-23266-migration-bypass
cve-2025-23266-migration-bypass
 diego-tella/cve-2025-1055-poc
PoC pour CVE-2025-1055 et CVE-2025-52915 utilisant K7RKScan.sys
 visaicyber/cve-2025-27591-below-
Escalade de privilèges locale vai `below` (CVE-2025-27591) - Exploit PoC
 blue0x1/sqlwinds
SQLWinds - Boîte à outils d'évaluation de sécurité et de post-exploitation SQL Server
 diego-tella/codeine
Rootkit LKM Linux
 abubakar-shahid/cve-2024-36886
Recherche académique sur les vulnérabilités N-Day du noyau Linux, analysant CVE-2024-36886 dans le sous-système réseau TIPC, le cycle de vie,…
 danil-koltsov/below-log-race-poc
PoC pour CVE-2025-27591 – Élévation de privilèges locale dans l'outil de surveillance ci-dessous. En créant un lien symbolique de son fichier journal…