
 #1
Outils pour maintenir l'accès, explorer et étendre le contrôle au sein des systèmes et réseaux compromis.
Recommandé par Kitploit
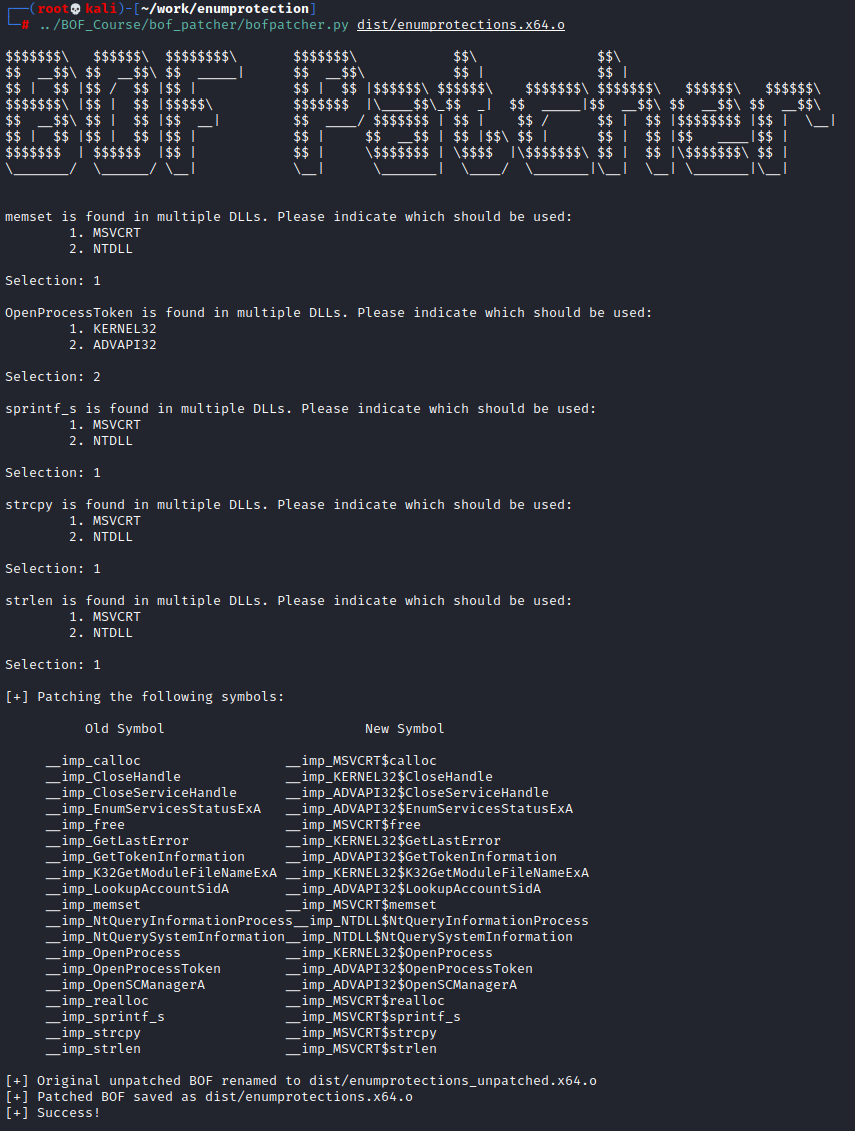
 octoberfest7/enumprotections_bof
Un BOF pour énumérer les processus système, leurs niveaux de protection, et plus encore.
 staturnzz/oob_entry
iOS 3.0-10.3.4 tfp0 kernel exploit
 ayrx/cve-2021-4034
Exploit pour CVE-2021-4034 (PwnKit) qui exploite une condition de course dans pkexec pour élever les privilèges à root sur les systèmes Linux.
 swelljoe/flar
Outil CLI léger qui exécute des agents de codage IA dans des sandboxes Bubblewrap isolées avec une isolation stricte du système de fichiers, du…
 malwaretech/hiddendesktop
Créer et énumérer des bureaux cachés.
 i014n/righthand-persistence
Technique de persistance COM Windows
 kiks7/cve-2022-2602-kernel-exploit
Exploit en C pour CVE-2022-2602, une use-after-free dans le sous-système io_uring du noyau Linux, permettant local privilege escalation via file…
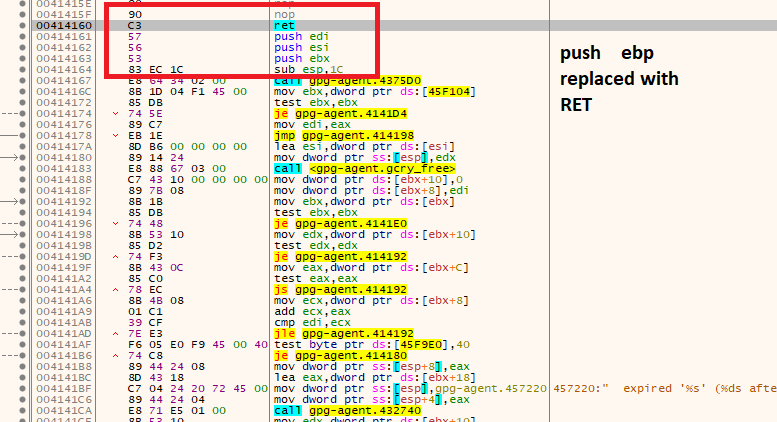 kacperszurek/gpg_reaper
GPG Reaper - Obtenir/Voler/Restaurer des clés privées GPG depuis le cache/mémoire de gpg-agent
 busung-dev/cve-2026-43499-s25u
PoC autonome CVE-2026-43499 pour Galaxy S25 Ultra SM-S938N S938NKSUACZF1
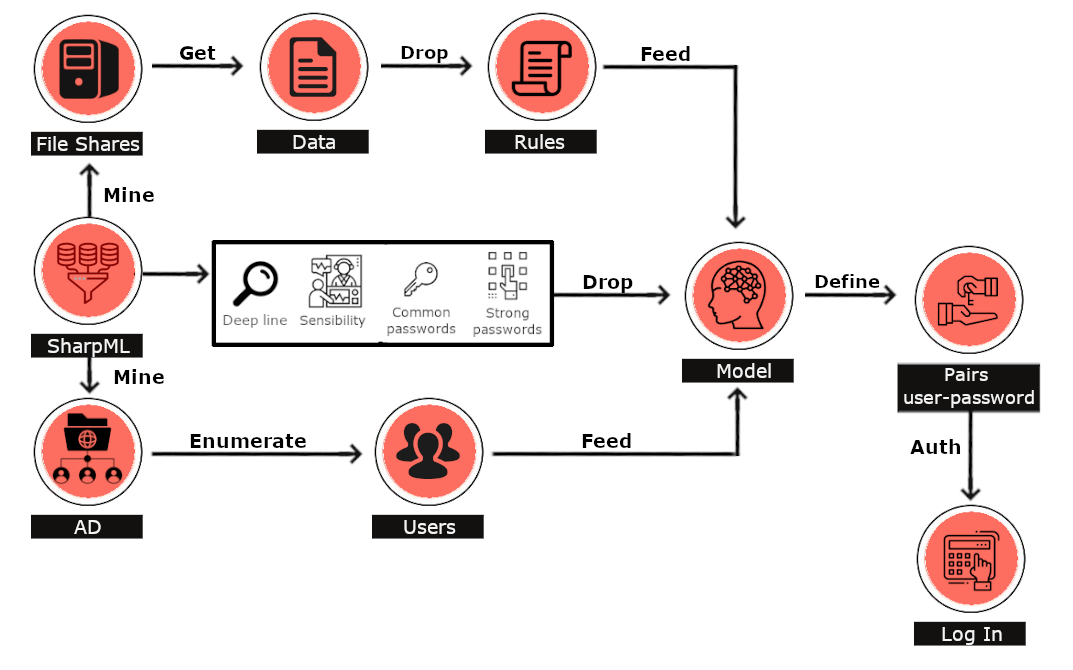 hunniccyber/sharpml
Kit de chasse aux mots de passe de partage réseau basé sur l'apprentissage automatique
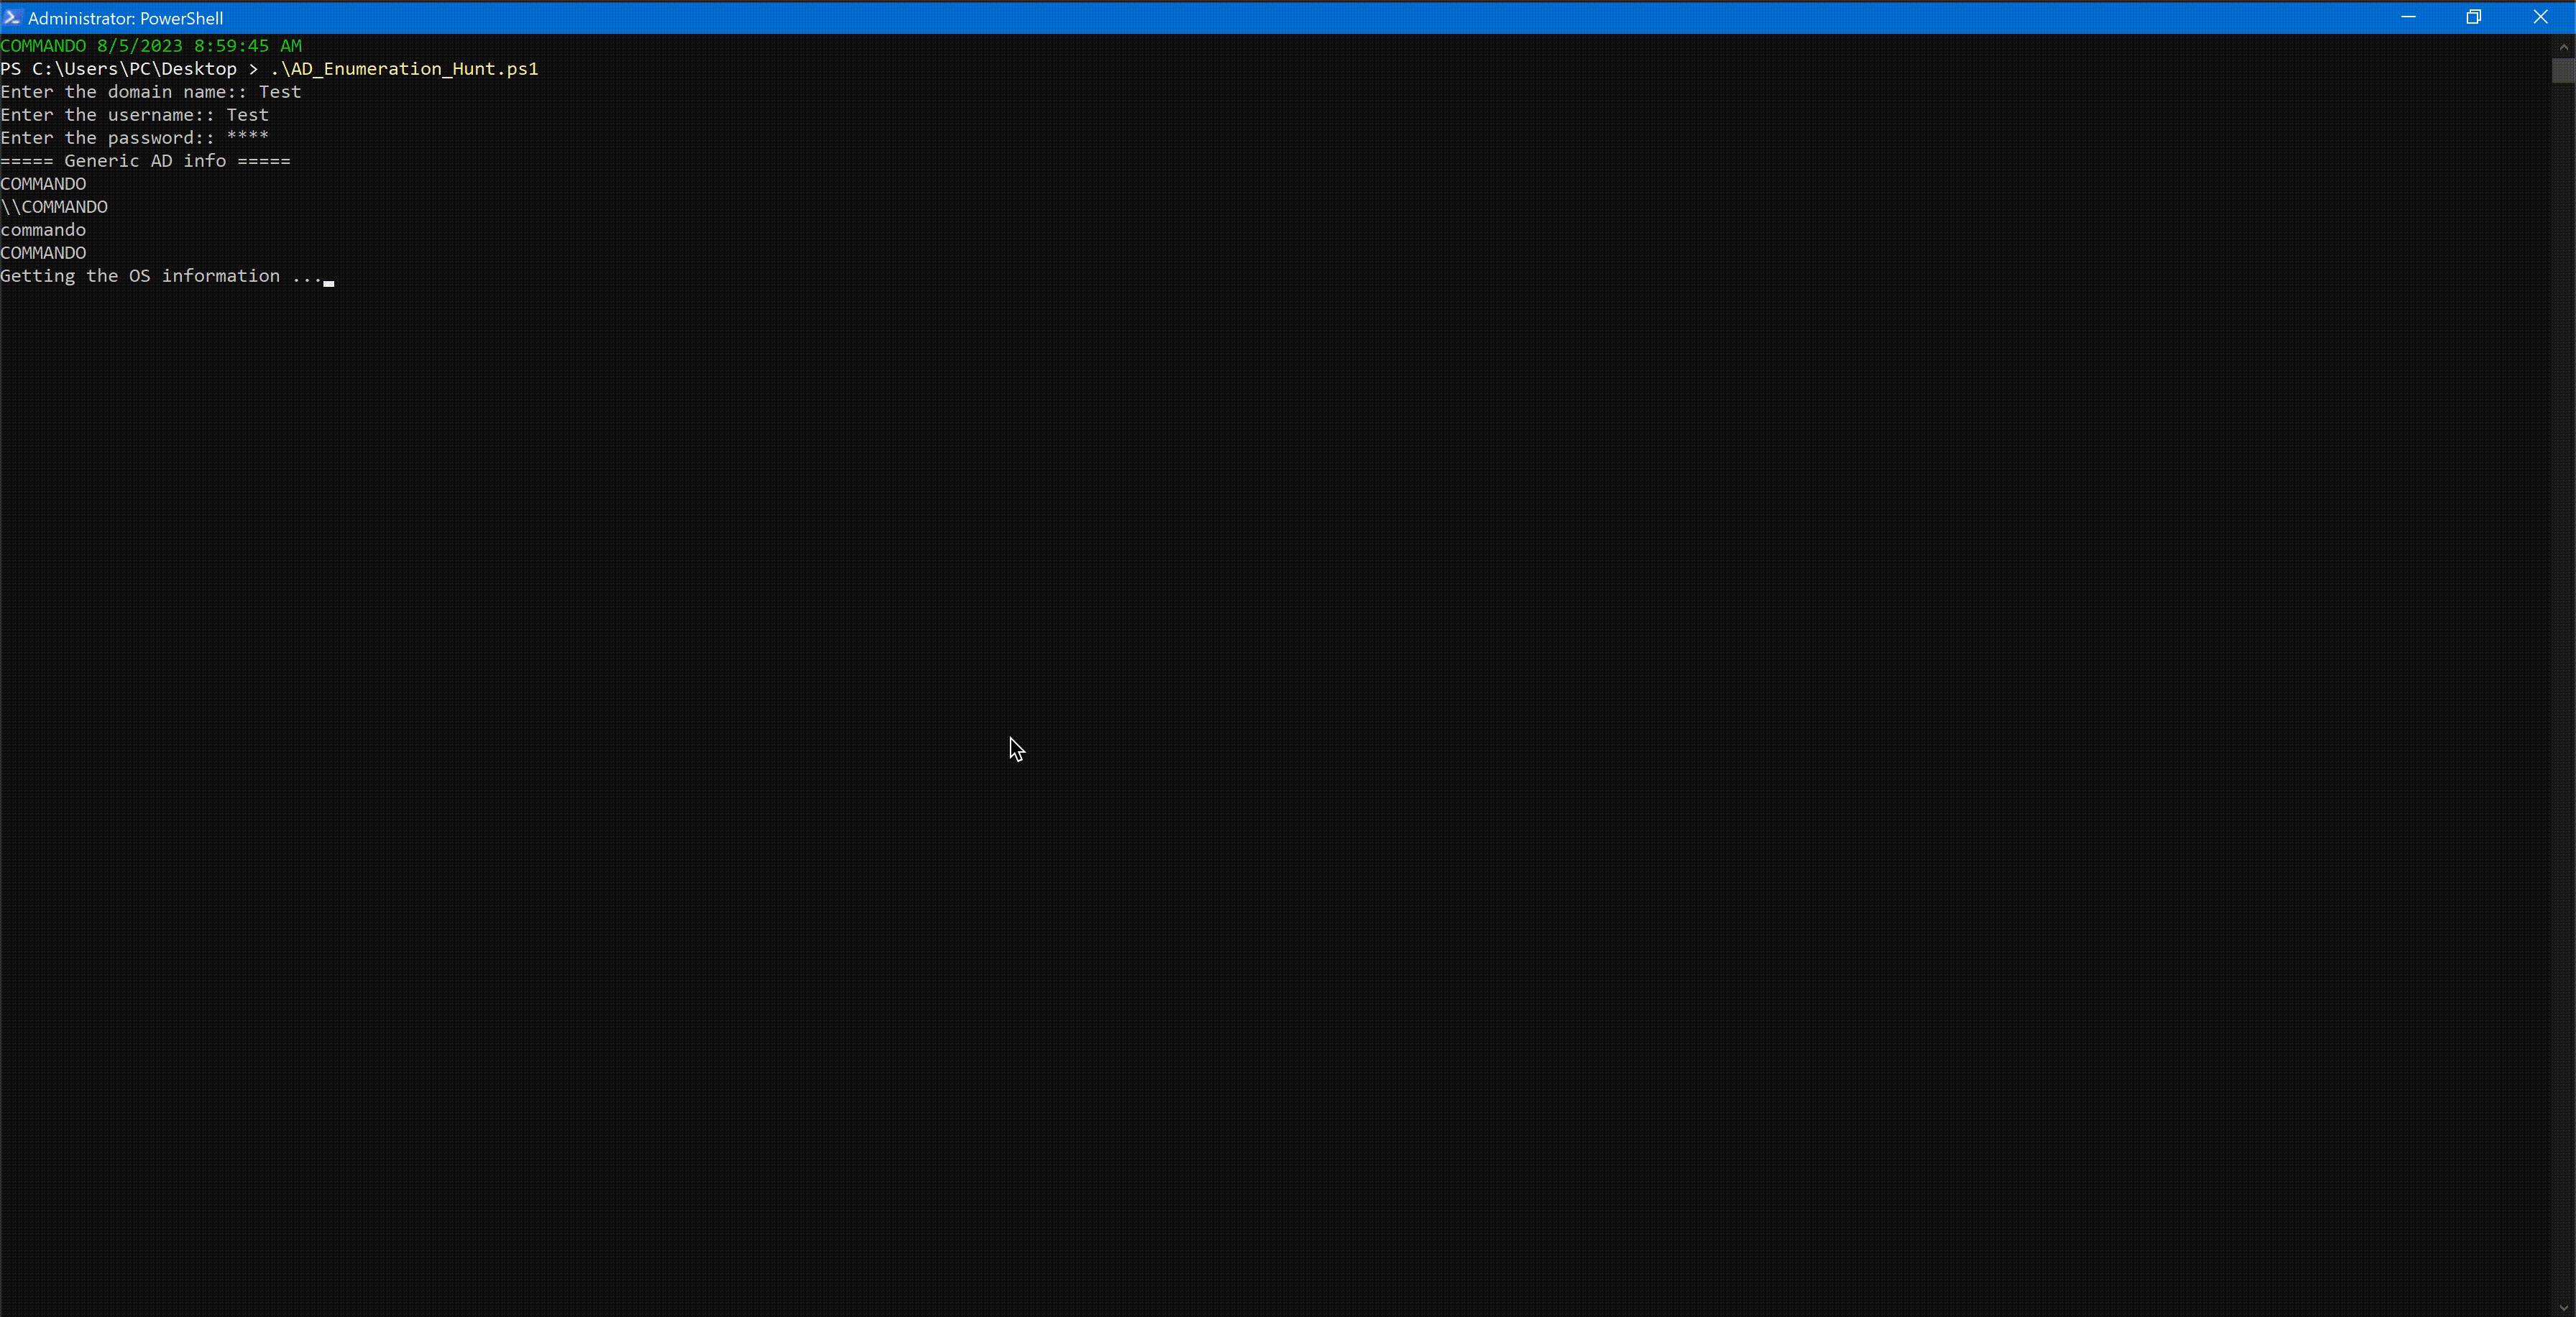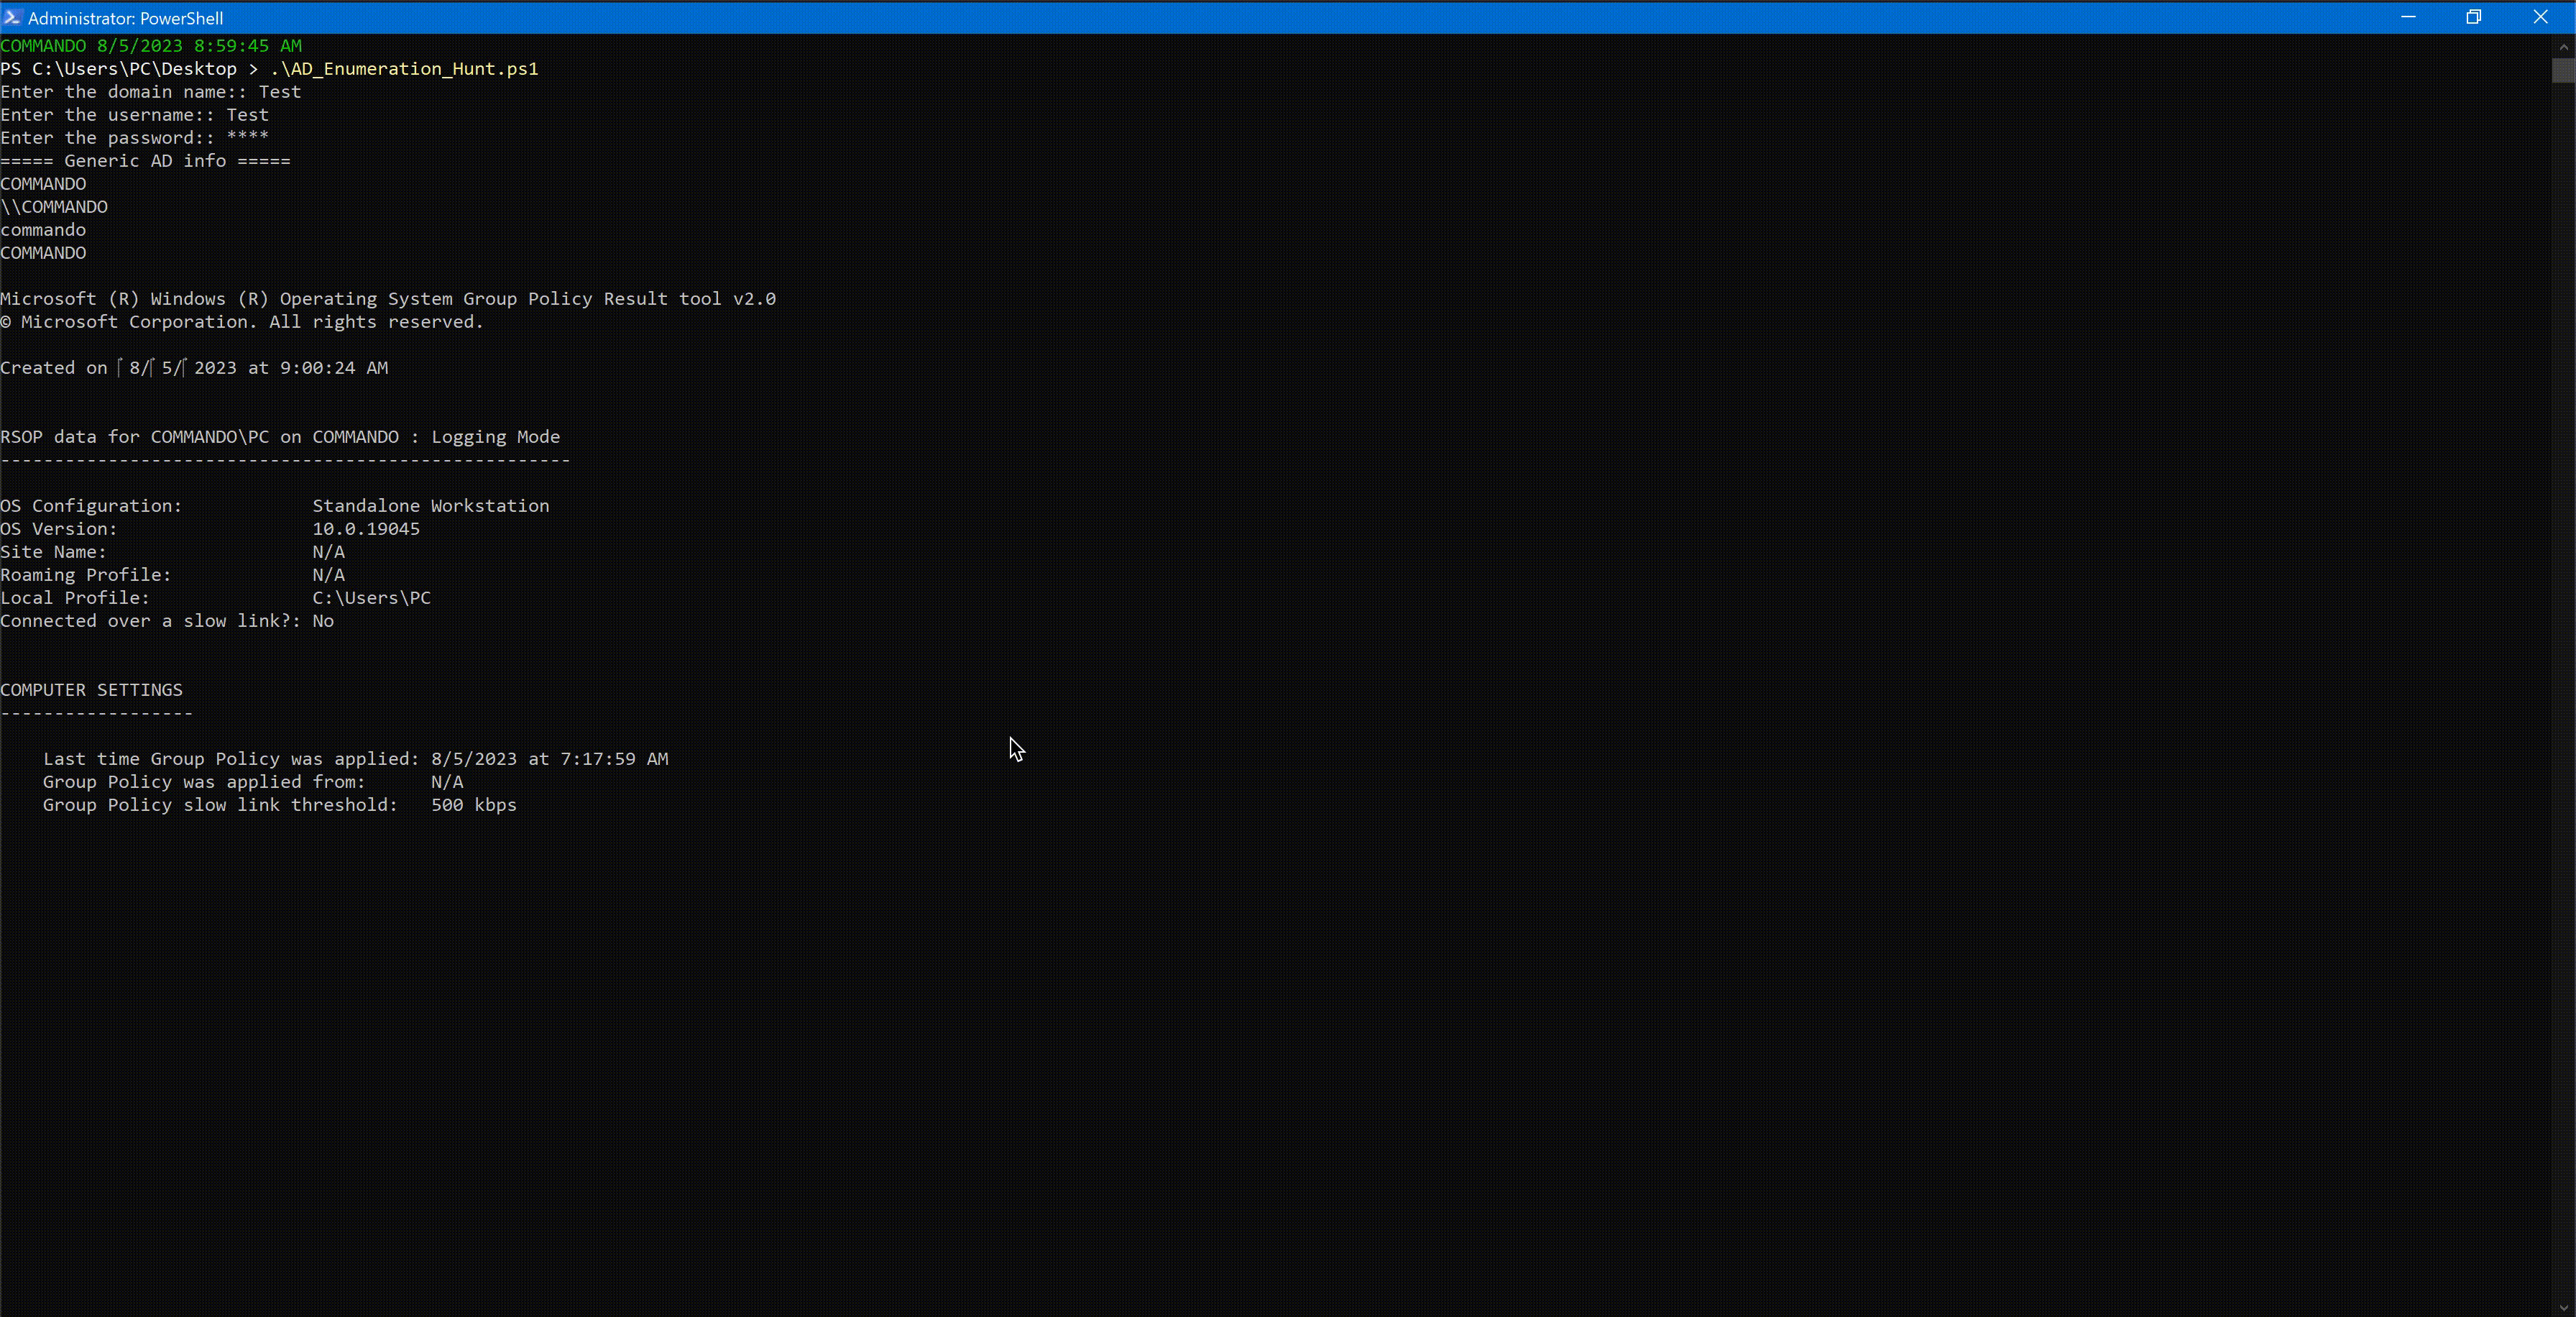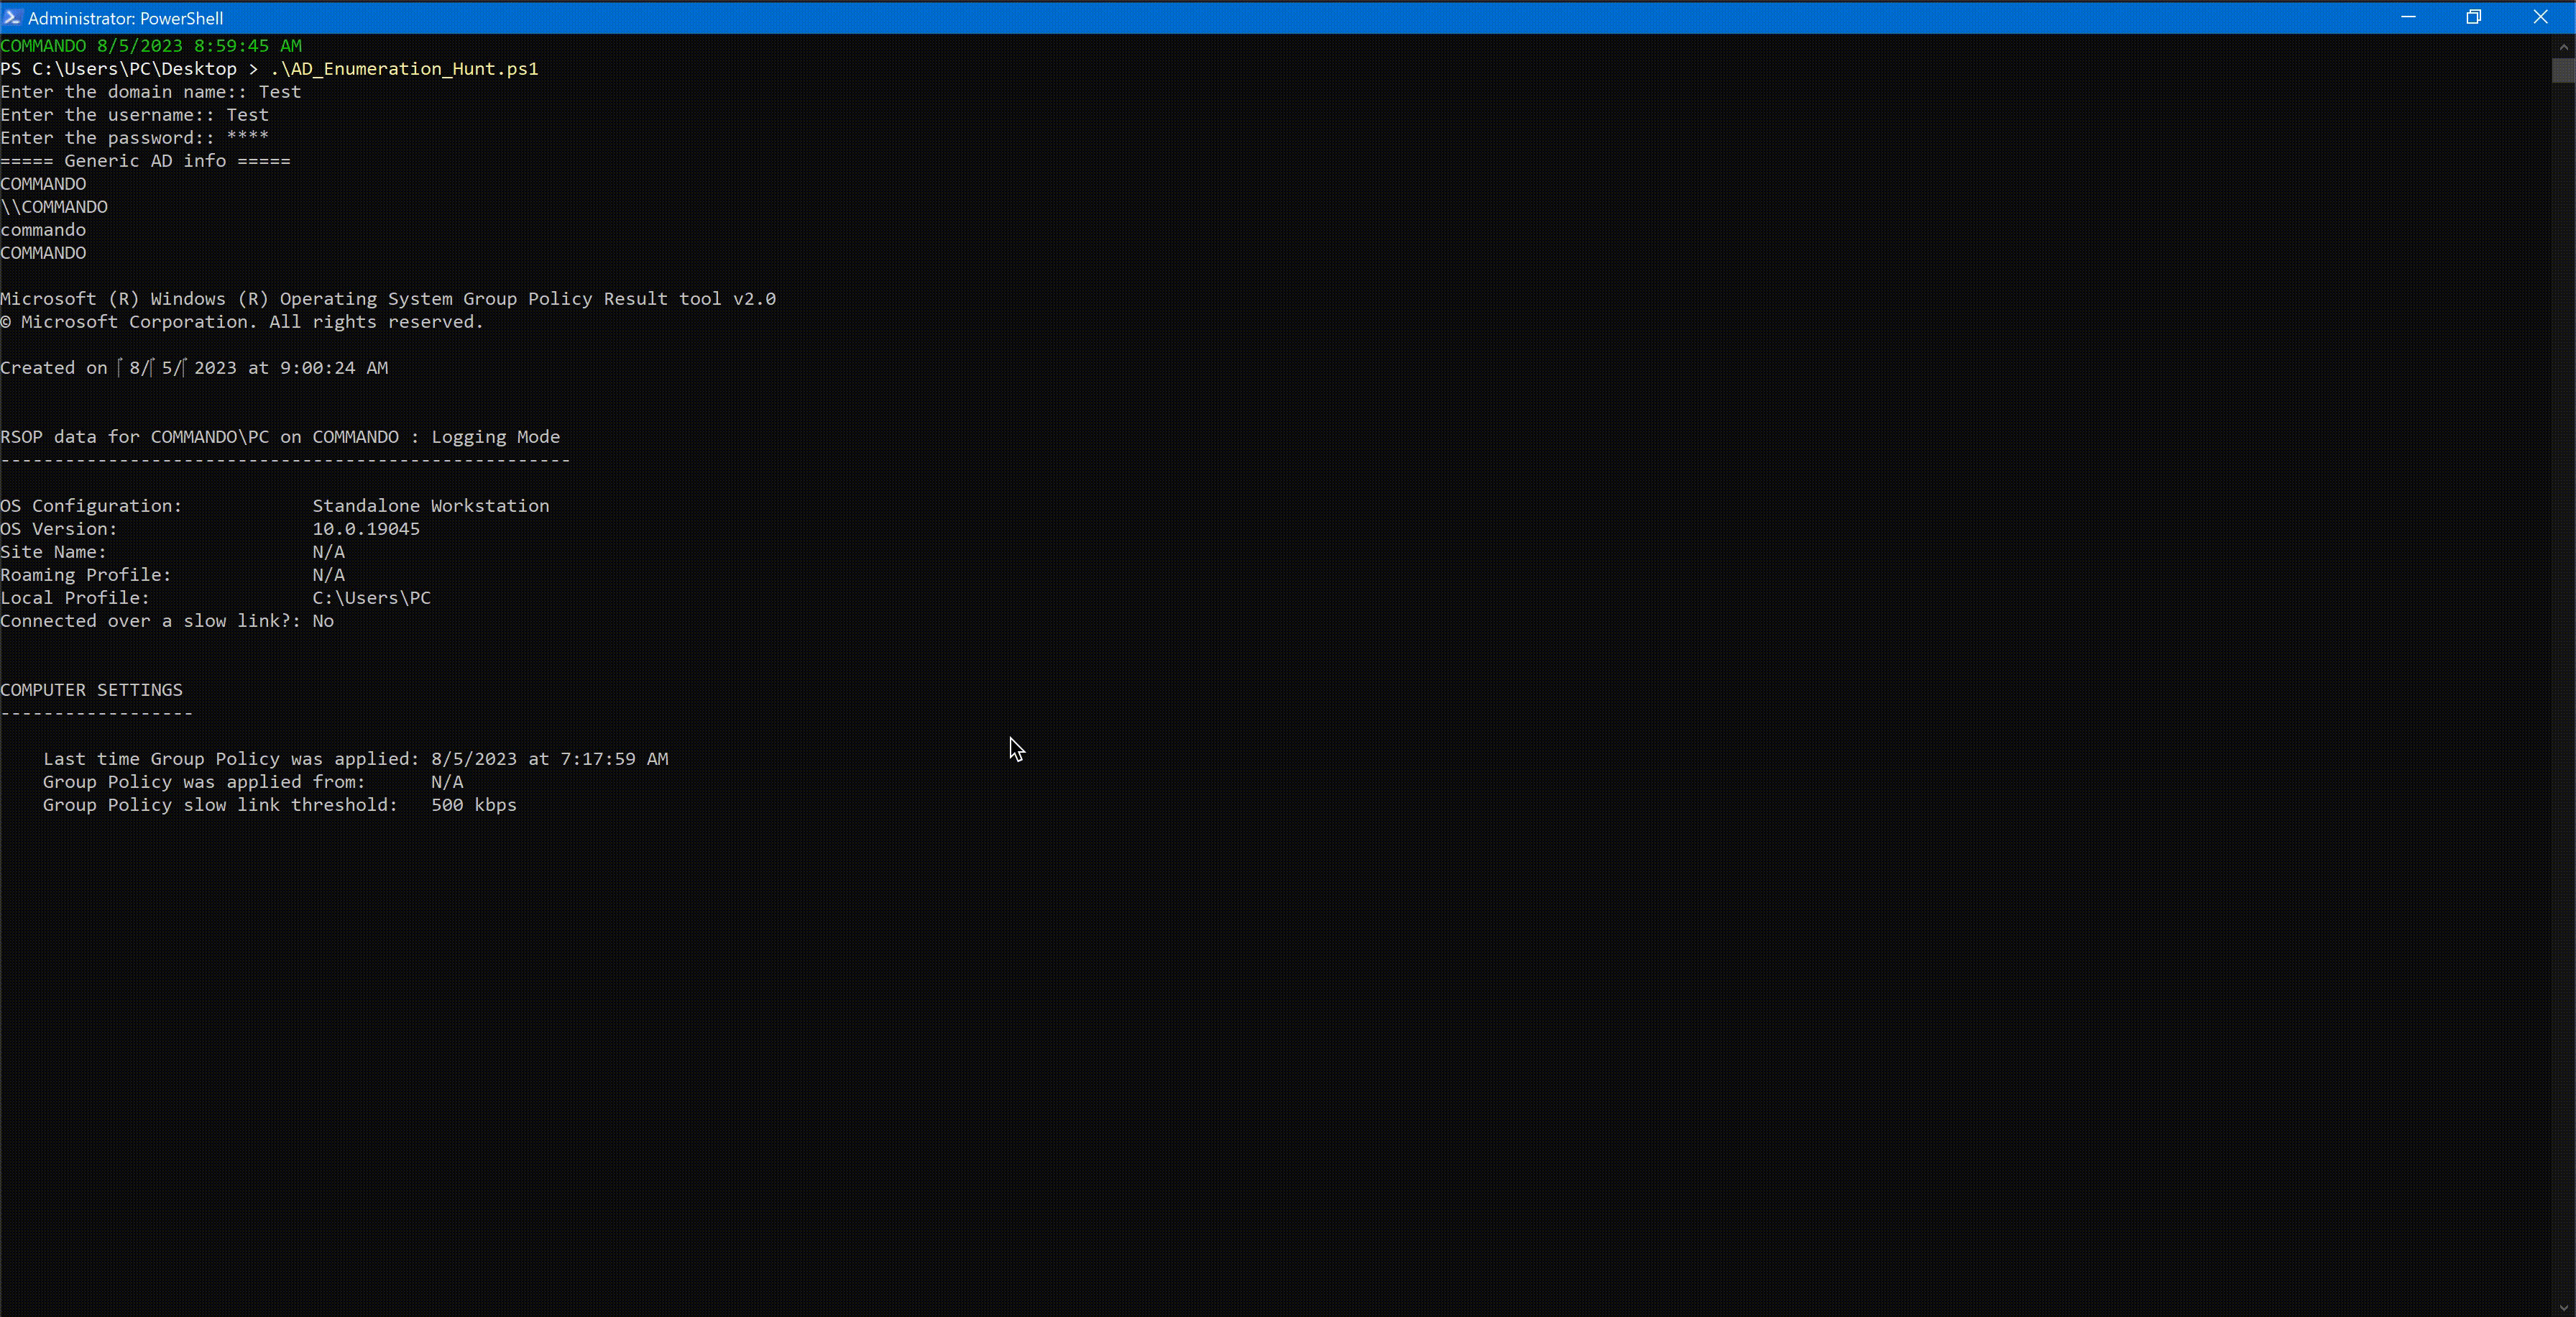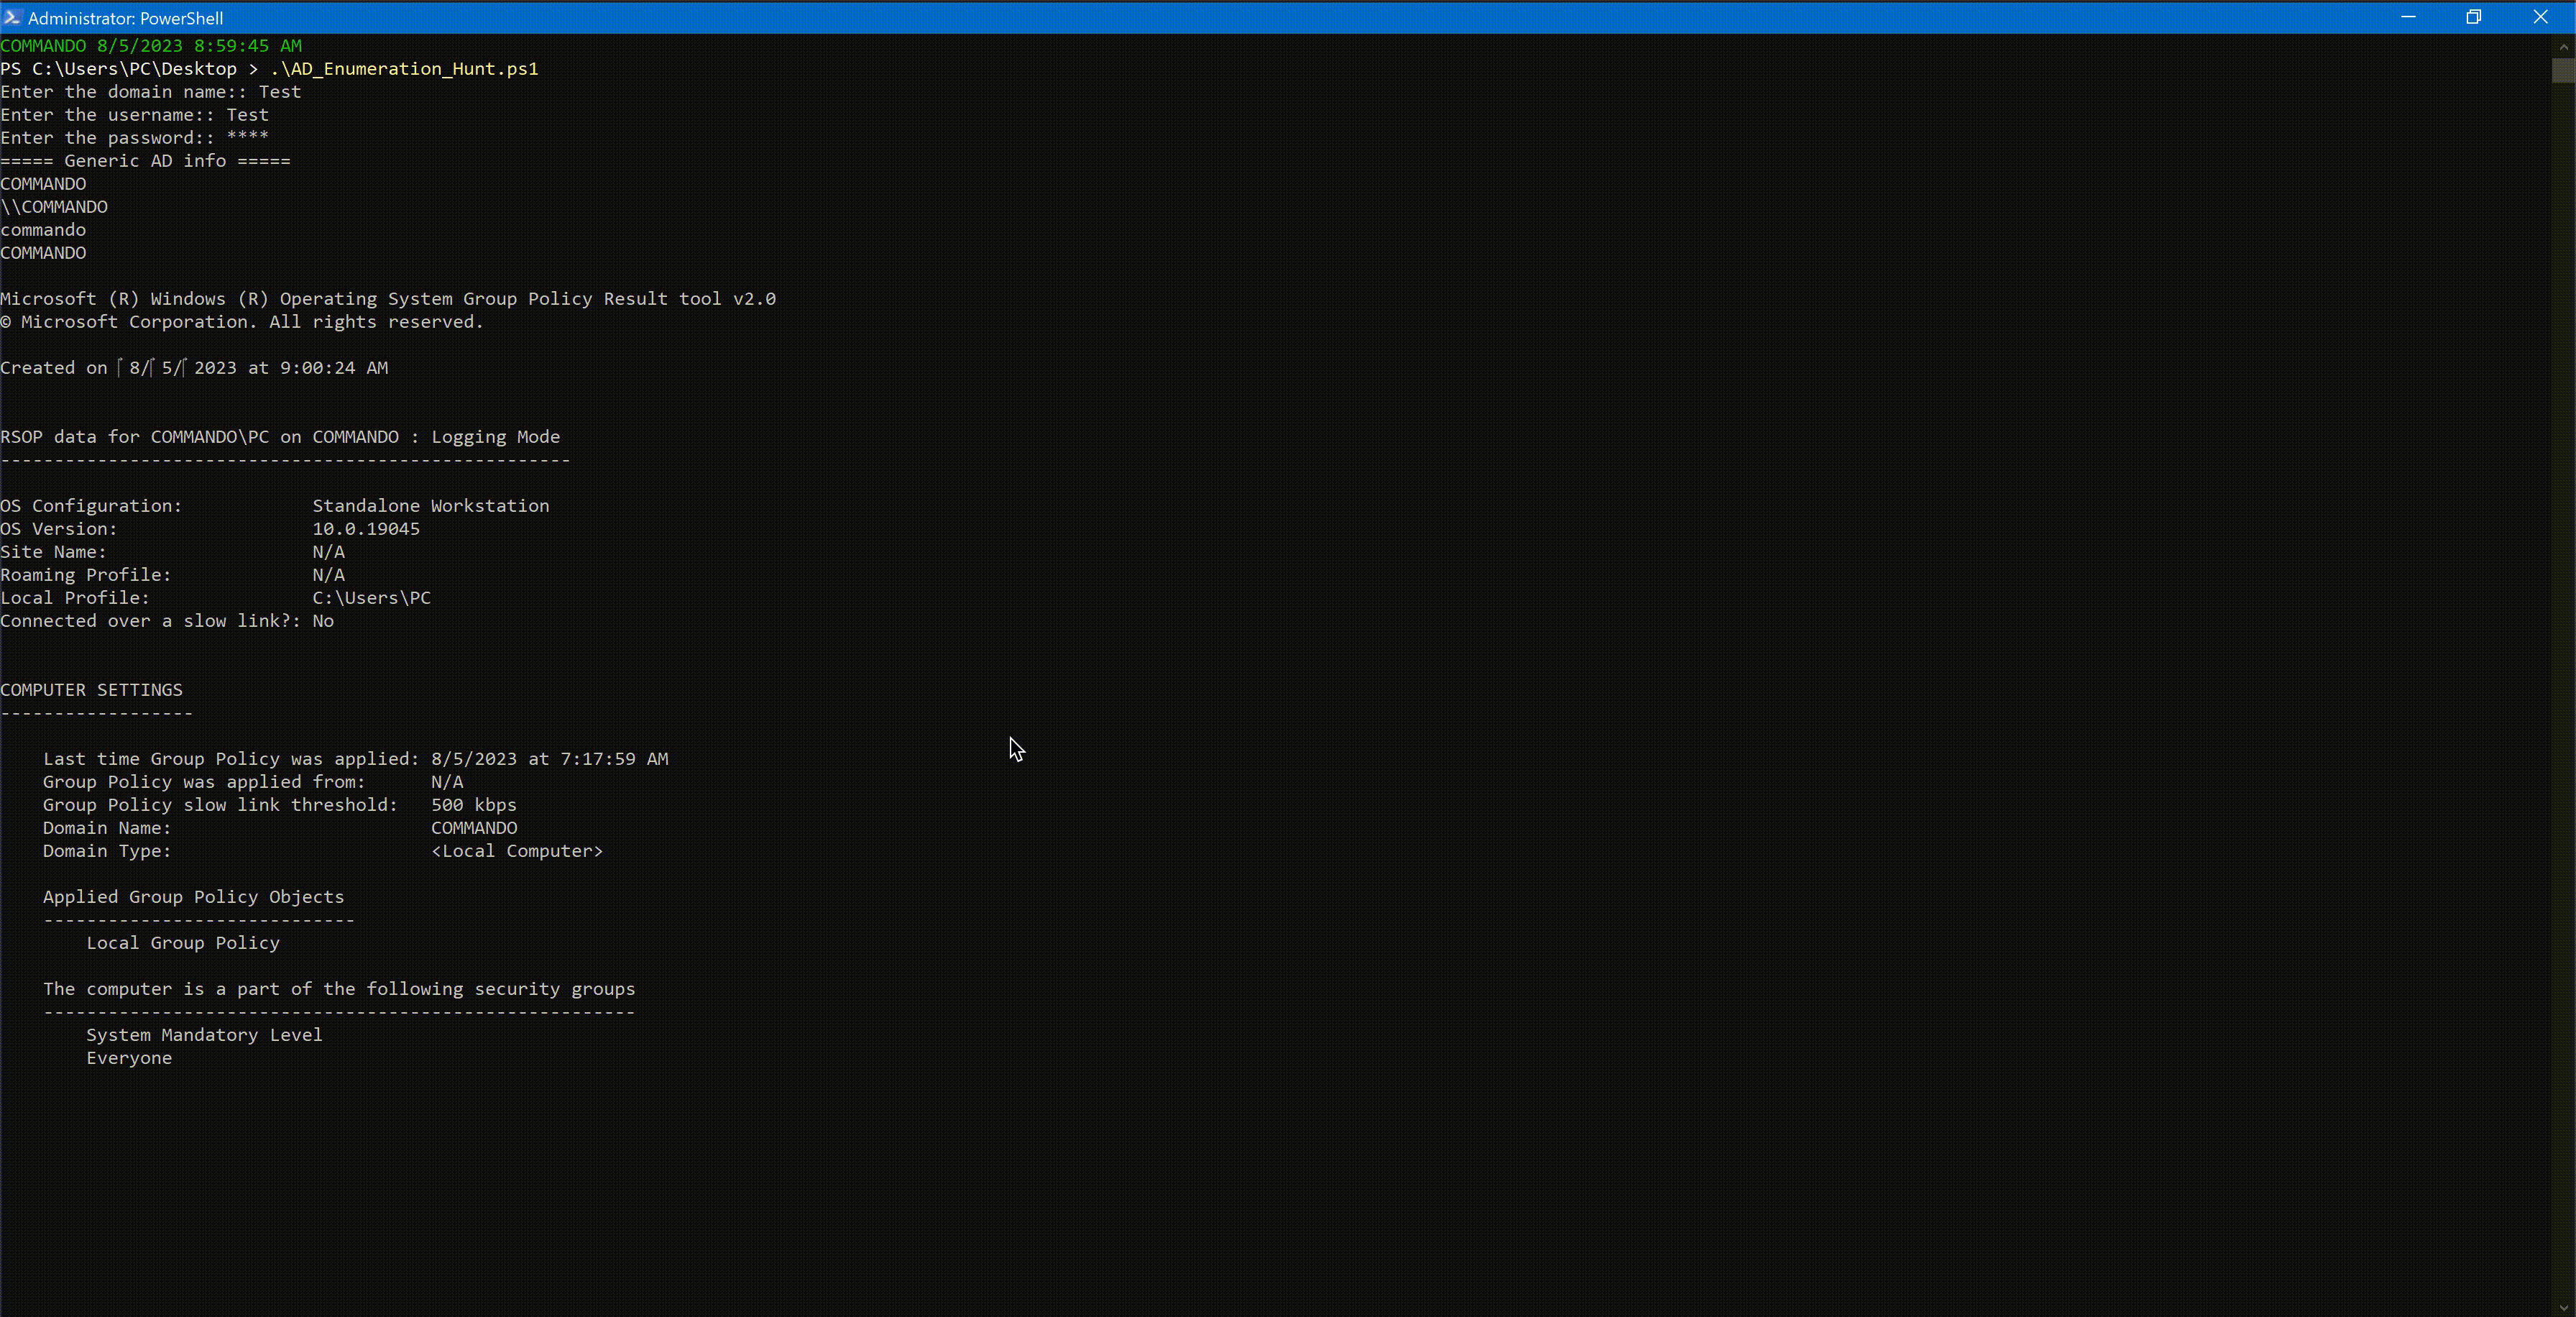 alperenugurlu/ad_enumeration_hunt
Boîte à outils PowerShell pour les tests de pénétration Active Directory, comprenant l'énumération des domaines/utilisateurs/groupes, l'analyse des…
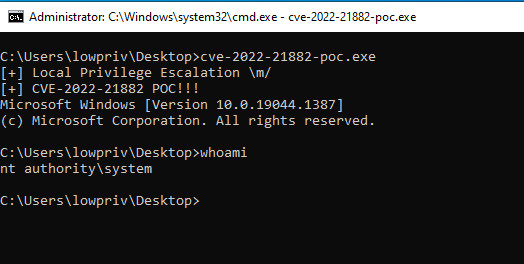 sailay1996/cve-2022-21882-poc
PoC LPE pour CVE-2022-21882
 ysanatomic/io_uring_lpe-cve-2023-2598
LPE PoC d'une vulnérabilité dans le sous-système io_uring du noyau Linux.
 watchdogsecurity/ring3-kit
Cache le processus du Gestionnaire des tâches en utilisant le hooking de l'API NT (NtQuerySystemInformation)
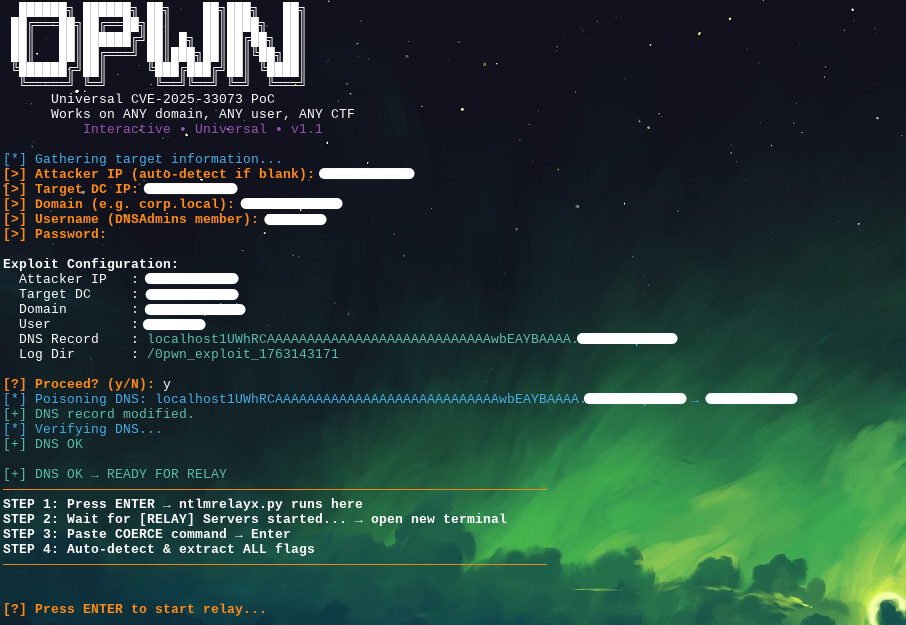 uziii2208/cve-2025-33073
Outil d'exploitation universel pour CVE-2025-33073 ciblant les contrôleurs de domaine Windows disposant de privilèges DNSAdmins et de WinRM activé.
 xcellerator/freebsd_kernel_hacking
Apprendre le hacking du noyau FreeBSD - Exercices
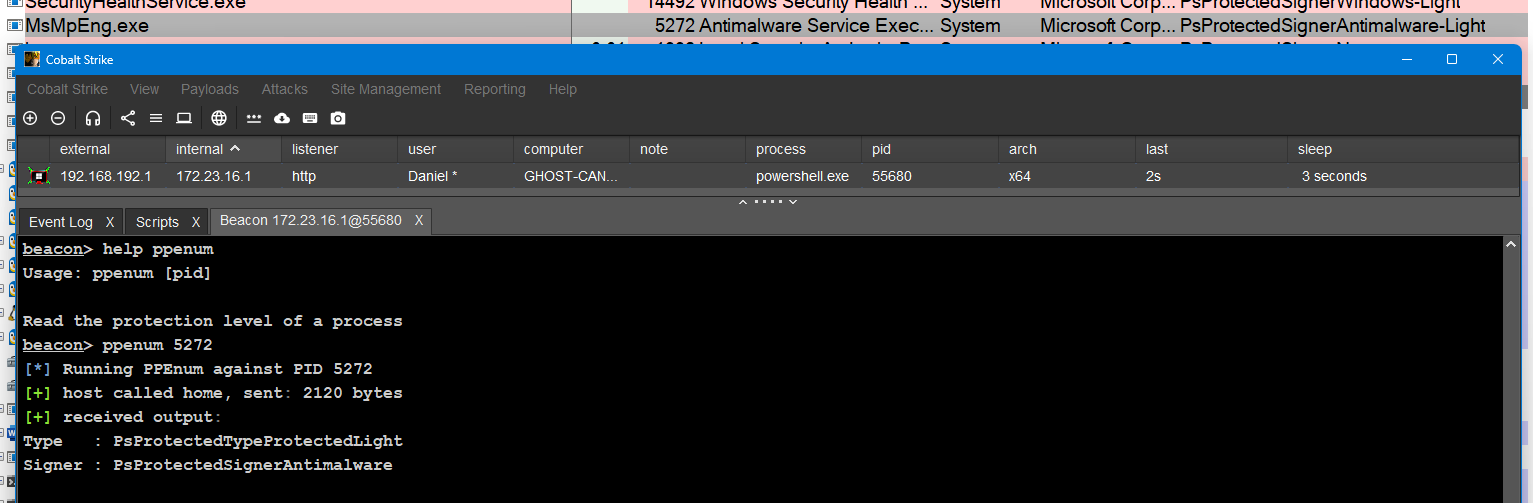 rasta-mouse/ppenum
Simple BOF pour lire le niveau de protection d'un processus
 qax-a-team/mscache
un outil pour manipuler les dcc (identifiants de domaine mis en cache) dans le registre Windows, basé principalement sur le travail de mimikatz et…








