
 #1
Outils pour maintenir l'accès, explorer et étendre le contrôle au sein des systèmes et réseaux compromis.
Recommandé par Kitploit

 nicocha30/ligolo-ng
Un outil de tunneling/pivoting avancé, mais simple, qui utilise une interface TUN.
 jonaslejon/malicious-pdf
Génère des fichiers PDF malveillants pour les tests d'intrusion, la chasse aux bugs (bug bounty) et les opérations de red team. Teste les…
 bc-security/empire
Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
 ghostpack/seatbelt
Seatbelt est un projet C# qui effectue un certain nombre de "vérifications de sécurité" d'analyse des hôtes, pertinentes à la fois d'un point de vue…
 lgandx/responder
Responder est un empoisonneur LLMNR, NBT-NS et MDNS, avec un serveur d'authentification frauduleux intégré HTTP/SMB/MSSQL/FTP/LDAP prenant en charge…
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
Astuces et conseils divers
 entysec/ghost
Ghost Framework est un framework de post-exploitation Android qui exploite l'Android Debug Bridge pour accéder à distance à un appareil Android.
 adaptix-framework/adaptixc2
AdaptixC2 est une boîte à outils redteam avancée hautement modulaire
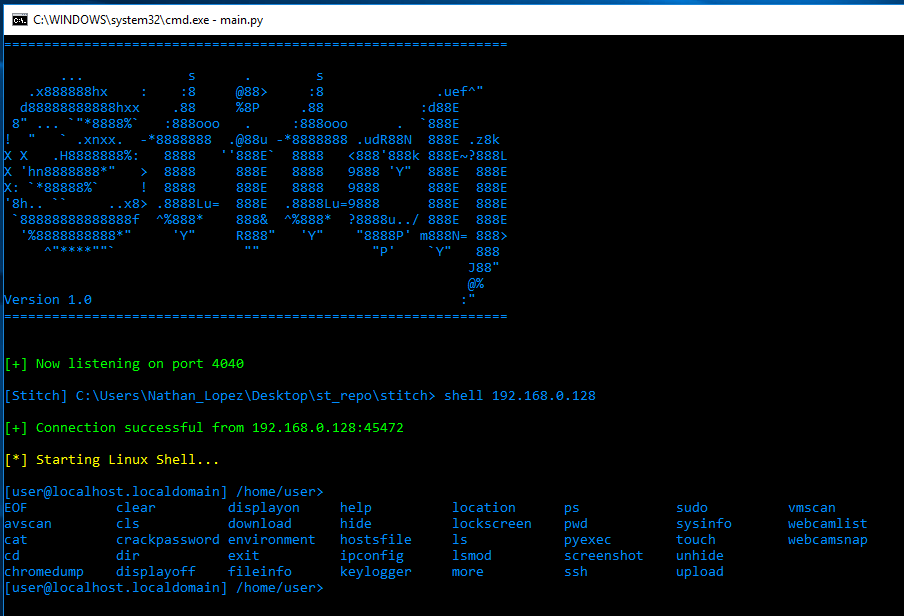 nathanlopez/stitch
Outil d'administration à distance en Python (RAT)
 guardicore/monkey
Infection Monkey - Une plateforme open-source d'émulation d'adversaires
 itm4n/privesccheck
Script d'énumération d'escalade de privilèges pour Windows
 specterops/bloodhound
Six Degrees of Domain Admin
 hackplayers/evil-winrm
Le shell WinRM ultime pour le hacking/pentesting
 agwa/git-crypt
Chiffrement transparent des fichiers dans git
 rapid7/metasploit-payloads
Dépôt unifié pour différentes charges utiles du Metasploit Framework
 pentestmonkey/php-reverse-shell
Script PHP qui établit un reverse shell depuis un serveur cible vers la machine de l'attaquant, permettant l'exécution de commandes à distance et…
 zer0yu/awesome-cobaltstrike
Liste de ressources Awesome CobaltStrike
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…






