
 #1
Outils pour maintenir l'accès, explorer et étendre le contrôle au sein des systèmes et réseaux compromis.
Recommandé par Kitploit

 itm4n/privesccheck
Script d'énumération d'escalade de privilèges pour Windows
 azeemidrisi/phonesploit-pro
Un outil de piratage tout-en-un pour prendre le contrôle à distance d'appareils Android.
 ccp-p/ghostlock-cve-2026-43499-4.19-k40
PoC LPE pour noyau Android pour CVE-2026-43499, un use-after-free rtmutex dans les noyaux Qualcomm 4.19, adapté pour le Redmi K40 avec une charge…
 bishopfox/sliver
Cadre d'émulation d'adversaire
 oopnv70-lab/ghostlock-aak-apk
# Lanceur GhostLock AAK - Déclencheur d'élévation de privilèges locale CVE-2026-43499 (UAF de la pile rtmutex du noyau Linux) (GPLv3)
 ivancabrera02/r2socks
Proxy SOCKS5 tunnellisé via le stockage objet Cloudflare R2, avec des agents Python et C++ sans dépendances relayant le trafic TCP via des objets R2…
 kypvas/ad_attack_architecture
Carte d'architecture d'attaque Active Directory Référence complète de pentest — De la reconnaissance à la domination du domaine
 purpleailab/decepticon
Autonomous Hacking Agent for Red Team
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 thakur2309/pagasus-pro
Python ADB-based Android device management and security audit toolkit with an interactive menu for root detection, permission dumps, debuggable app…
 a2333c/dfroot
Outil de root Android pour Samsung Galaxy S25 Ultra (SM-S938B) qui enchaîne DirtyFrag CVE-2026-43284 et CVE-2026-43499 pour obtenir le root…
 capture0x/adstrike
Framework red-team Active Directory modulaire alimenté par IA pour les tests d'intrusion autorisés, l'énumération AD, l'analyse des chemins…
 jpillora/chisel
Tunnel TCP/UDP rapide sur HTTP avec chiffrement SSH, prenant en charge le forwarding de port inversé, le proxy SOCKS5 et l'authentification client…
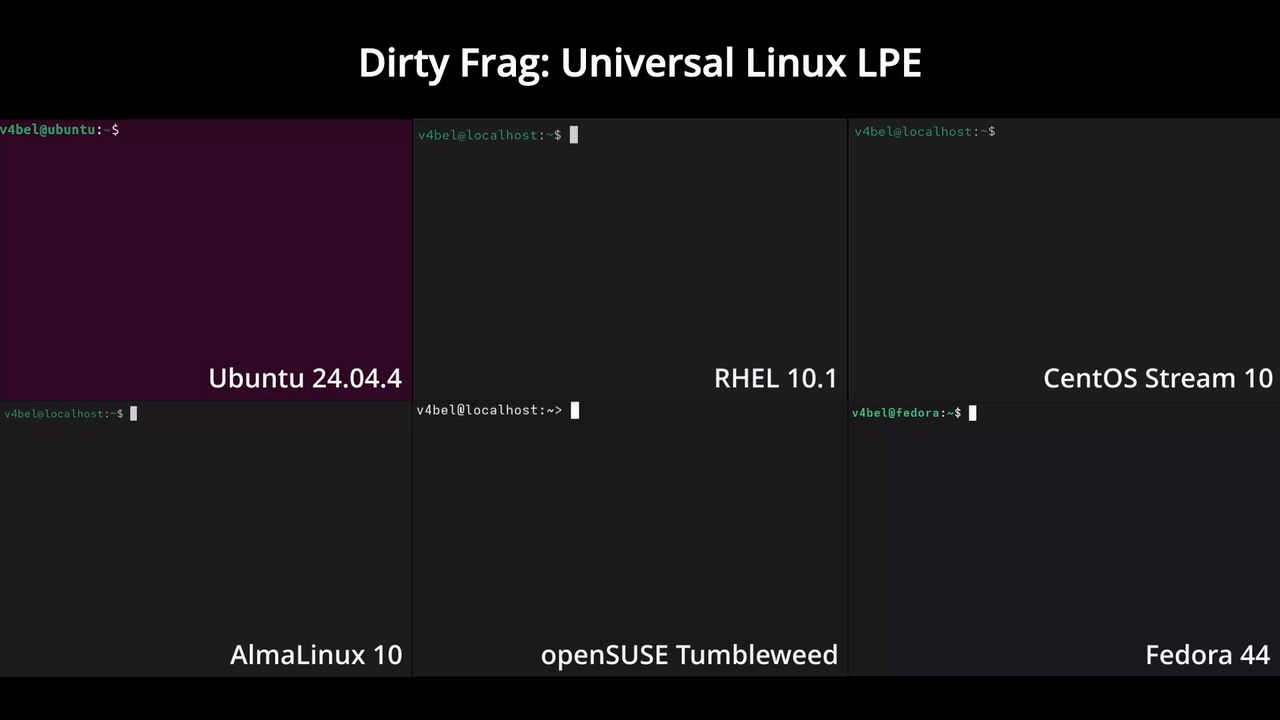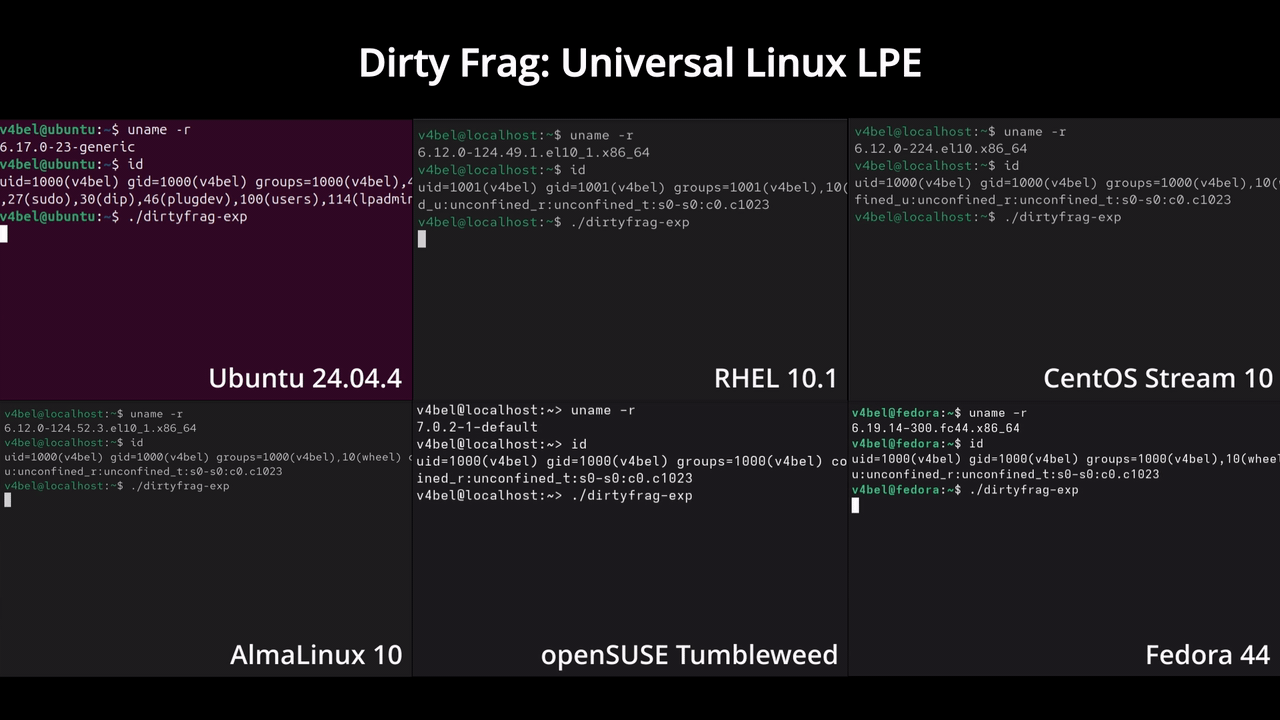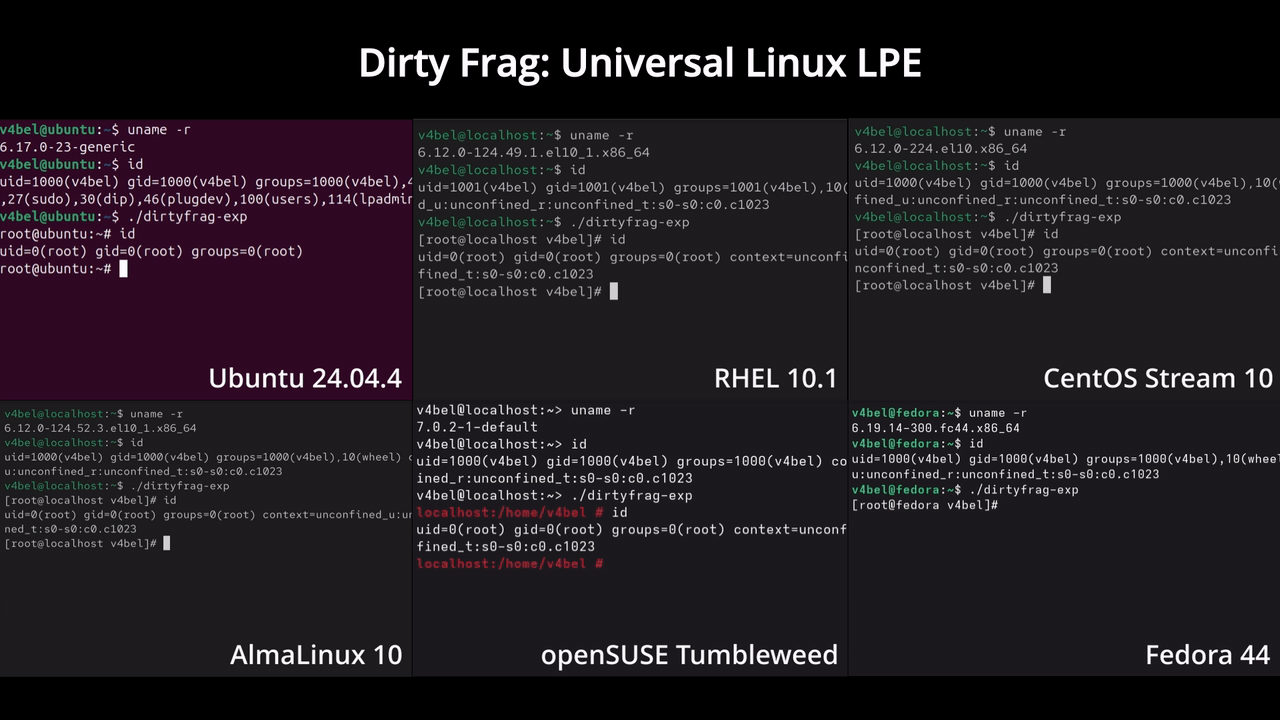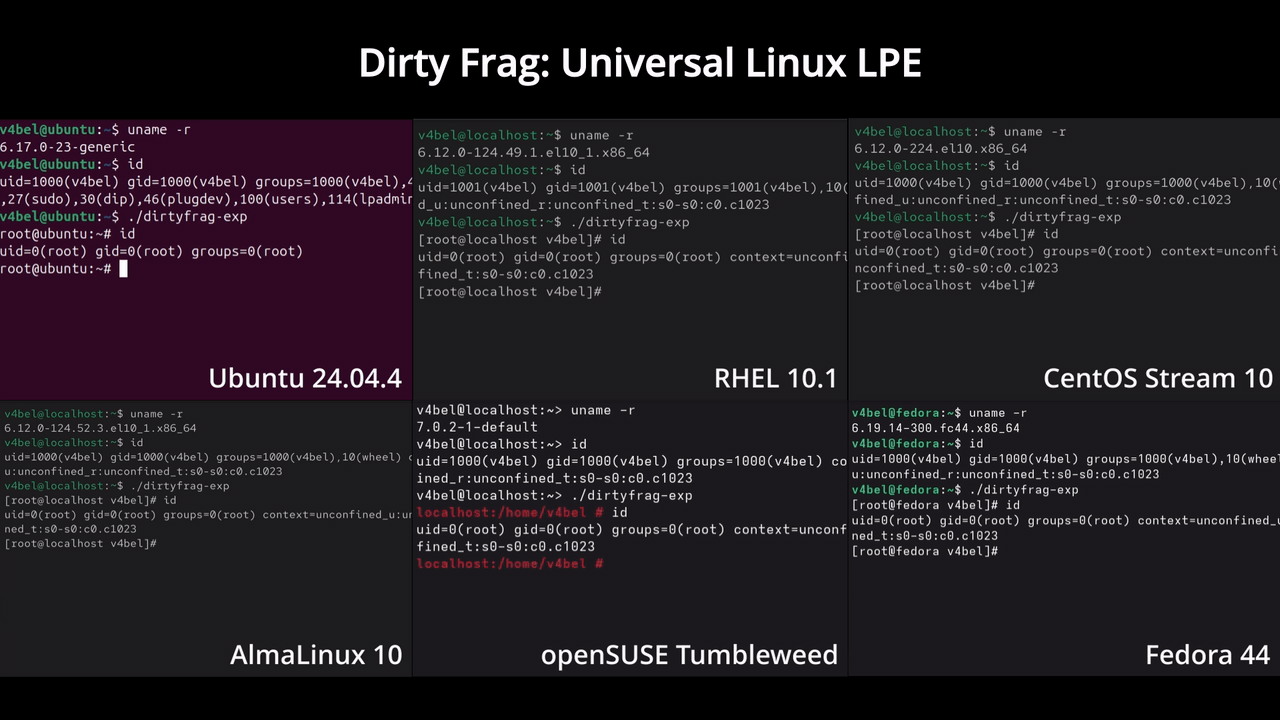 v4bel/dirtyfrag
Exploit d'escalade de privilèges du noyau Linux enchaînant deux vulnérabilités d'écriture dans le cache de pages (CVE-2026-43284, CVE-2026-43500)…
 mandiant/gopacket
Un portage complet en Go d'Impacket - 63 outils CLI et 24 bibliothèques pour les attaques de protocoles Windows et Active Directory, compilés en un…
 satheesh575555/linux-4.19.72_cve-2023-0386
Exploit du noyau pour CVE-2023-0386, une vulnérabilité d'élévation de privilèges du noyau Linux, fournissant une preuve de concept pour la recherche…
 haidang-infosec/phantom-grid
Un système de défense active propulsé par eBPF qui transforme votre serveur Linux en un honeypot trompeur. Il propose une redirection transparente du…
 r0rt1z2/ghostlock
Exploit root du noyau (CVE-2026-43499) pour certains appareils Amazon







