#1
Outils pour découvrir les ports ouverts, les services et les points d'entrée potentiels sur les périphériques réseau.
Recommandé par Kitploit

 moham3driahi/th3inspector
Th3Inspector 🕵️ Meilleur outil pour la collecte d'informations 🔎
 besimorhino/powercat
netshell inclut toutes les fonctionnalités de PowerShell version 2
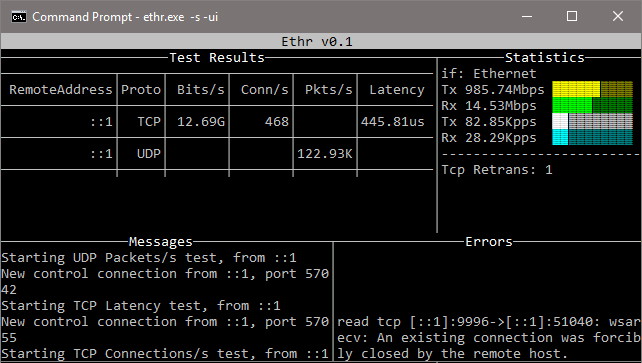 microsoft/ethr
CLI multiplateforme pour les tests de performance réseau sur TCP, UDP, HTTP, HTTPS et ICMP : bande passante, connexions/s, paquets/s, latence, perte,…
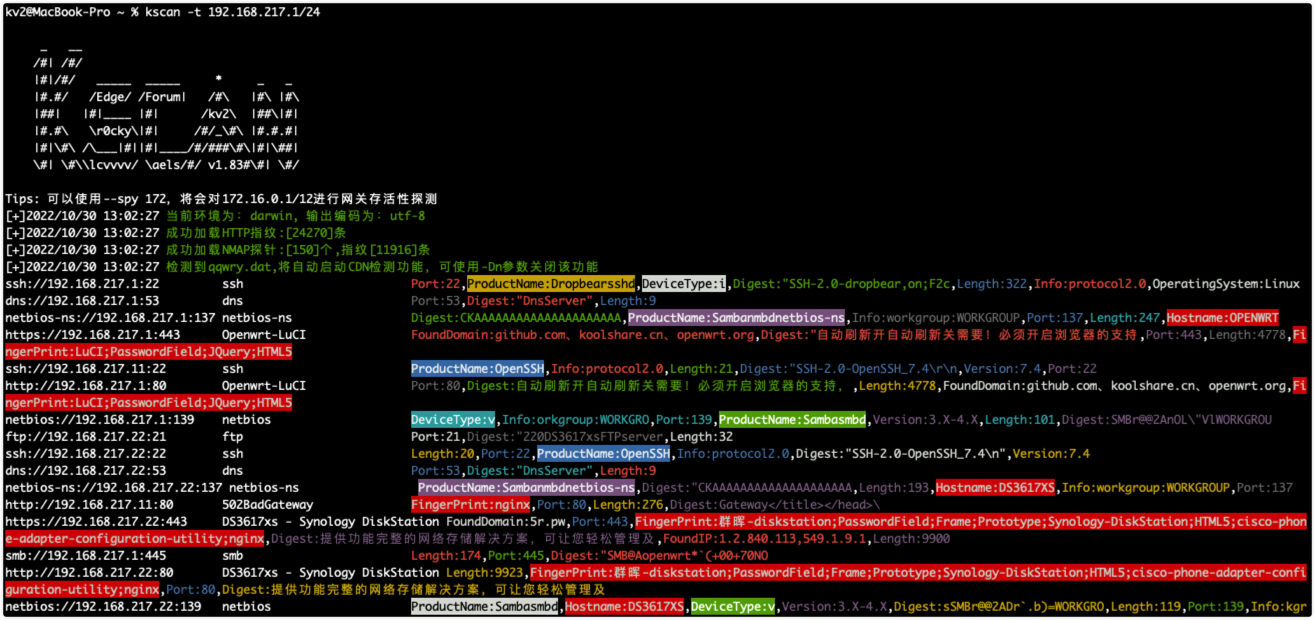 lcvvvv/kscan
Scanner de ports multi-protocole avec reconnaissance d'empreintes, détection de services et tests d'authentification par force brute. Prend en charge…
 s0md3v/smap
un remplacement direct de Nmap propulsé par shodan.io
 thewhiteh4t/finalrecon
Outil automatisé de reconnaissance web offrant l'analyse des en-têtes, l'énumération DNS, la découverte de sous-domaines, le scan de répertoires,…
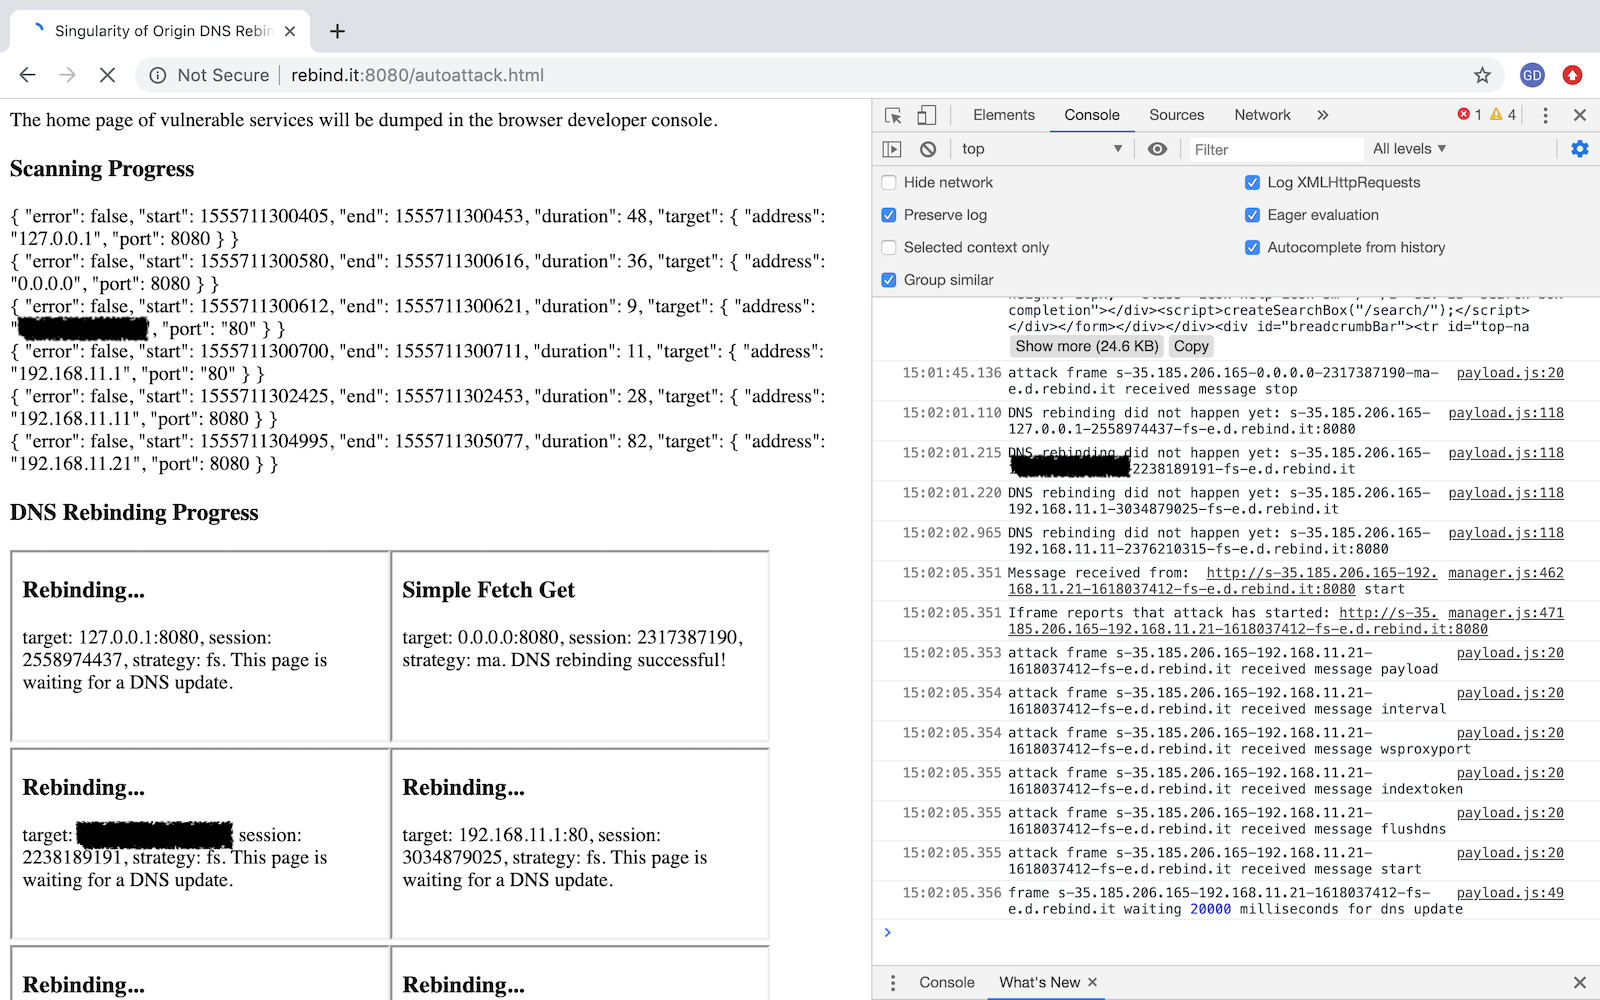 nccgroup/singularity
Un framework d'attaque par rebinding DNS.
 al0ne/vxscan
Outil de scan complet écrit en python3, principalement utilisé pour la vérification de l'état de fonctionnement (survie), la détection de fichiers…
 lionsec/xerosploit
Framework de type homme du milieu efficace et avancé
 tomnomnom/httprobe
Prenez une liste de domaines et sondez les serveurs HTTP et HTTPS fonctionnels.
 eldraco/domain_analyzer
Analysez la sécurité de n'importe quel domaine en trouvant toutes les informations possibles. Réalisé en python.
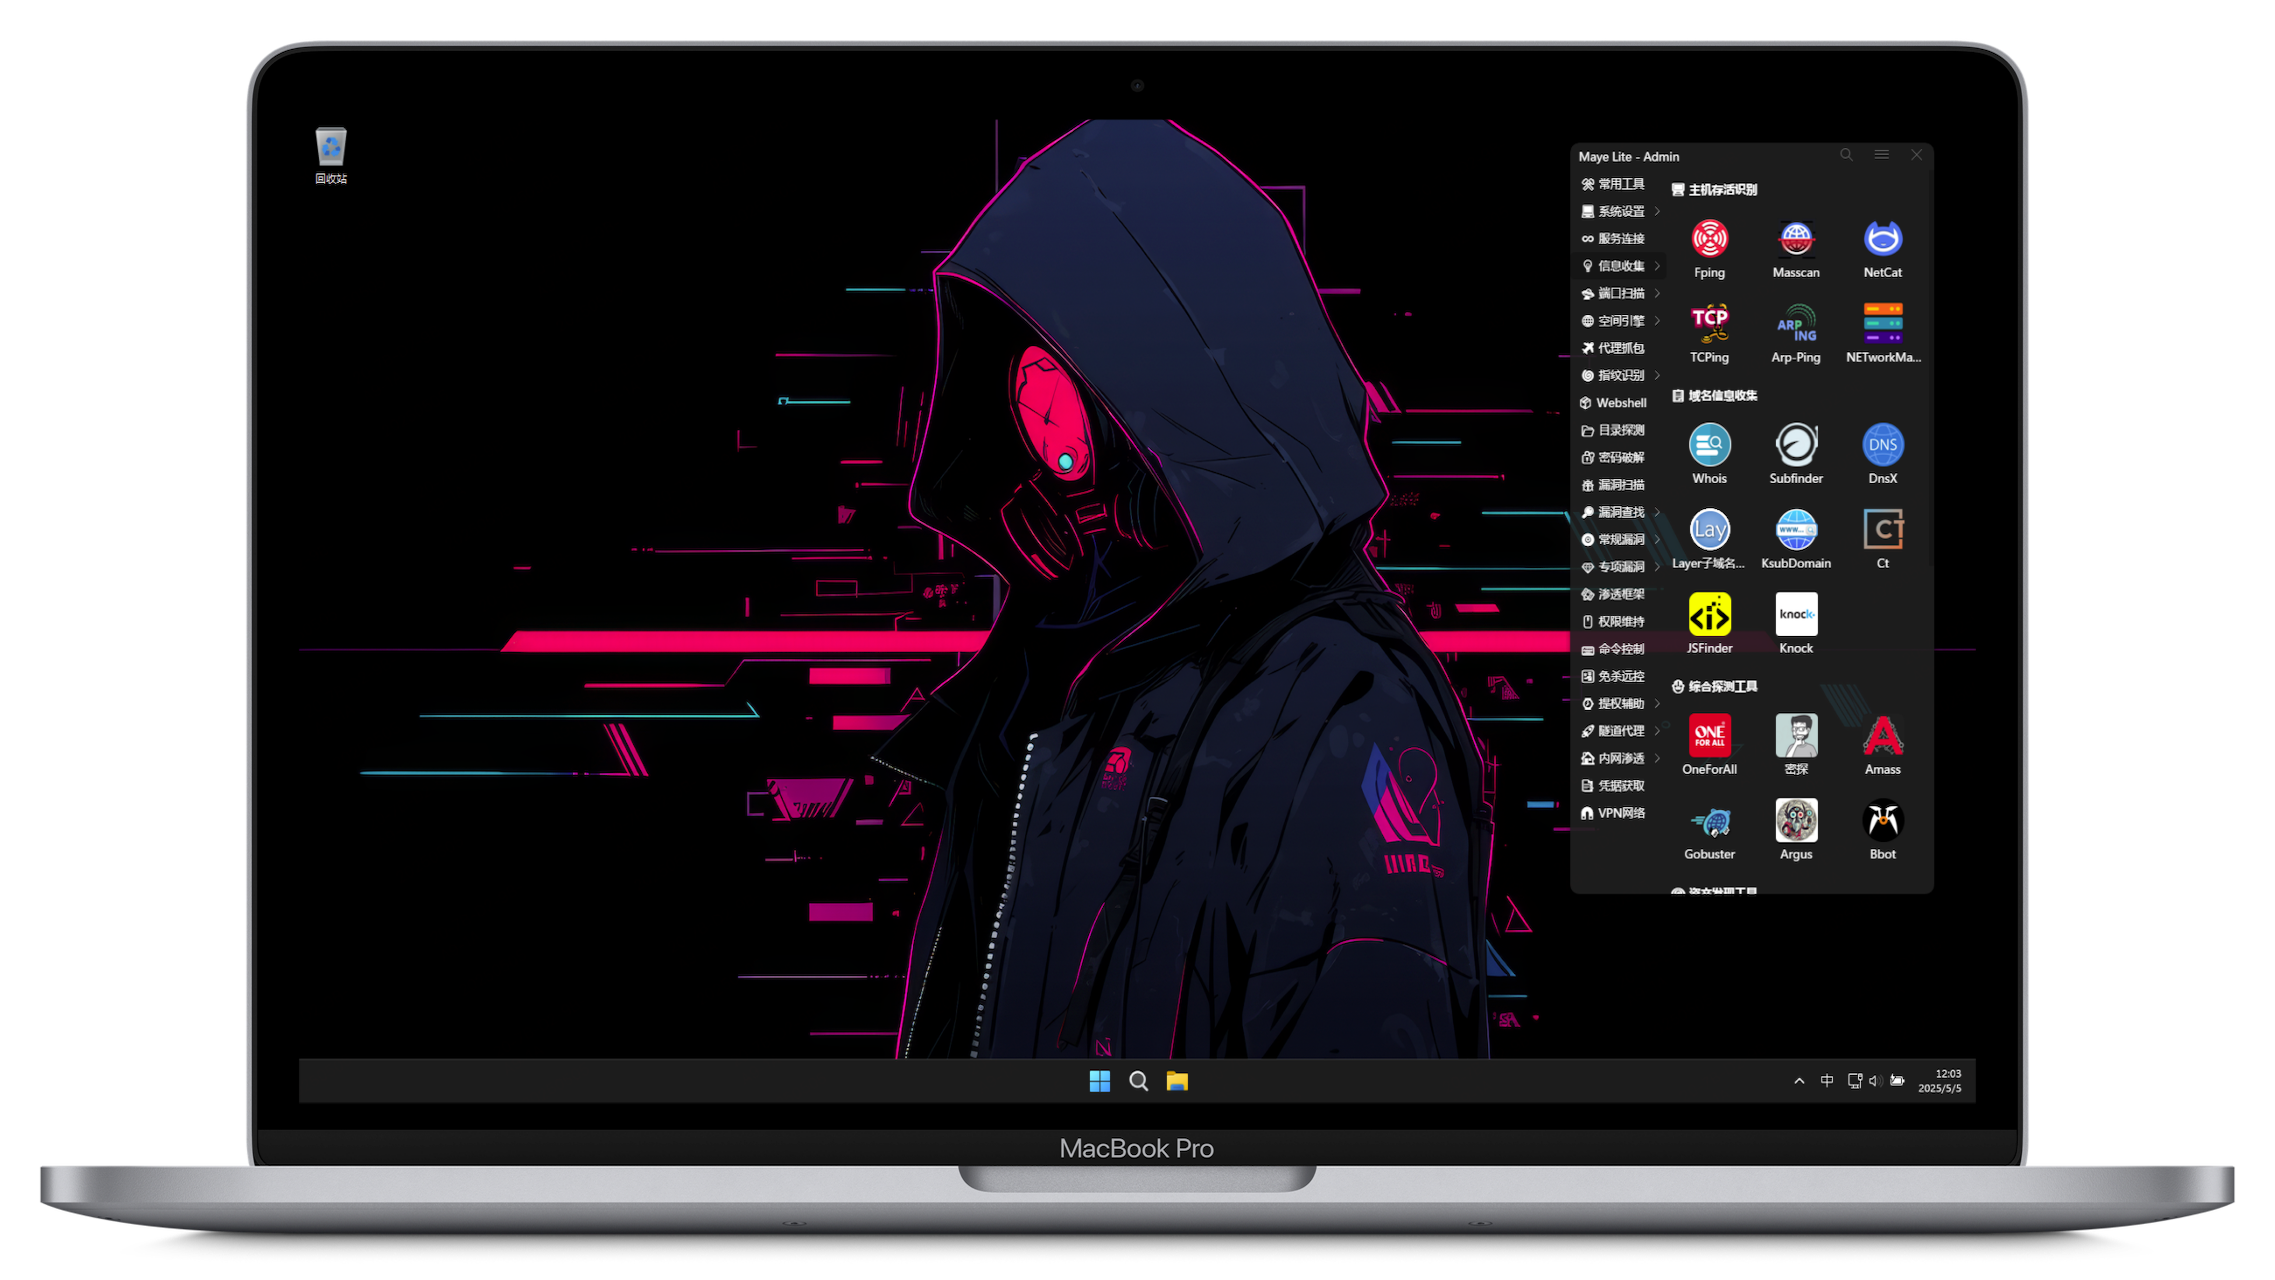 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 Le premier environnement de test de pénétration Windows sur Mac à puces M
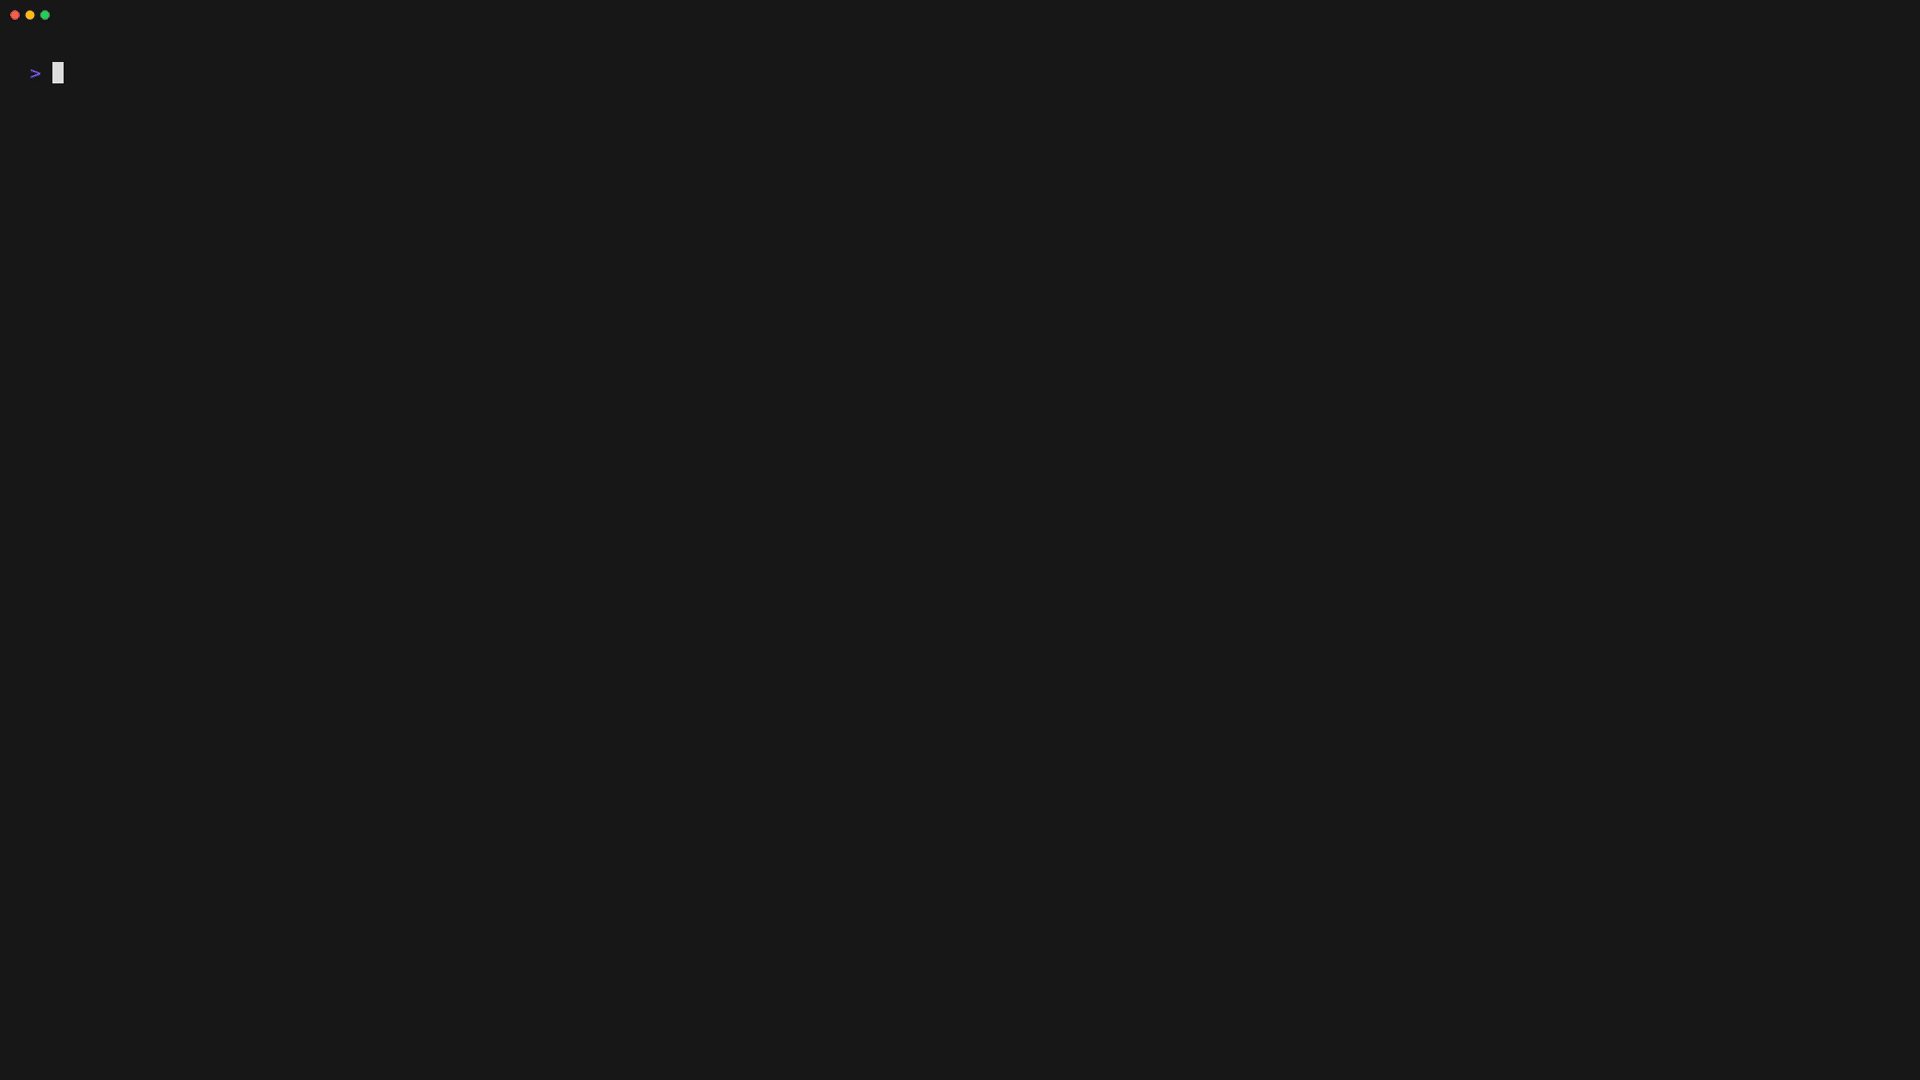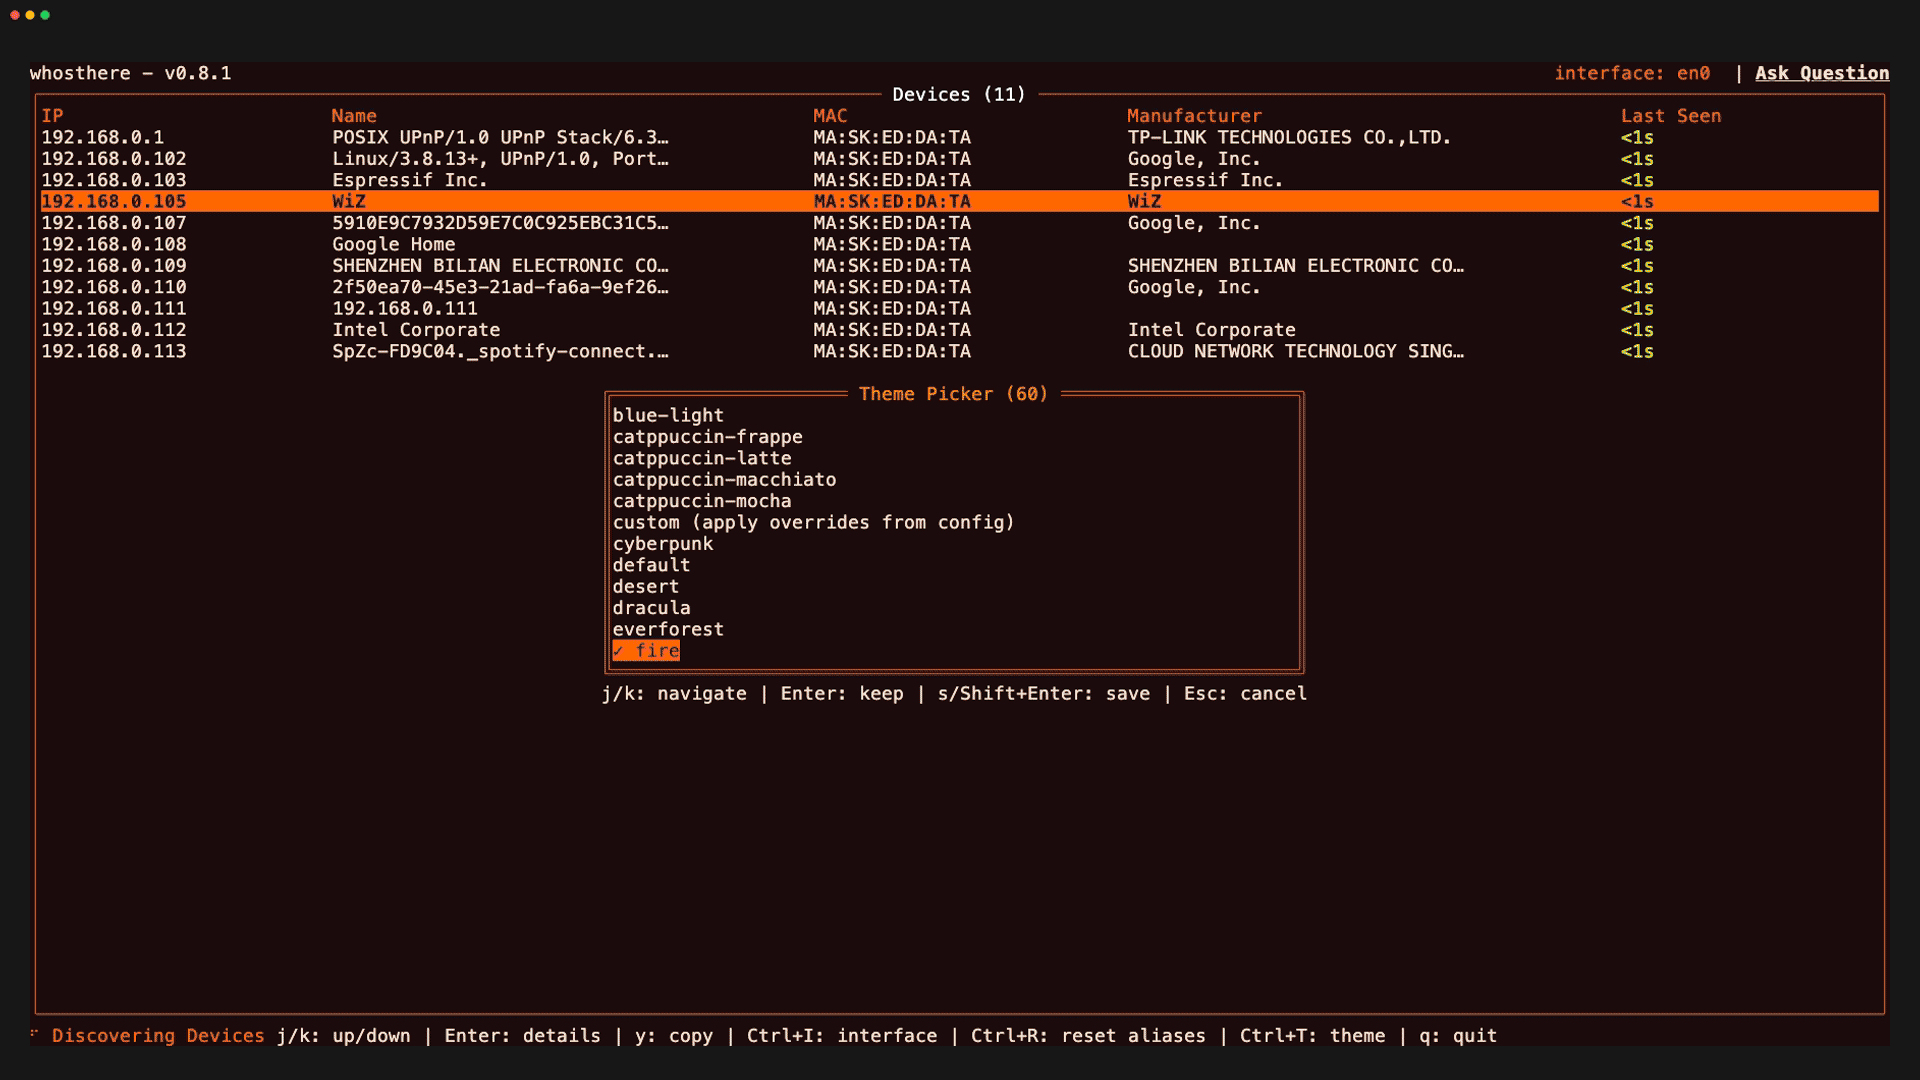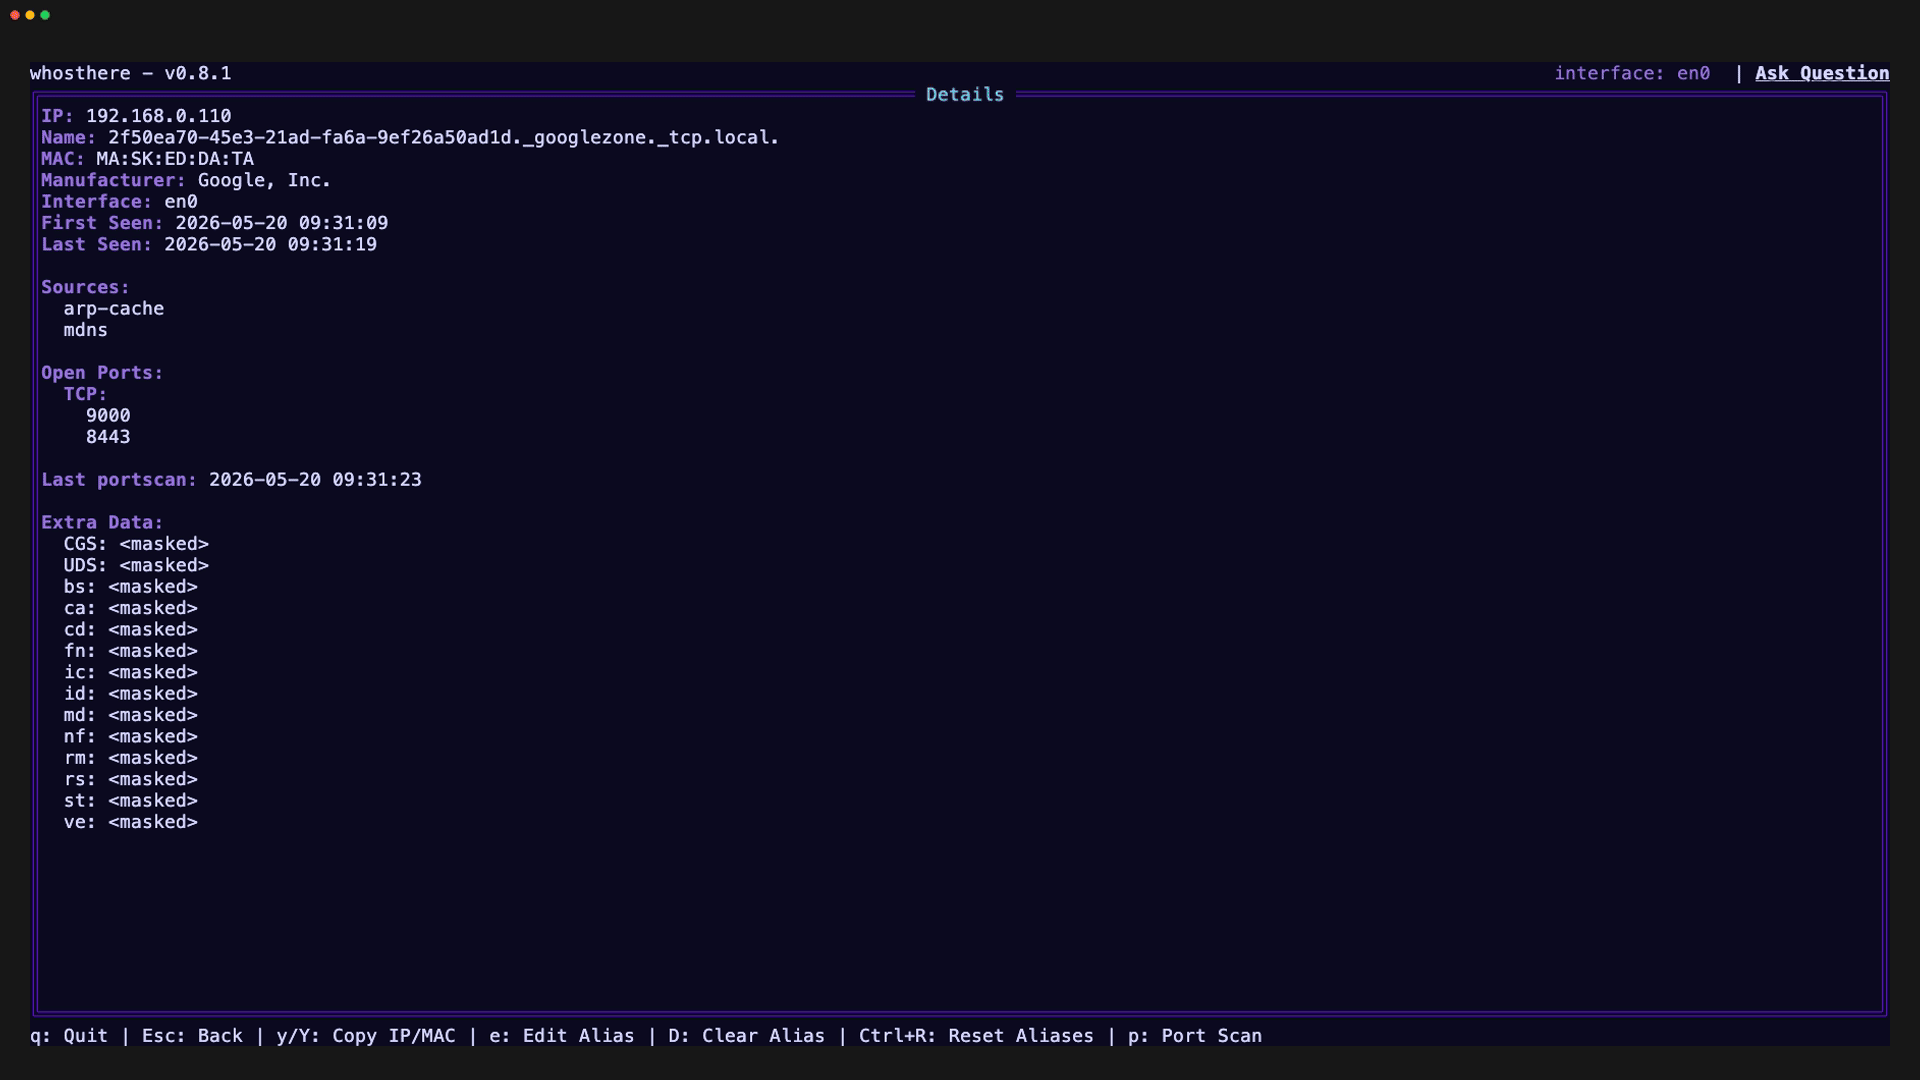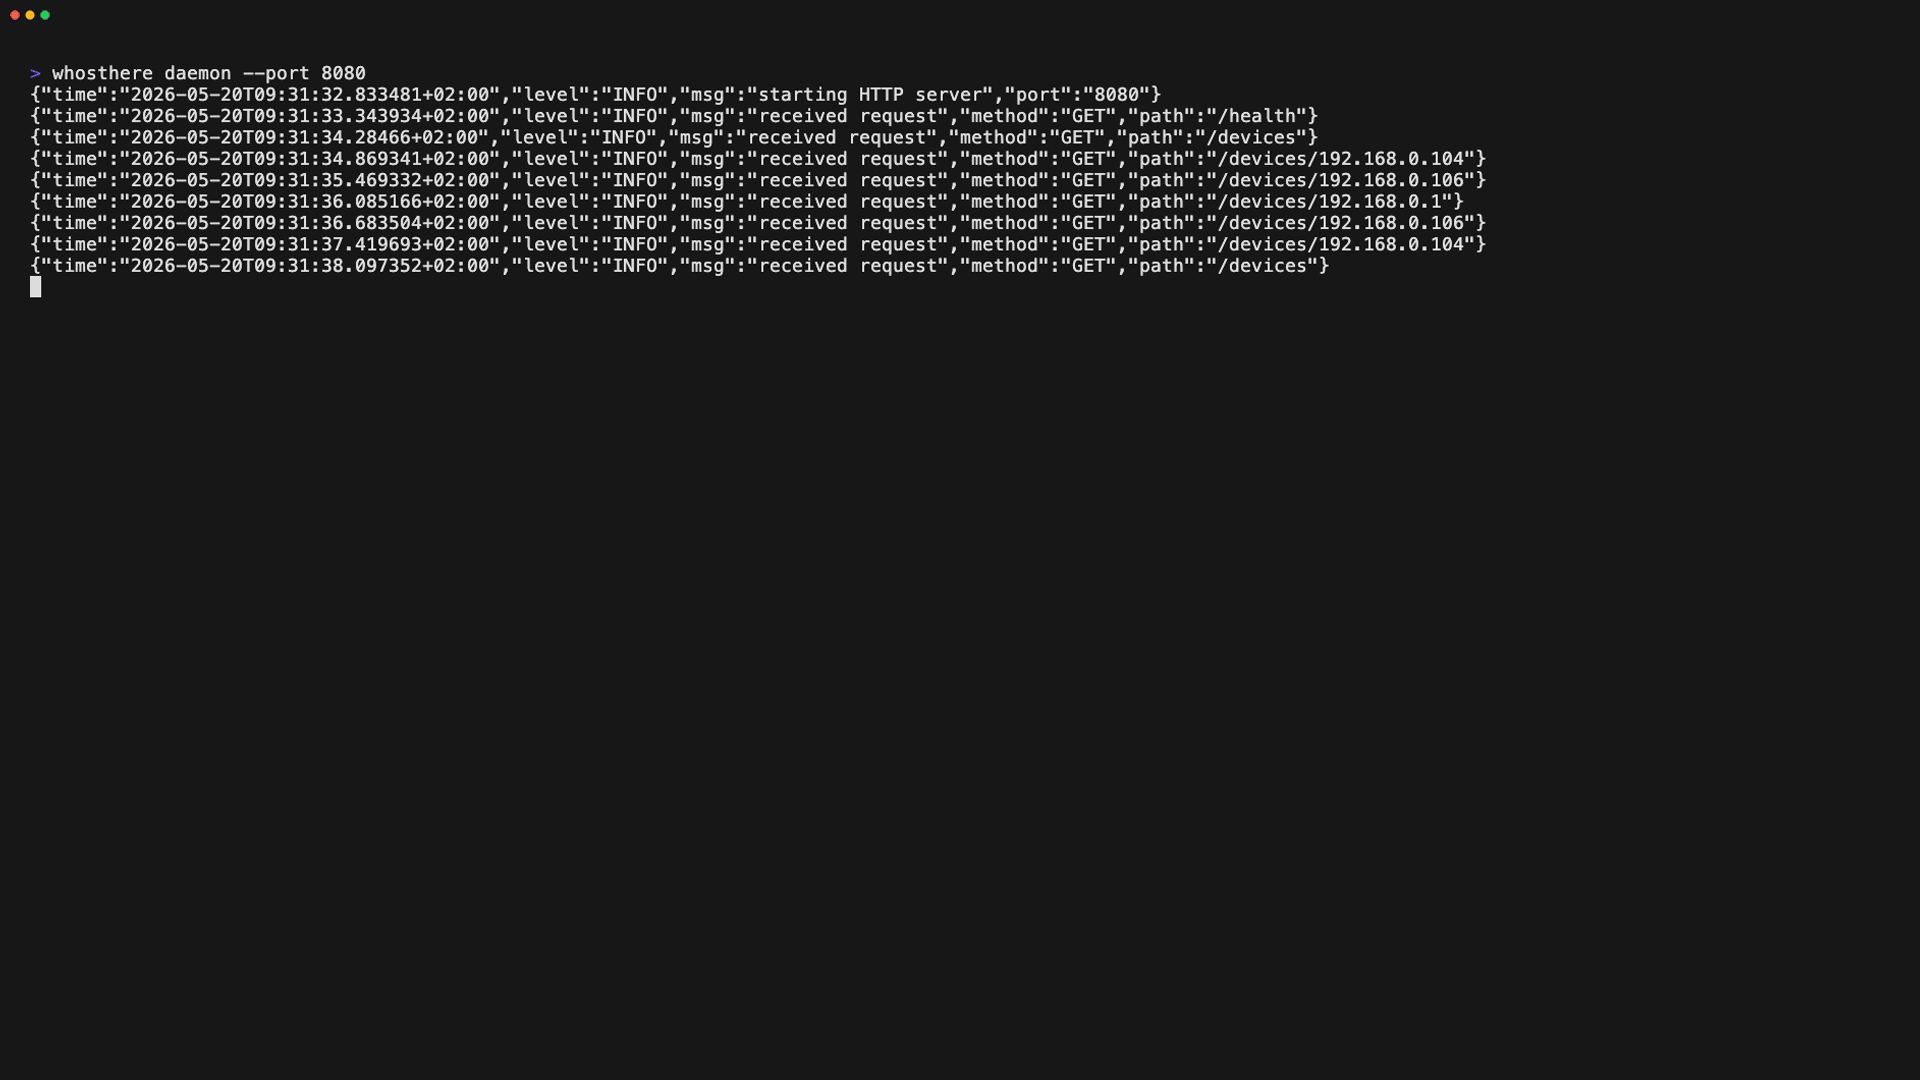 ramonvermeulen/whosthere
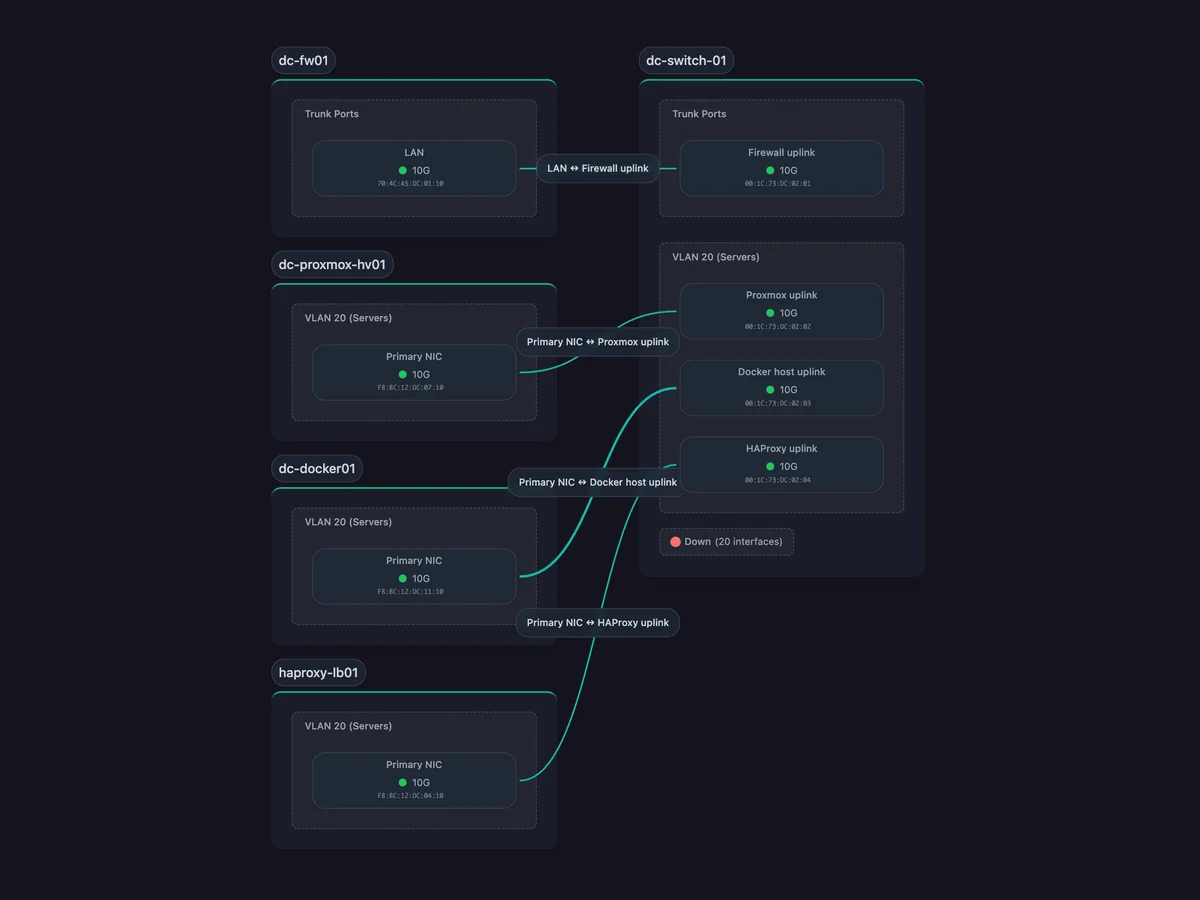
Local Area Network discovery tool with an interactive Terminal User Interface (TUI) written in Go. Discover, explore, and understand your LAN in an…
 freelabz/secator
secator - le couteau suisse du pentester
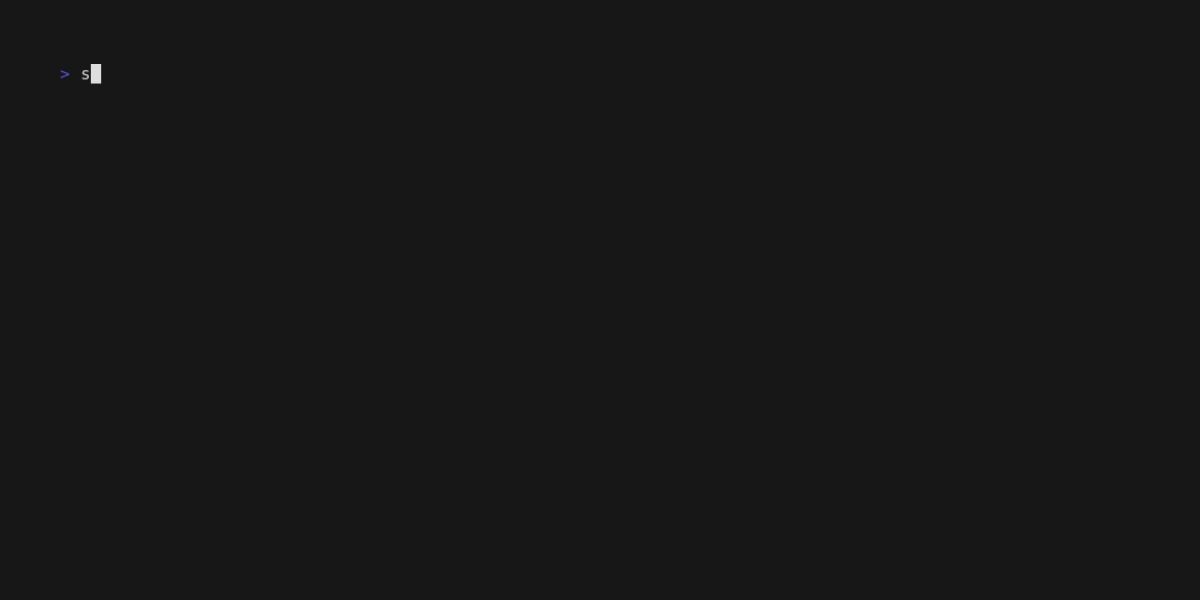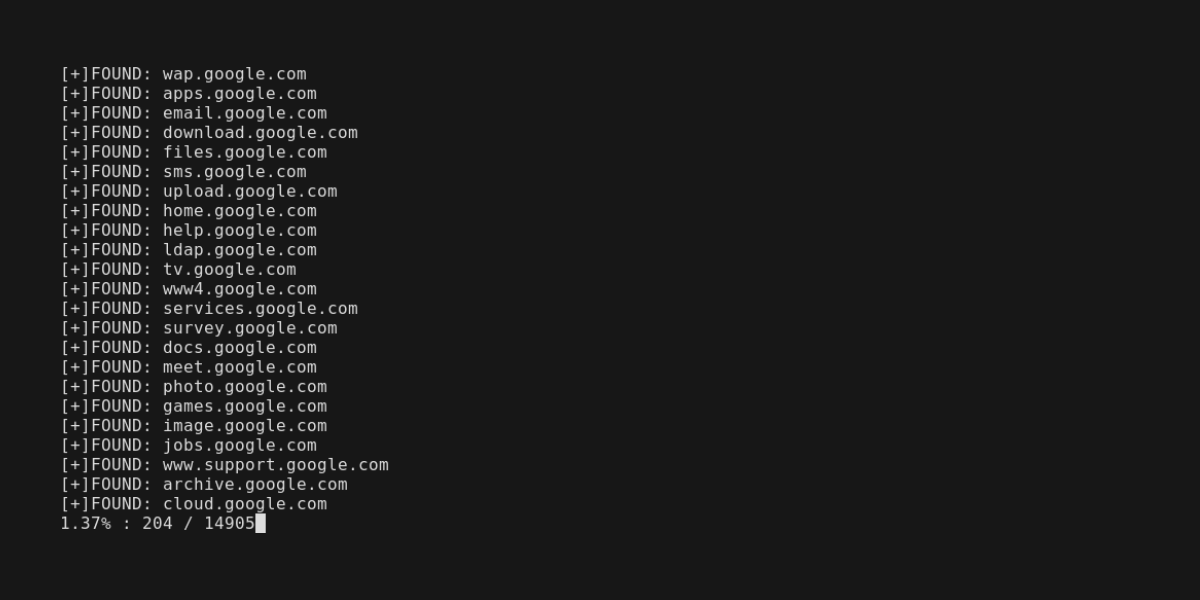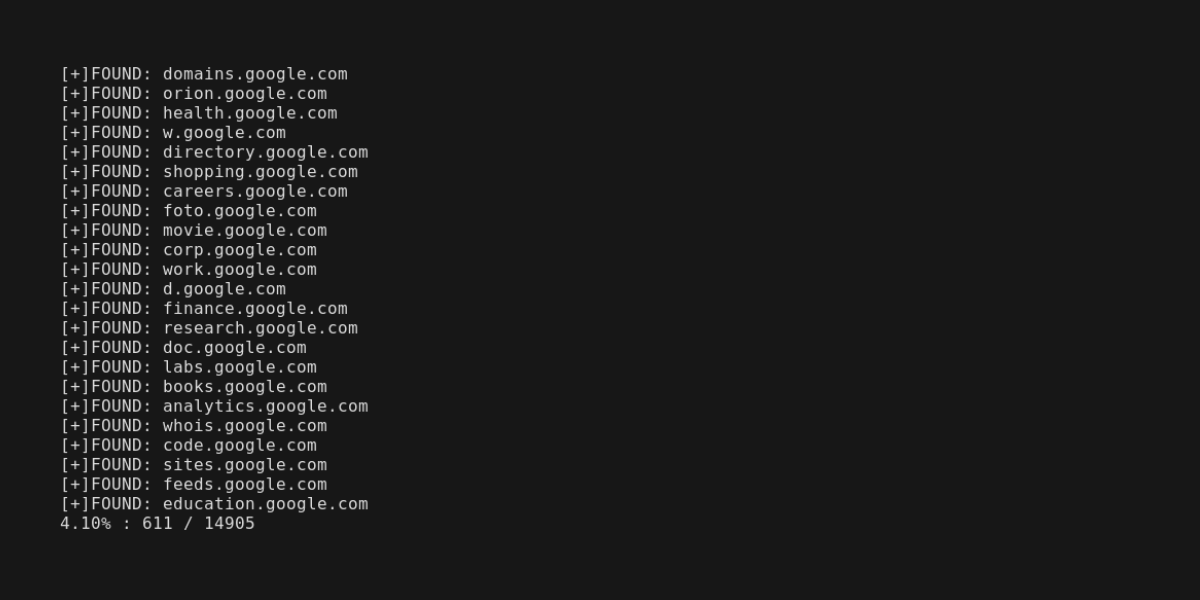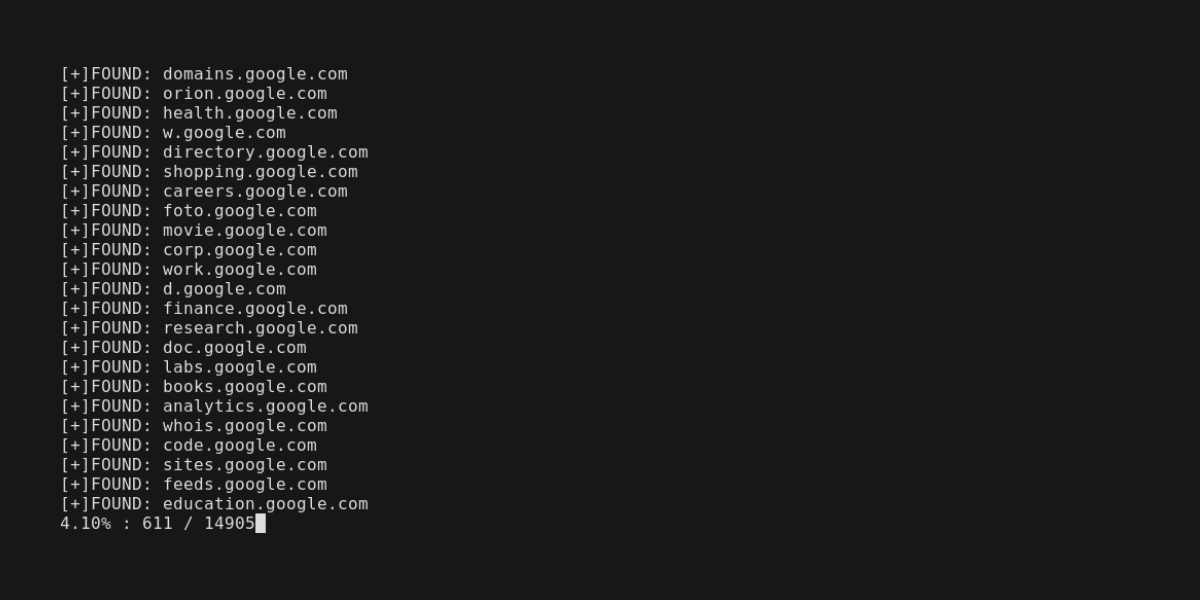 edoardottt/scilla
Outil de collecte d'informations - DNS / Sous-domaines / Ports / Répertoires énumération
 s0md3v/striker
Striker est un scanner offensif d'informations et de vulnérabilités.
 codingo/reconnoitre
Un outil de sécurité pour la collecte d'informations multithread et l'énumération de services tout en construisant des structures de répertoires pour…
 mehrdadrad/mylg
Outil de diagnostic réseau