
 #1
Outils pour découvrir les ports ouverts, les services et les points d'entrée potentiels sur les périphériques réseau.
Recommandé par Kitploit
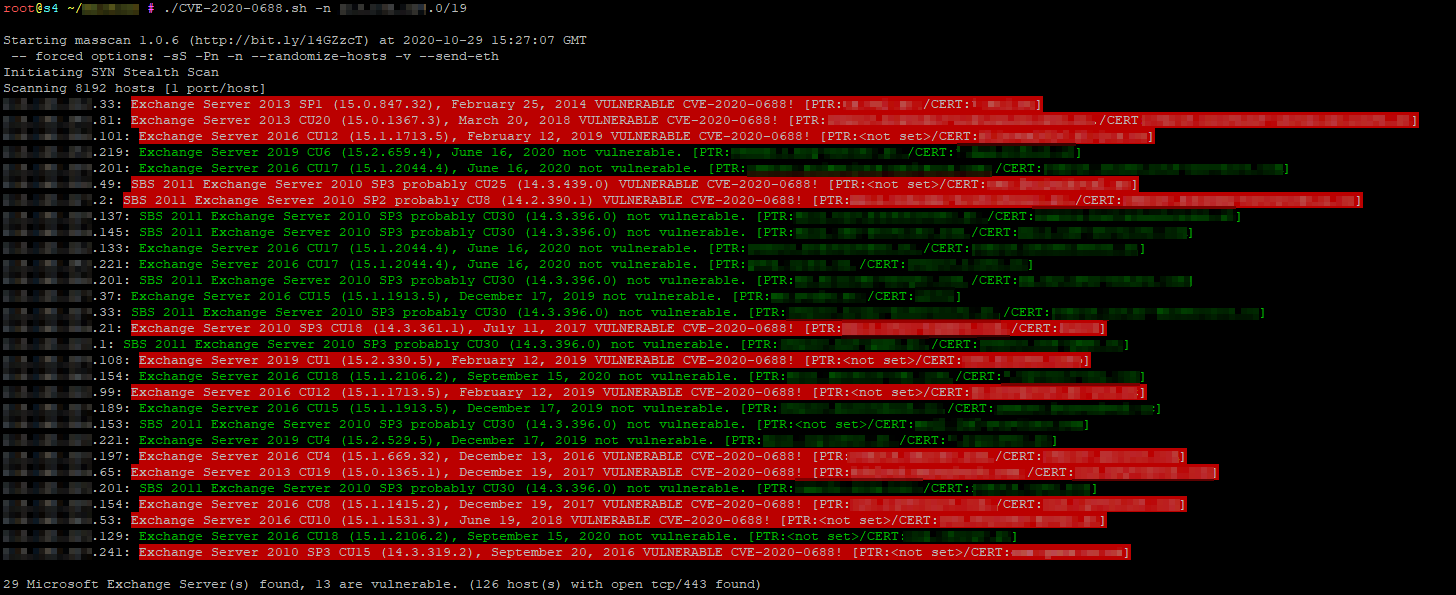
 slsteff/cve-2020-0688-scanner
Scanne les versions de Microsoft Exchange avec masscan
 haishanzheng/cve-2019-0708-generate-hosts
Outil de découverte d'hôtes basé sur CIDR qui utilise nmap pour identifier les machines Windows avec le port 3389 (RDP) ouvert, réduisant les…
 neutralwarrior/c-port-scanner
Un scanneur de ports qui scanne une IP cible pour trouver les ports ouverts et affiche les résultats, construit avec C
 jeanback1/cve-2023-27163-exploit
Exploit SSRF pour CVE-2023-27163 dans request-baskets, permettant le scan de ports internes, le sondage de métadonnées cloud et la découverte de…
 ivoalbacete/kali-metasploitable
Scan de vulnérabilités, analyse du trafic avec Wireshark et exploitation contrôlée du CVE-2011-2523 (vsftpd 2.3.4) dans un environnement réseau…
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — exploitation de CVE-2018-7600 (Drupalgeddon2) pour une RCE, extraction des identifiants de la base de données depuis…
 masjohncook/netsec-project
Script du projet de sécurité réseau - Attaque sur CVE-2021-22555
 jmonge12/home-network-vulnerability-assessment
Audit de sécurité et analyse de vulnérabilités (CVE-2014-3566 et CVE-2010-2333) sur l'infrastructure du réseau local et le routeur résidentiel.
 sibexico/deadend
Léger exécuteur de honeypot scriptable
 parbatzone/reconvault
🔍 Organisateur de notes de reconnaissance pour chasseurs de bug bounty et joueurs de CTF — sous-domaines, ports, endpoints, vulnérabilités, tout en…
 rek2/goenumerator
Un outil personnel en GO pour mes étapes habituelles de première énumération sur une cible.
 cumakurt/tscan
Scanner basé sur Python qui détecte et exploite la contournement d'authentification telnetd CVE-2026-24061, permettant un accès root au shell sur les…
 lglznl/klaios
KLAIOS est un environnement de sécurité hybride qui fusionne la boîte à outils offensive de Kali Linux avec un isolement renforcé de style bunker VPN…
 cyberdudebivash/cyberdudebivash-fortisiem-cve-2025-64155-scanner
Outil autorisé à fort impact provenant de l'écosystème CYBERDUDEBIVASH pour détecter CVE-2025-64155 (Injection de commandes phMonitor FortiSIEM).…
 x-projetion/cve-2023-4596-openssh-multi-checker
CVE-2024-6387-checker est un outil ou un script conçu pour détecter la vulnérabilité de sécurité connue sous le nom de CVE-2024-6387 OpenSSH.…
 alientec1908/alientec-recon-tool
AlienTec-Recon-Tool
 j0ey17/exploit_cve-2023-27163
Preuve de concept d'exploitation pour la vulnérabilité Server Side Request Forgery dans Requests Basket v1.2.1 et versions antérieures.
 isnic/prober
Cadre de test de sécurité réseau automatisé et reproductible utilisant Ansible et BATS pour vérifier le DNS, la disponibilité des hôtes, les ports…








