
 #1
Outils pour découvrir les ports ouverts, les services et les points d'entrée potentiels sur les périphériques réseau.
Recommandé par Kitploit

 allyomalley/livetargetsfinder
Génère des listes d'hôtes actifs et d'URLs pour le ciblage, en automatisant l'utilisation de MassDNS, Masscan et nmap afin de filtrer les hôtes…
 xdavidhu/portspider
🕷 Un framework de scan réseau multithreadé ultra-rapide avec modules.
 lazorfuzz/python-hacklib
hacklib - tests d'intrusion, scan de ports et connexion n'importe où avec Python
 abdulgaphy/r3con1z3r
R3con1z3r est un outil léger de collecte d'informations Web avec des fonctionnalités intuitives écrit en python. Il fournit un environnement puissant…

 rek2/goenumerator
Un outil personnel en GO pour mes étapes habituelles de première énumération sur une cible.
 s0md3v/striker
Striker est un scanner offensif d'informations et de vulnérabilités.
 owasp/ninja-pingu
Scanner réseau haute performance pour le balayage à grande échelle d'adresses IP et de ports avec identification des services, détection des…
 haishanzheng/cve-2019-0708-generate-hosts
Outil de découverte d'hôtes basé sur CIDR qui utilise nmap pour identifier les machines Windows avec le port 3389 (RDP) ouvert, réduisant les…
 dviros/excalibur
Excalibur est une charge utile d'exploit Eternalblue basée sur "Powershell" pour le projet Bashbunny.
 ekultek/zeus-scanner
Utilitaire avancé de reconnaissance
 nurdilin/cve-2018-16706
Ou comment j'éteins ma télévision via un cronjob
 firefart/wordpresspingbackportscanner
WordpressPingbackPortScanner
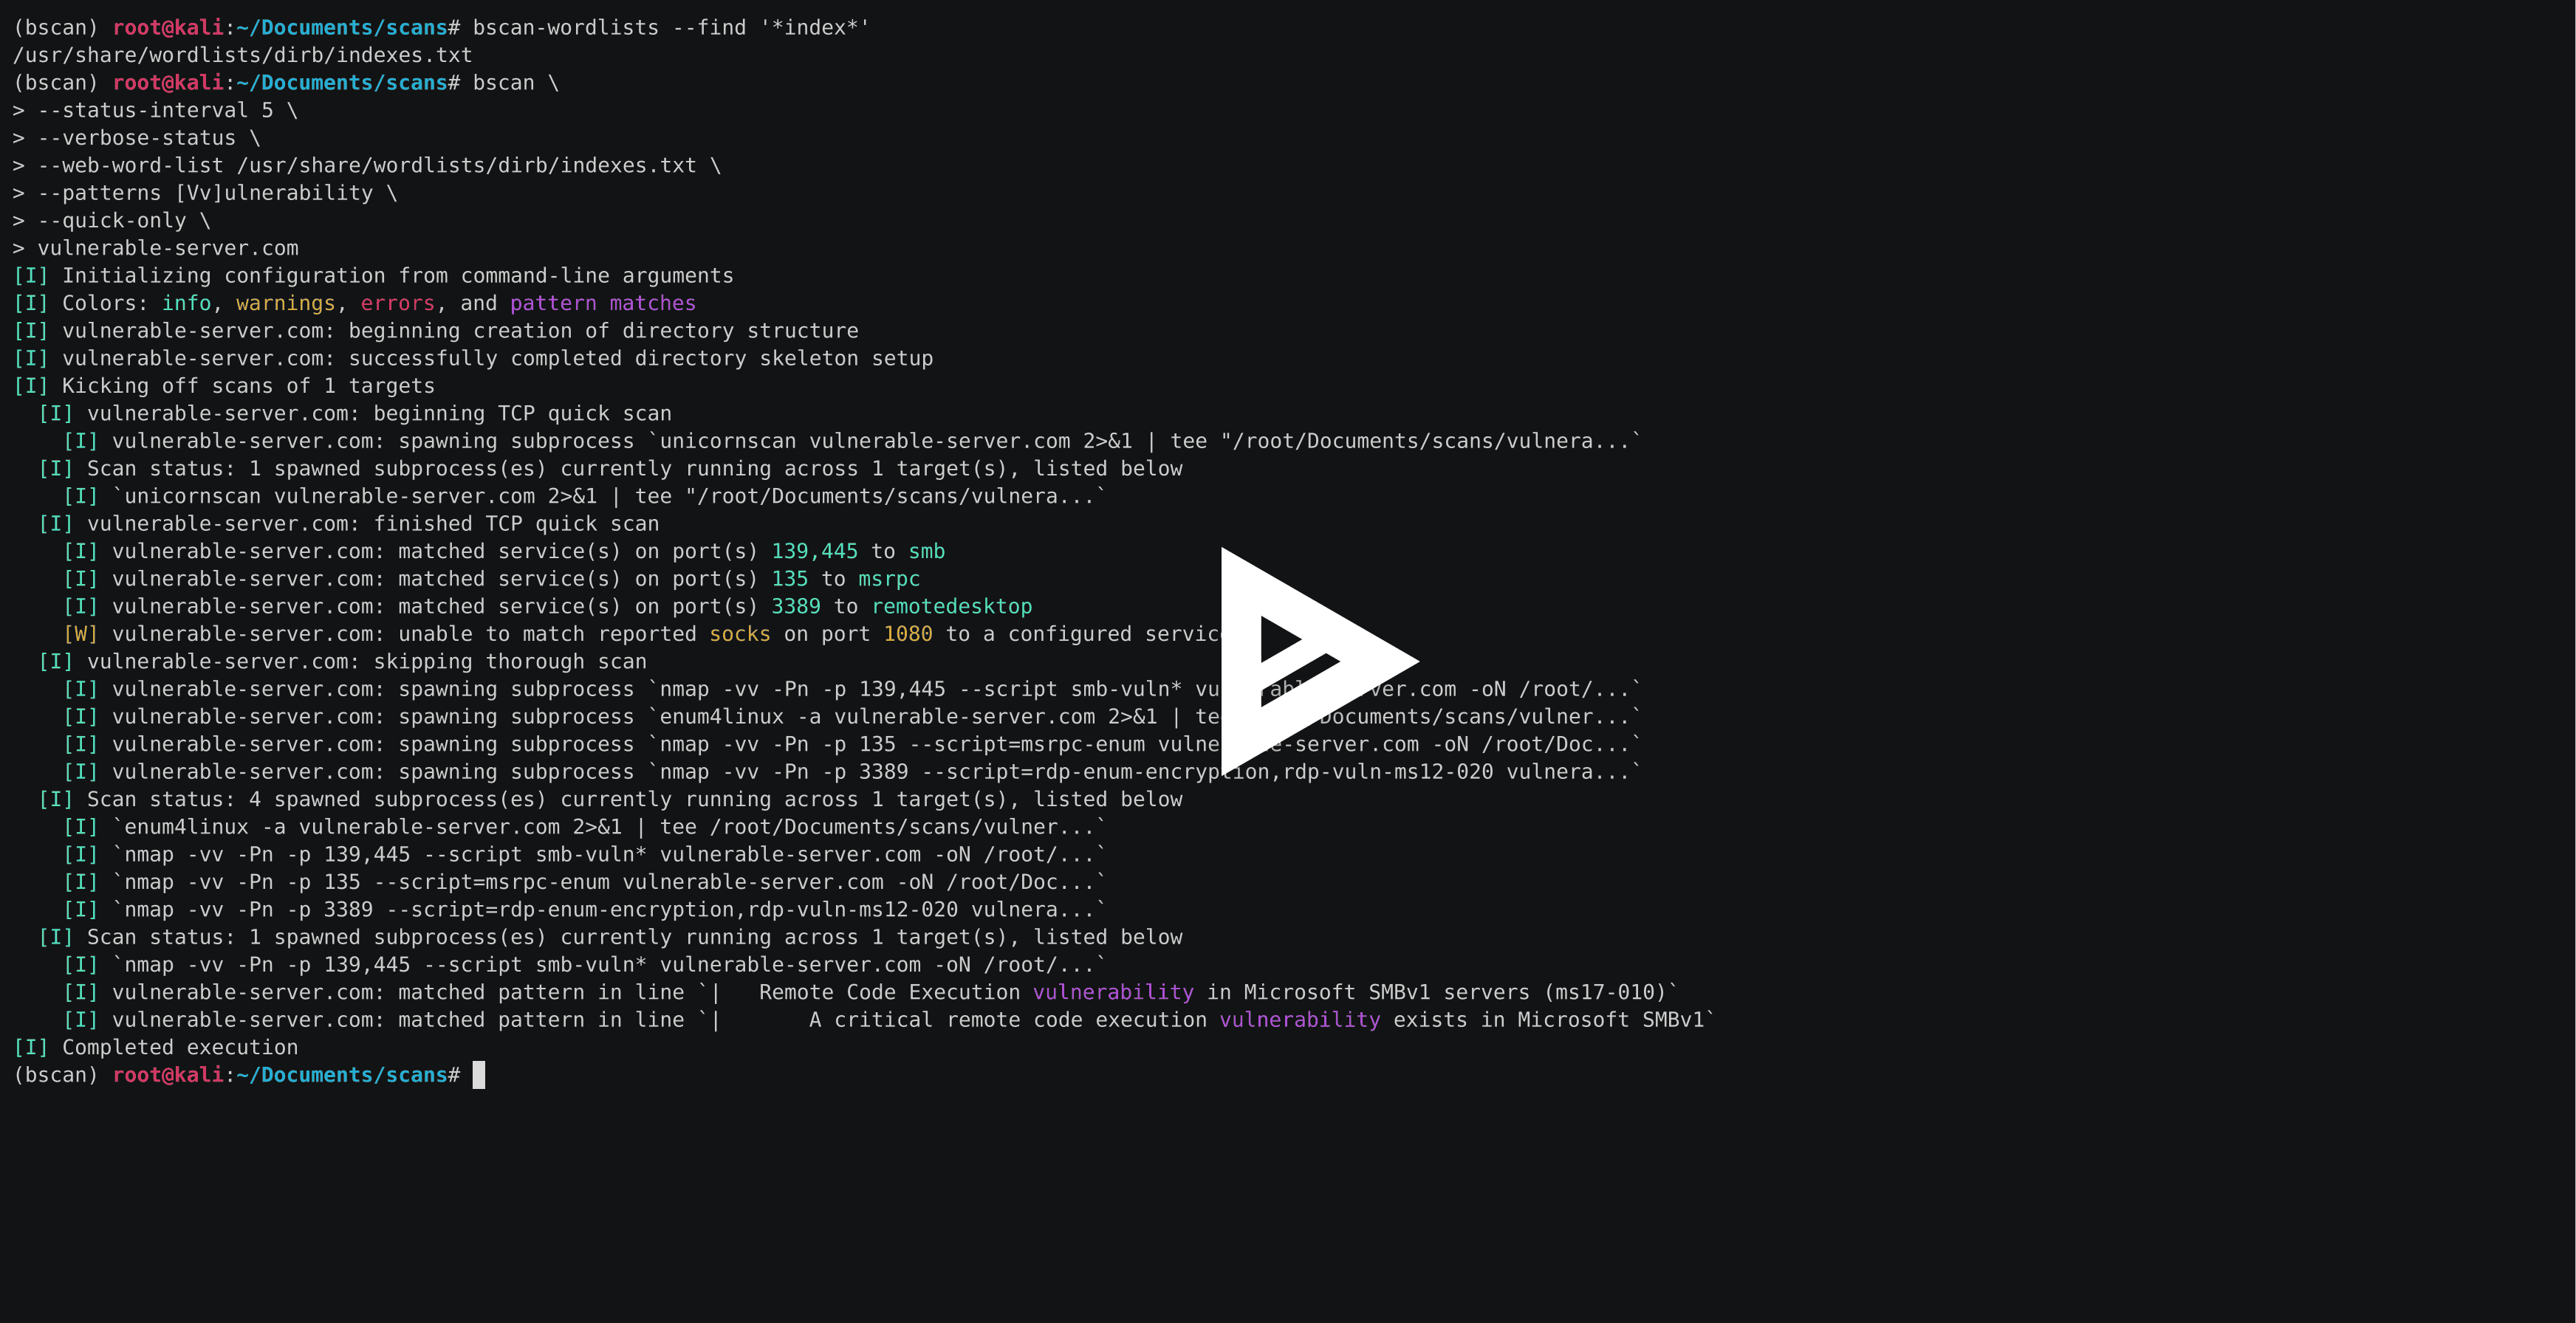 welchbj/bscan
un outil asynchrone d'énumération de cibles
 dewolfrobin/last
Outil automatisé de scan de sécurité pour Linux
 tlkh/prowler
Scanner distribué de vulnérabilités réseau
 viperbluff/portwitness
Outil pour vérifier si un domaine ou ses multiples sous-domaines sont opérationnels.
 r3vn/badkarma
boîte à outils de reconnaissance réseau








