
 #1
Outils pour découvrir les ports ouverts, les services et les points d'entrée potentiels sur les périphériques réseau.
Recommandé par Kitploit

 flipkart-incubator/rta
Red team Arsenal - Un scanner intelligent pour détecter les vulnérabilités de sécurité dans les actifs de la couche 7 de l'entreprise.
 0xinfection/logmepwn
Un kit de scan et de validation entièrement automatisé, fiable et ultra-rapide pour la vulnérabilité Log4J RCE CVE-2021-44228.
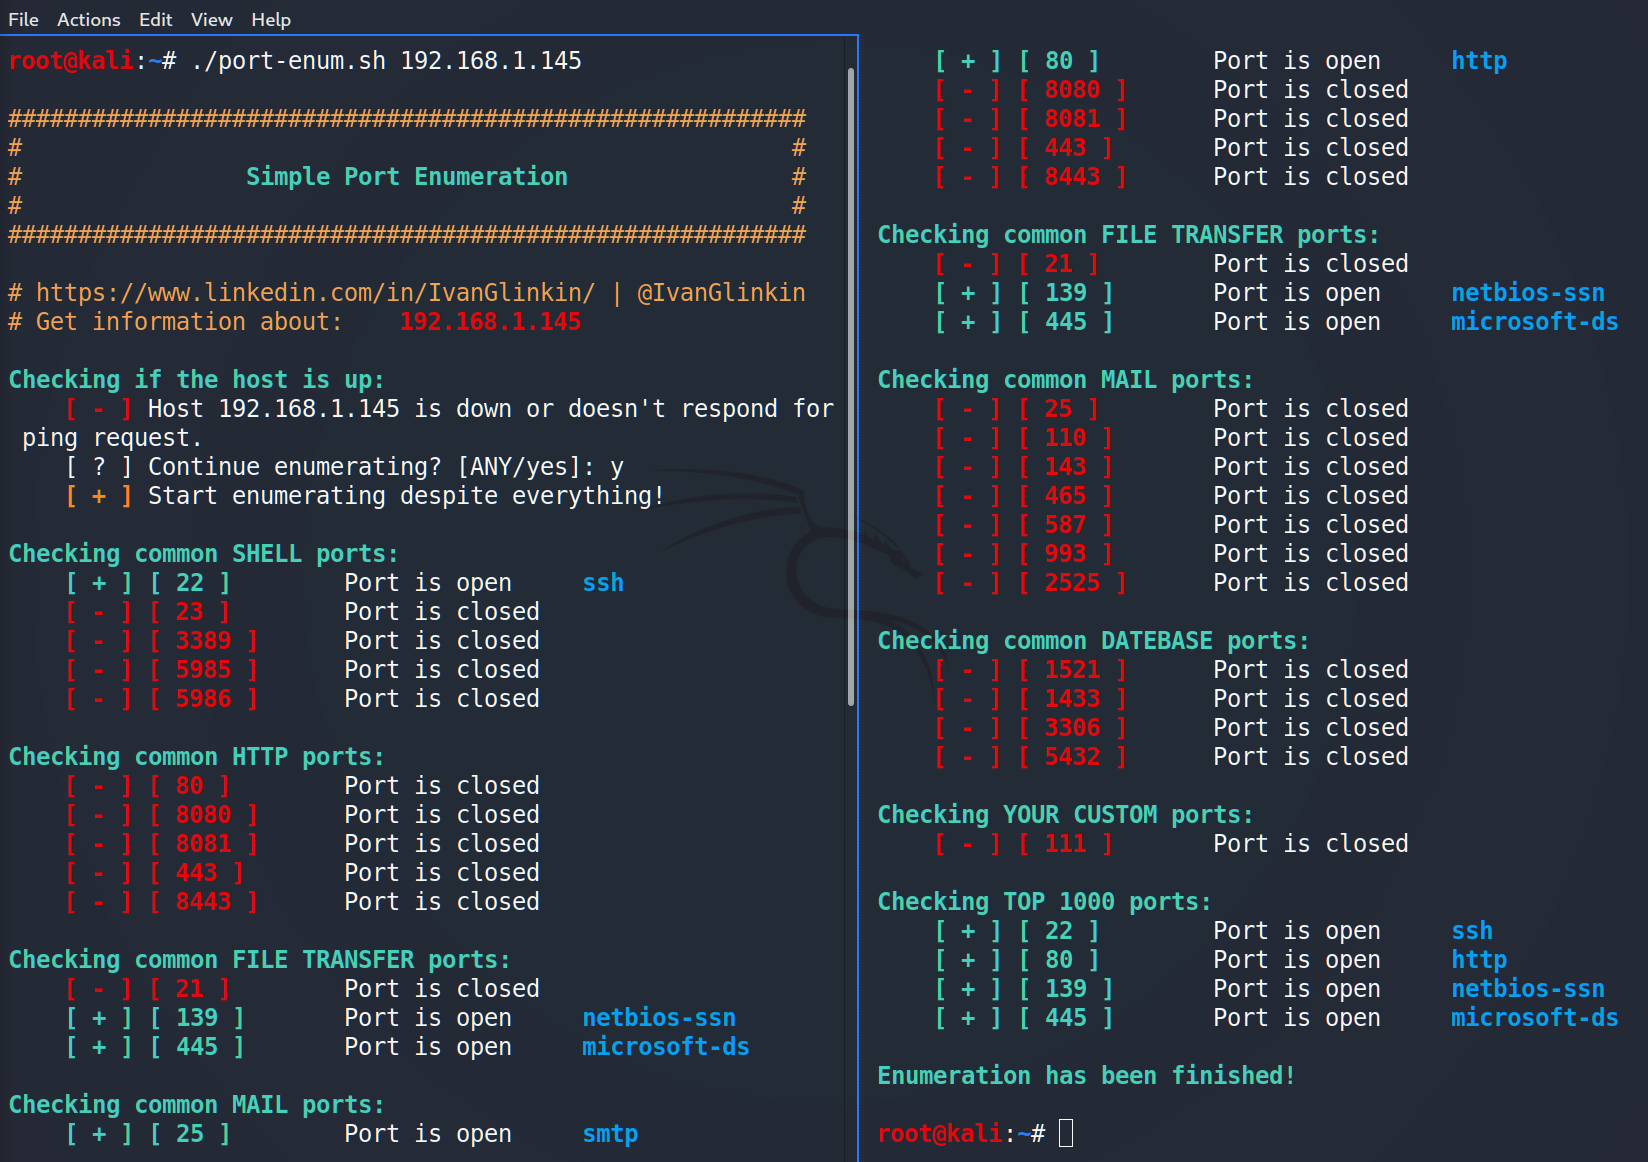 ivanglinkin/port-enumeration
Avez-vous déjà été confronté à l'impossibilité d'utiliser NMap ? Par exemple si vous avez un reverse shell en tant qu'utilisateur non privilégié et…
 arpsyndicate/kenzer
énumération et scan automatisés des actifs web [DÉPRÉCIÉ]
 hynekpetrak/cve-2019-5544_cve-2020-3992
Module Python / scapy implémentant le protocole SRVLOC/SLP et analyse les services OpenSLP activés.
 shivamrai2003/reconky-automated_bash_script
Reconky est un excellent script bash de découverte de contenu pour les chasseurs de bugs, qui automatise de nombreuses tâches et les organise de…
 baimaobg/sunflower_exp
Outil d'exploitation de la vulnérabilité Sunflower CVE-2022-10270
 0xor0ne/qscan
Bibliothèque rapide de scan réseau. https://crates.io/crates/qscan
 w-digital-scanner/w12scan-client
Client de découverte et de scan d'actifs réseau qui intègre nmap et masscan pour l'identification d'actifs à grande échelle, le scan de ports et le…
 eldraco/domain_analyzer
Analysez la sécurité de n'importe quel domaine en trouvant toutes les informations possibles. Réalisé en python.

 aqeisi/cve-2022-36663-poc
Scanner de réseau interne via Gluu IAM blind ssrf
 lionsec/xerosploit
Framework de type homme du milieu efficace et avancé
 pownjs/recon
Un framework puissant de reconnaissance de cibles basé sur la théorie des graphes.
 hcbaker/puwr
Pivotez plus profondément dans les réseaux informatiques avec des machines compromises via SSH.
 rvrsh3ll/bof_collection
Divers BOFs pour Cobalt Strike
 ritvikb99/dark-fantasy-hack-tool
Outil DDoS : Pour faire tomber de petits sites web avec une inondation HTTP. Scanner de ports : Pour connaître les ports ouverts d’un site.…
 udpsycho/moodle-cve-2018-1042
Script pour exploiter CVE-2018-1042 afin d'effectuer des scans de ports internes.








