
 #1
Outils pour découvrir les ports ouverts, les services et les points d'entrée potentiels sur les périphériques réseau.
Recommandé par Kitploit
 galkan/flashlight
Les pentesters passent trop de temps pendant la phase de collecte d'informations. Flashlight (Fener) fournit des services pour scanner les…
 k8gege/pyladon
Ladon Scanner pour Python, Scanner de pénétration de grands réseaux & Cobalt Strike, vulnérabilité / exploit / détection /…
 an00brektn/gopher47
Un Gopher Assassin tiers pour le framework Havoc.
 toperaproject/topera
Outil d'analyse IPv6 : l'autre côté
 rxerium/bug-bounty-tools
Un script BASH pour automatiser l'installation des outils de bug bounty les plus populaires
 farinap5/a-xex
Ce projet fait partie d'un travail scolaire axé sur la sécurité réseau.
 alientec1908/alientec-recon-tool
AlienTec-Recon-Tool
 screetsec/dracnmap
Dracnmap est un programme open source utilisé pour exploiter le réseau et recueillir des informations à l'aide de nmap. La commande Nmap comporte de…
 robotshell/magicrecon
MagicRecon est un script shell puissant pour maximiser le processus de reconnaissance et de collecte de données d'une cible et découvrir des…
 bahaabdelwahed/killshot
Un framework de test de pénétration, un outil de collecte d'informations et un scanner de vulnérabilités de sites web
 yunuscadirci/callstranger
Vérificateur de vulnérabilité pour Callstranger (CVE-2020-12695)
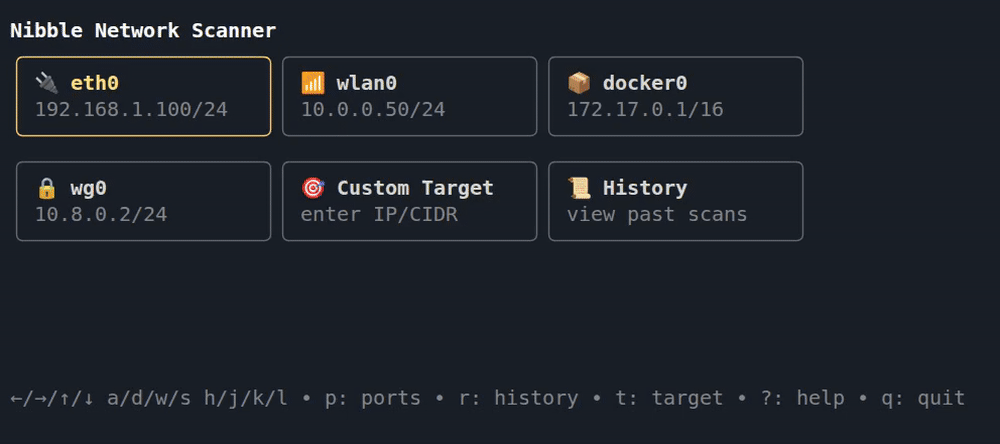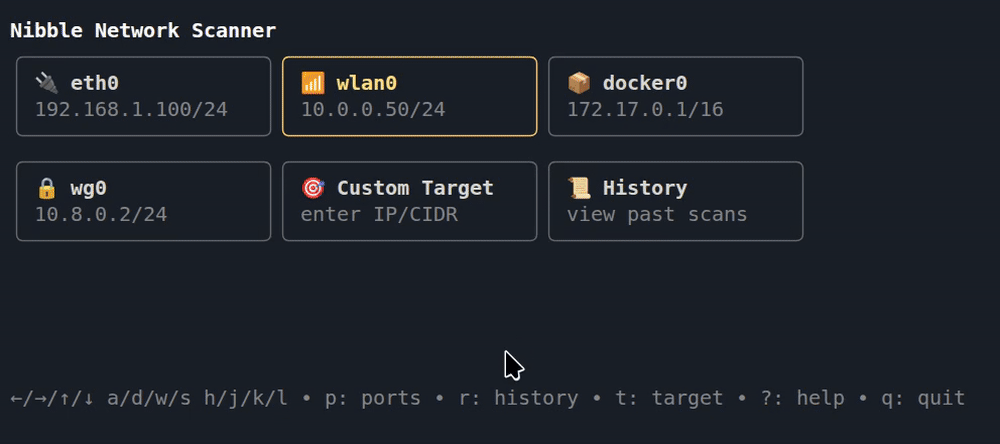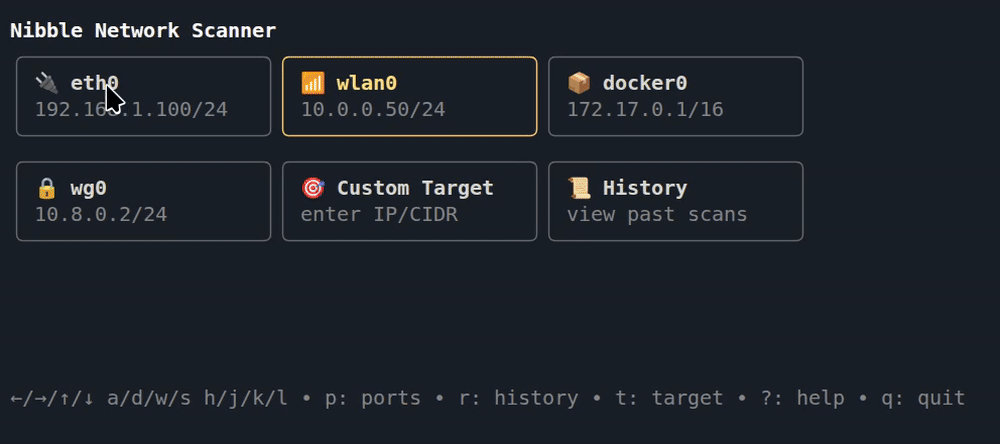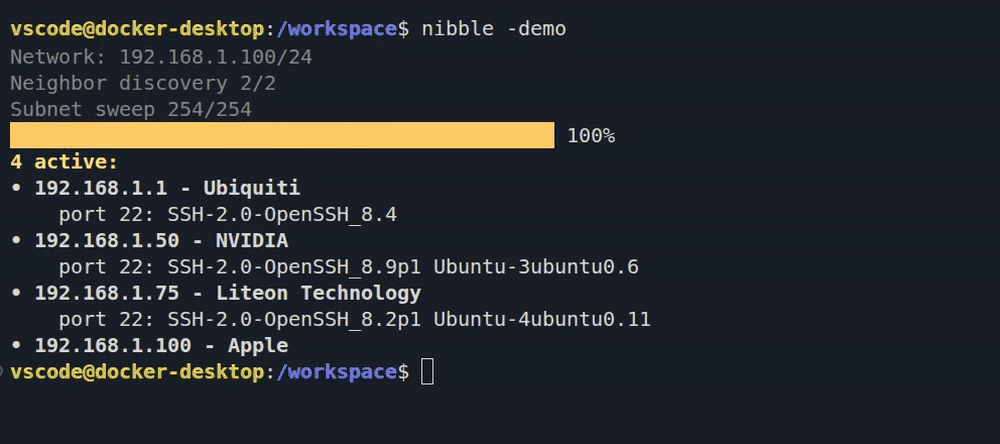 backendsystems/nibble
scanner réseau facile à utiliser, avec une interface TUI cliquable
 anthemtotheego/sharpsploitconsole
Application console en C# pour les opérations de post-exploitation et d'équipe rouge, intégrant SharpSploit pour exécuter des commandes Mimikatz,…
 jonnyhightower/neet
Neet - Outil d'énumération et d'exploitation de réseaux
 commonexploits/port-scan-automation
Automatiser les scans NMAP et générer des politiques Nessus personnalisées automatiquement
 bojanisc/quicmap
quicmap est un scanner de protocole QUIC simple mais quic (!)
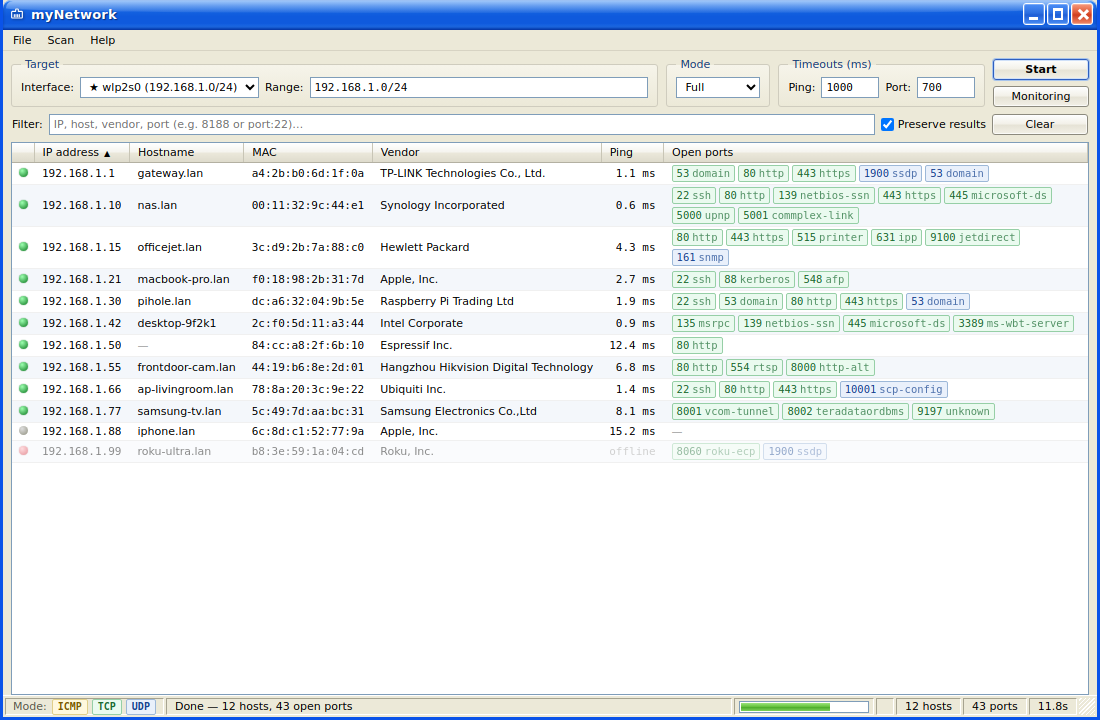 ancaferro/mynetwork
Scanner réseau et de ports multiplateforme avec une interface graphique de bureau.
 natsuki-engr/live-server-evil-crawler
Démonstration de la vulnérabilité de Live Server VSCode (CVE-2025-65717)








