
 #1
Méthodologies, frameworks, rapports et outils d'automatisation de tests d'intrusion.
Recommandé par Kitploit
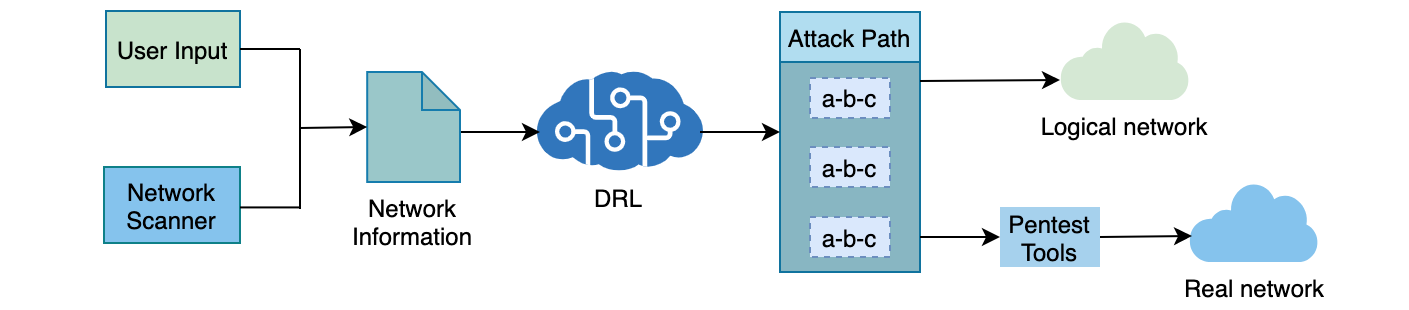
 crond-jaist/autopentest-drl
AutoPentest-DRL : Test de pénétration automatisé utilisant l'apprentissage par renforcement profond
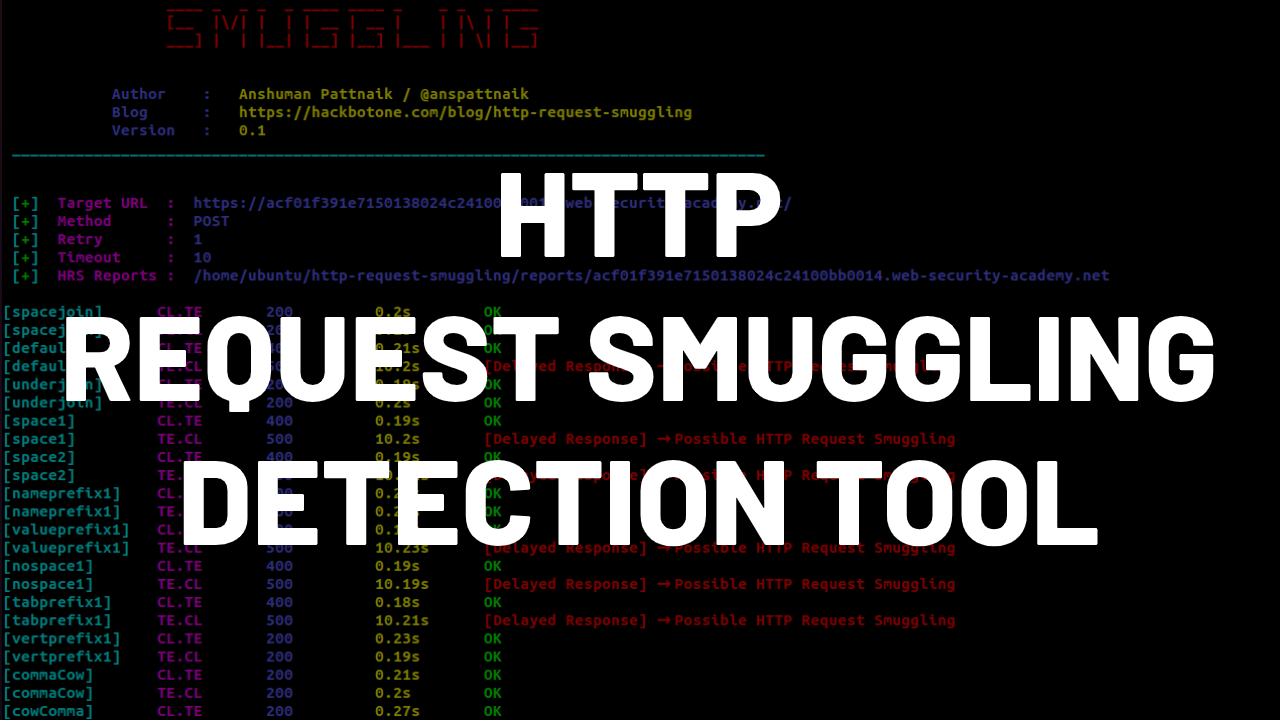 anshumanpattnaik/http-request-smuggling
Outil CLI pour détecter les vulnérabilités de contrebande de requêtes HTTP (HTTP Request Smuggling) à l'aide d'une analyse de délai temporel, avec…
 justicerage/ffm
Mode de combat pour la liberté : harnais de hacking open source
 cisco-sas/kitty
Framework de fuzzing écrit en Python
 cyb0r9/androspy
Générateur automatisé de backdoor Android avec crypter, empoisonnement IP et intégration de payload Metasploit pour les tests de pénétration et les…
 cryptolok/aslray
Linux ELF x32/x64 ASLR DEP/NX bypass exploit avec stack-spraying
 enkomio/taipan
Scanner de vulnérabilités d'applications Web
 deepinstinct/lsass-shtinkering
Extrait la mémoire de LSASS en abusant du service Windows Error Reporting via ALPC, permettant l'extraction d'identifiants et l'analyse hors ligne…
 abdulrah33m/cl0nemast3r
Git tous vos outils préférés en un clic
 t0thkr1s/revshellgen
Générateur de shell inverse écrit en Python 3.
 mpgn/poodle-poc
:poodle: Poodle (Padding Oracle On Downgraded Legacy Encryption) attaque CVE-2014-3566 :poodle:
 synacktiv/eos
Enemies Of Symfony - Pillard Symfony en mode debug
 mandatoryprogrammer/xssless
Un générateur automatisé de payloads XSS écrit en python.
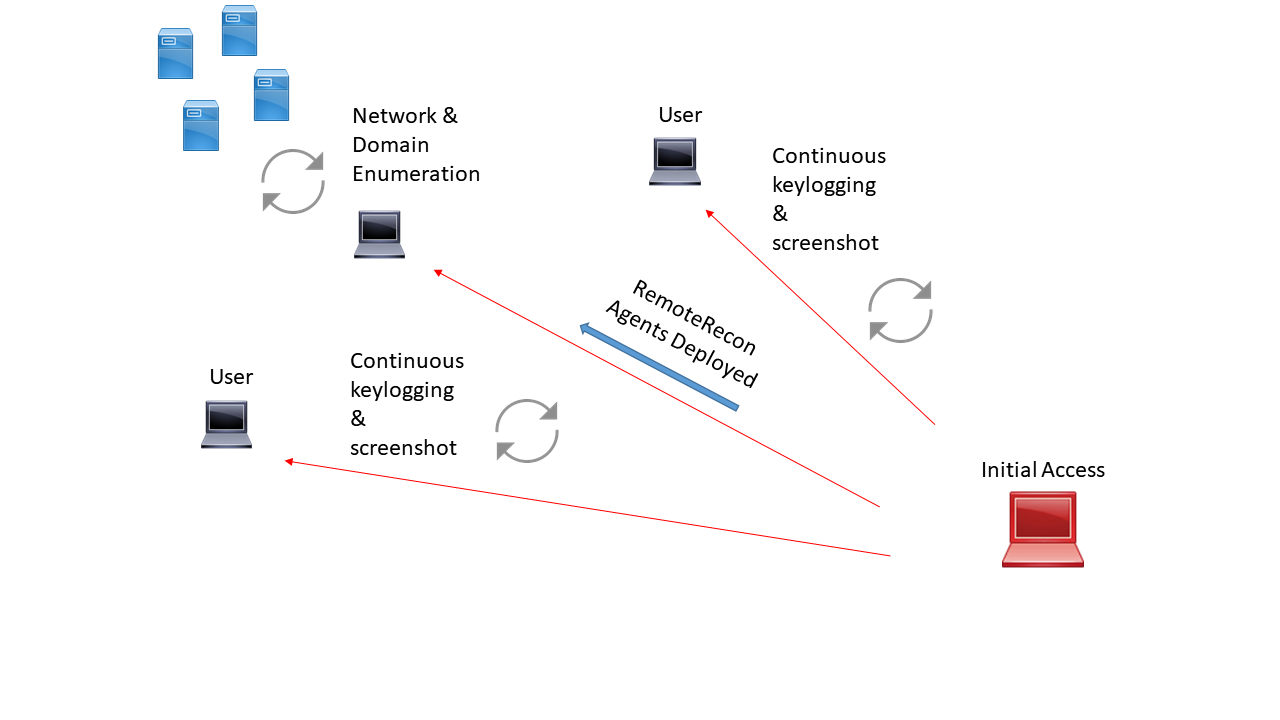 xorrior/remoterecon
Reconnaissance et collecte à distance
 4w4k3/insanity-framework
Générer des payloads et contrôler des machines distantes. [Discontinued]
 aiminsun/cve-2021-36260
Vulnérabilité d'injection de commandes dans le serveur web de certains produits Hikvision. En raison d'une validation insuffisante des entrées, un…
 bountystrike/bountystrike-sh
Pipeline de bug bounty du pauvre (du riche ?) https://dubell.io
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938, outil de scan








