
 #1
Méthodologies, frameworks, rapports et outils d'automatisation de tests d'intrusion.
Recommandé par Kitploit

 justakazh/sicat
Agrégateur multi-source de vulnérabilités et d'exploits avec découverte automatique via Nmap et Wappalyzer, recherchant dans Exploit-DB, NVD,…
 rub-nds/corstest
Un simple scanner de mauvaise configuration CORS

 cc1a2b/jshunter
jshunter est un outil en ligne de commande conçu pour analyser les fichiers JavaScript et extraire des points de terminaison. Cet outil se spécialise…
 nccgroup/blackboxprotobuf
Blackbox Protobuf est un ensemble d'outils pour travailler avec des Protocol Buffers (protobuf) encodés sans la définition protobuf correspondante.
 kgretzky/evilqr
Preuve de concept pour démontrer les attaques de phishing par échange dynamique de QR codes en pratique.
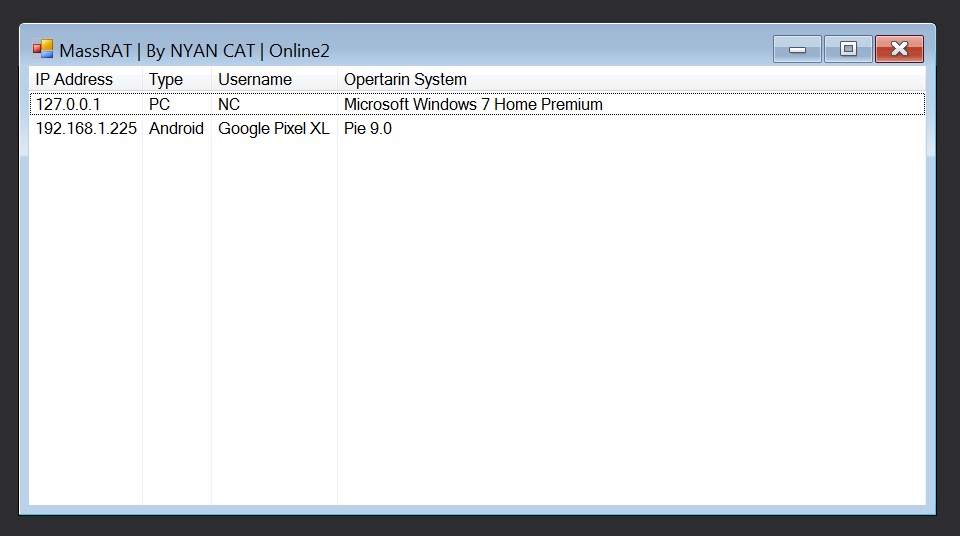 nyan-x-cat/mass-rat
Outil d'administration à distance multiplateforme de base - Xamarin
 r3vn/badkarma
boîte à outils de reconnaissance réseau
 v4d1/dome
Outil rapide d'énumération de sous-domaines basé sur Python combinant OSINT passif et scan actif par force brute avec détection de wildcard DNS, scan…
 praetorian-inc/brutus
Outil de test d'identifiants rapide et sans dépendances en Go. Force brute sur SSH, MySQL, PostgreSQL, Redis, MongoDB, SMB et plus de 20 protocoles.…
 drew-alleman/datasurgeon
Extrait rapidement les adresses IP, adresses e-mail, hachages, fichiers, cartes de crédit, numéros de sécurité sociale et bien plus encore du texte
 spyboy-productions/omnisci3nt
Omnisci3nt est un outil open-source de reconnaissance et de renseignement web pour extraire des informations techniques approfondies à partir de…
 garrettfoster13/pre2k
Un outil pour interroger l'existence d'objets ordinateur antérieurs à Windows 2000.
 caniphish/phishious
Un kit d'évaluation de passerelle de messagerie sécurisée (SEG) open source conçu pour les red-teamers.
 nettitude/sharpwsus
Outil C# pour le mouvement latéral via WSUS en créant, approuvant et déployant des mises à jour malveillantes vers des clients Windows ciblés dans…
 praetorian-inc/augustus
Cadre de test de sécurité pour LLM pour détecter les injections de prompt, les jailbreaks et les attaques adversariales — 190+ sondes, 28…
 stong/cve-2021-3156
PoC pour CVE-2021-3156 (débordement de tas sudo)
 ginjachris/pentmenu
Un script bash pour la reconnaissance et les attaques DOS








