
 #1
Méthodologies, frameworks, rapports et outils d'automatisation de tests d'intrusion.
Recommandé par Kitploit

 psyb0t/piraterf
PIrateRF transforms your Raspberry Pi Zero W into a portable RF signal generator that spawns its own WiFi hotspot. Control everything from FM…
 k8gege/cve-2019-0708
Outil de détection en masse de la vulnérabilité d'exécution de code du Bureau à distance 3389 CVE-2019-0708 (Rdpscan Bluekeep Check)
 emptymonkey/revsh
Un reverse shell avec support de terminal, tunneling de données et capacités de pivotement avancées.
 bb1nfosec/information-security-tasks
Base de connaissances en sécurité de l'information, organisée par thèmes offensifs, défensifs et de référence, réunissant des notes de praticiens,…
 nccgroup/steppingstones
Outil web de journalisation des activités de red team, de génération de rapports et de connaissance de la situation, avec intégration de Cobalt…
 blacknbunny/cve-2018-10933
Exploit pour CVE-2018-10933 (contournement d'authentification LibSSH) permettant un accès shell non authentifié à des serveurs SSH vulnérables avec…
 mvelazc0/purplesharp
PurpleSharp est un outil de simulation d'adversaire en C# qui exécute des techniques adverses dans le but de générer de la télémétrie d'attaque dans…
 nccgroup/loggerplusplus
Advanced Burp Suite Logging Extension
 phillips321/adaudit
Script PowerShell pour automatiser l'audit de domaine
 hashview/hashview
Une interface web pour le craquage de mots de passe et l'analyse
 six2dez/wahh_extras
Le Manuel du Hacker d'Applications Web - Contenu Supplémentaire
 fozavci/viproy-voipkit
VIPROY - Kit de test d'intrusion VoIP pour Metasploit Framework
 vah13/extracttvpasswords
outil pour extraire les mots de passe de la mémoire de TeamViewer à l'aide de Frida
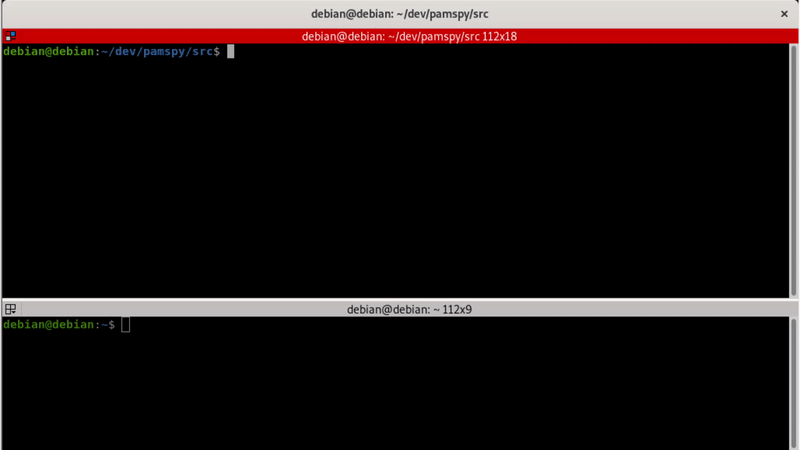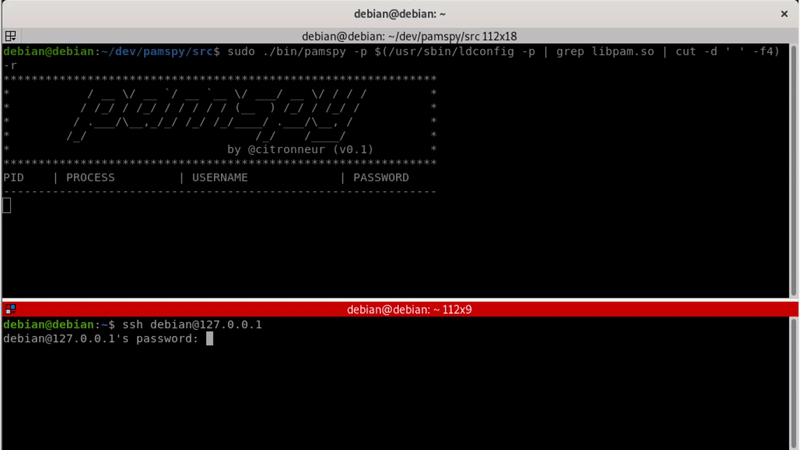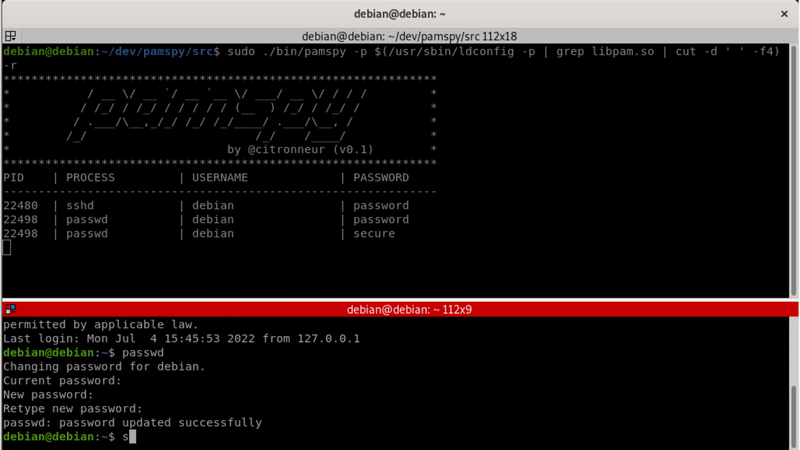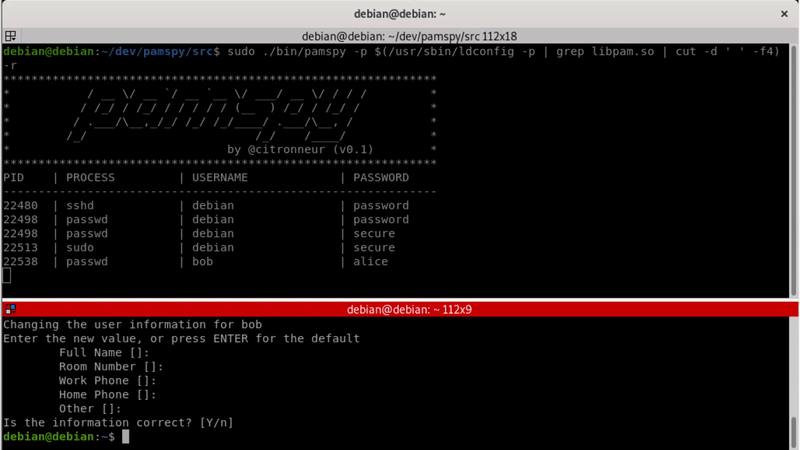 citronneur/pamspy
Dump d'identifiants pour Linux utilisant eBPF
 valdikss/super-uefiinsecureboot-disk
Super UEFIinSecureBoot Disk: Démarrer n'importe quel OS ou fichier .efi sans désactiver UEFI Secure Boot
 zgzhang/cve-2024-6387-poc
une condition de course dans le gestionnaire de signaux du serveur OpenSSH (sshd)
 d4vinci/pyflooder
Un script Python d'inondation HTTP qui peut stopper un site web normal en 10 secondes.
 rizemon/exploit-writing-for-oswe
Conseils pour écrire des scripts d'exploitation (plus vite !)








