
 #1
Méthodologies, frameworks, rapports et outils d'automatisation de tests d'intrusion.
Recommandé par Kitploit

 neex/phuip-fpizdam
Exploit pour CVE-2019-11043
 bhavsec/reconspider
🔎 Le framework d'OSINT open source le plus avancé pour scanner les adresses IP, les e-mails, les sites Web et les organisations.
 calebstewart/pwncat
Plateforme de post-exploitation automatisant l'énumération, l'élévation de privilèges, la persistance et les opérations C2 via des shells…
 threatexpress/malleable-c2
Guide de conception et de référence Cobalt Strike Malleable C2
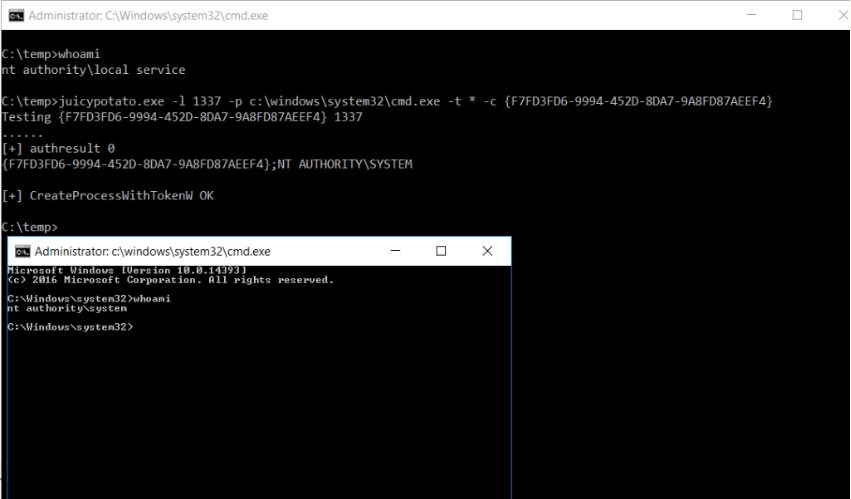 ohpe/juicy-potato
Une version enrichie de RottenPotatoNG, avec un peu plus de punch, c'est-à-dire un autre outil d'escalade de privilèges locale, depuis un compte de…
 hakluke/hakrevdns
Petit outil rapide pour effectuer des recherches DNS inversées en masse.
 powershellempire/powertools
Collection de projets PowerShell offensifs pour la reconnaissance, l'élévation de privilèges et la post-exploitation lors de tests de pénétration.
 trimstray/htrace.sh
Mon simple couteau suisse pour le dépannage et le profilage http/https.
 nextronsystems/aptsimulator
Un ensemble d'outils pour faire ressembler un système à une victime d'une attaque APT
 gerenios/aadinternals
Module PowerShell pour l'administration et l'audit d'Azure AD et Office 365, permettant la manipulation de tokens, l'énumération d'utilisateurs et…
 ron190/jsql-injection
Outil automatisé de détection et d'exploitation d'injections SQL pour extraire des informations de bases de données à partir d'applications web,…
 khalilbijjou/wafninja
WAFNinja est un outil qui contient deux fonctions pour attaquer les pare-feu d'applications web.
 nfcgate/nfcgate
Une application de boîte à outils de recherche NFC pour Android
 rhinosecuritylabs/cves
Preuves de concept d'exploits pour les CVE découvertes par l'équipe de Rhino Security Labs
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 0xsteph/pentest-ai-agents
Transformez Claude Code en votre assistant de recherche en sécurité offensive. Des sous-agents IA spécialisés pour planifier des engagements de test…
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 hasherezade/pe_to_shellcode
Convertit PE en un shellcode








