
 #1
Méthodologies, frameworks, rapports et outils d'automatisation de tests d'intrusion.
Recommandé par Kitploit
 v1s1t0r1sh3r3/airgeddon
Ceci est un script bash multi-usage pour les systèmes Linux afin d'auditer les réseaux sans fil.
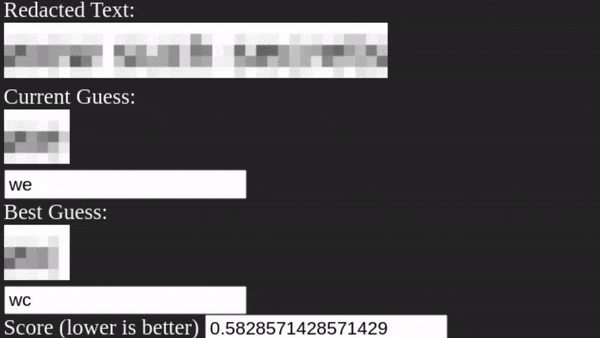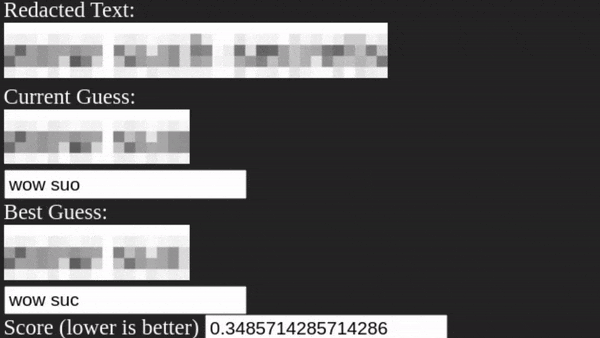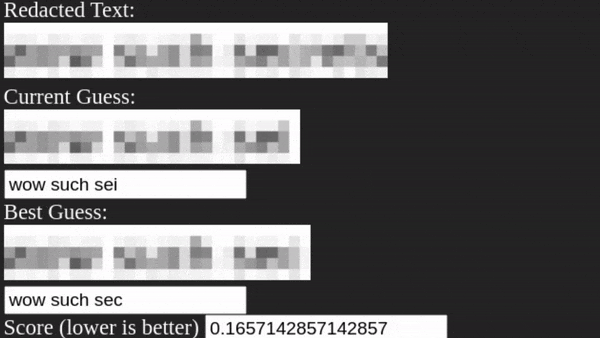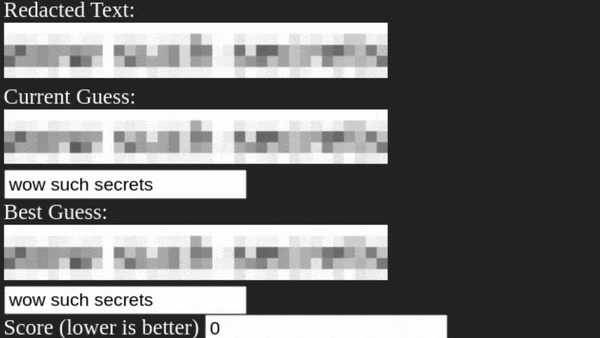 bishopfox/unredacter
Ne jamais, jamais, jamais utiliser la pixellisation comme technique de masquage.
 aboul3la/sublist3r
Outil rapide d'énumération de sous-domaines pour testeurs d'intrusion
 autorecon/autorecon
Outil de reconnaissance réseau multi-threadé qui automatise l'énumération des services, le scan de ports et la collecte d'informations pour les tests…
 alessandroz/lazagne
Outil de récupération d'identifiants multiplateforme qui extrait les mots de passe stockés des navigateurs, clients de messagerie, bases de données,…
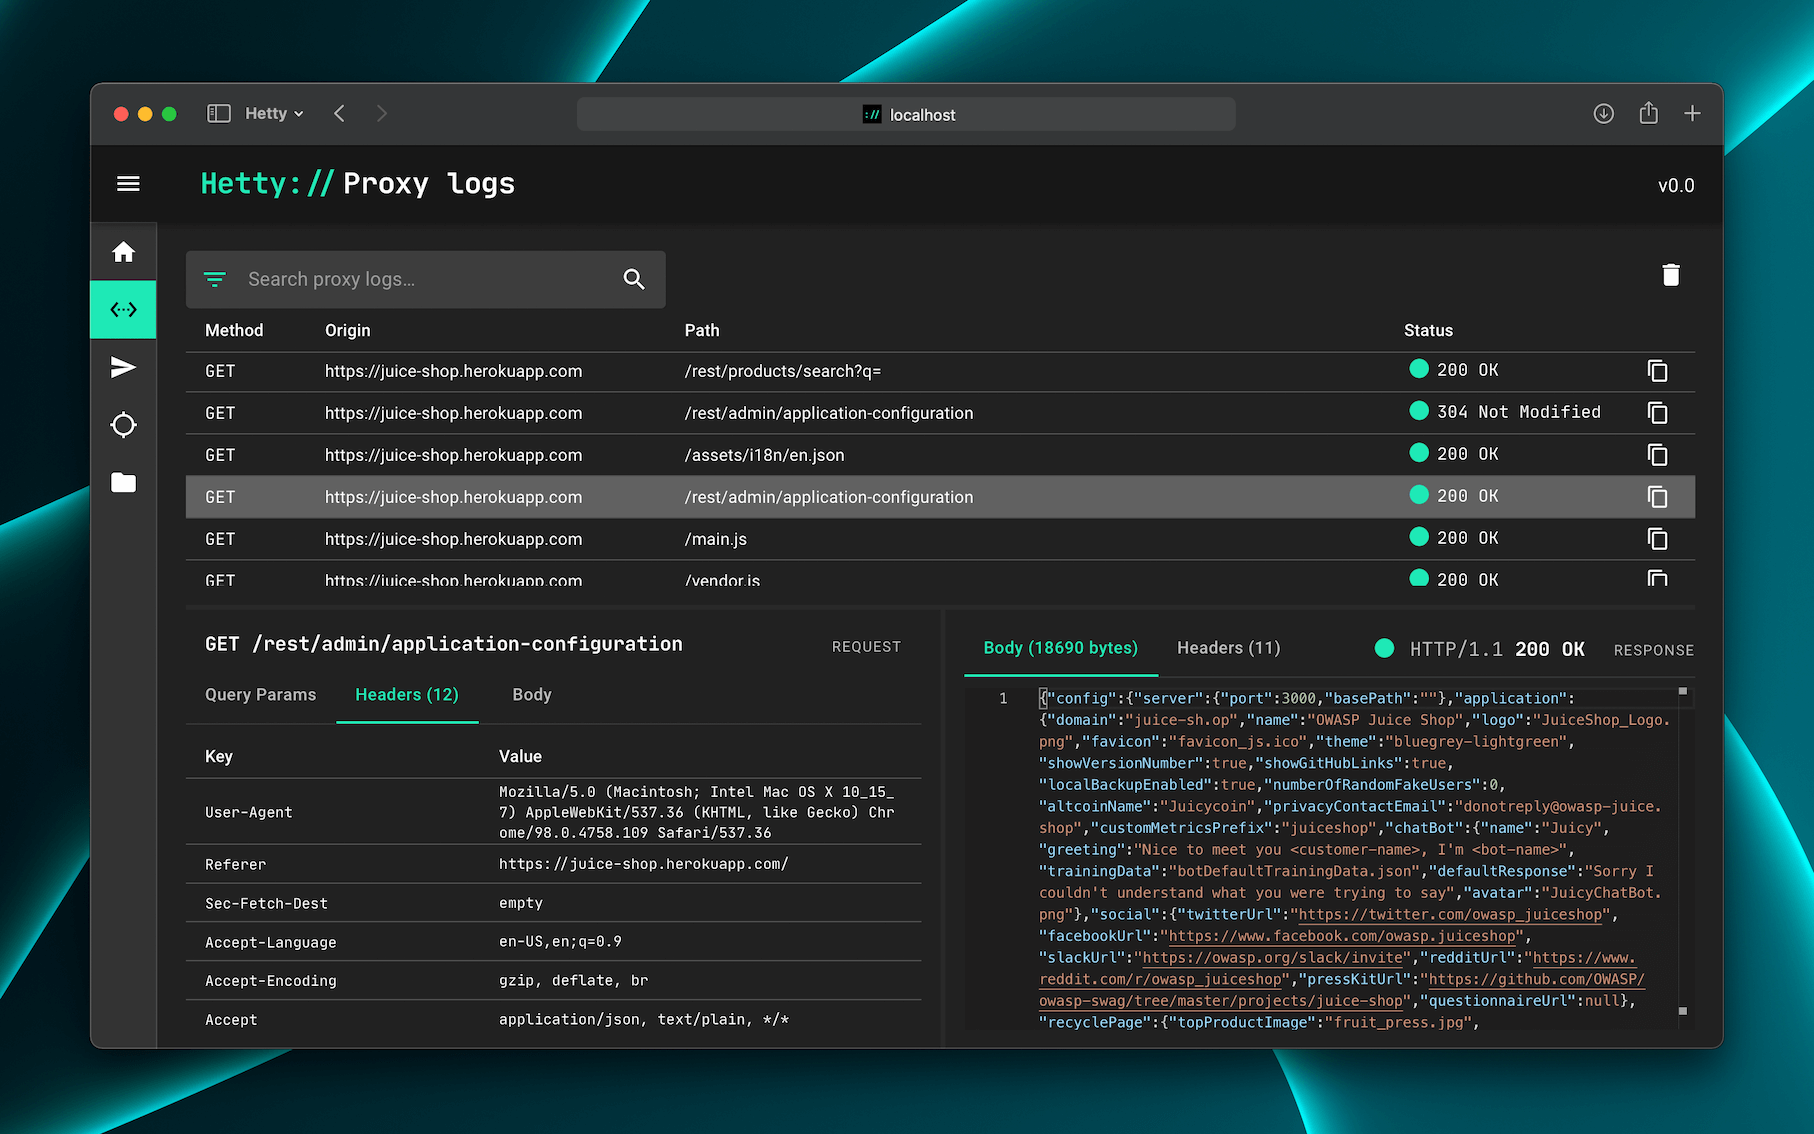 dstotijn/hetty
Un toolkit HTTP pour la recherche en sécurité.
 chaitin/xray
Un outil complet d'évaluation de sécurité développé en interne par 长亭, supportant le scan des problèmes de sécurité web courants et des poc…
 shmilylty/oneforall
Outil d'énumération de sous-domaines multi-sources avec plus de 50 modules de collecte, force brute DNS, analyse DNS passive, transparence des…
 commixproject/commix
Outil automatisé tout-en-un d'exploitation des injections de commandes OS.
 samratashok/nishang
Nishang - PowerShell offensif pour l'équipe rouge, les tests de pénétration et la sécurité offensive.
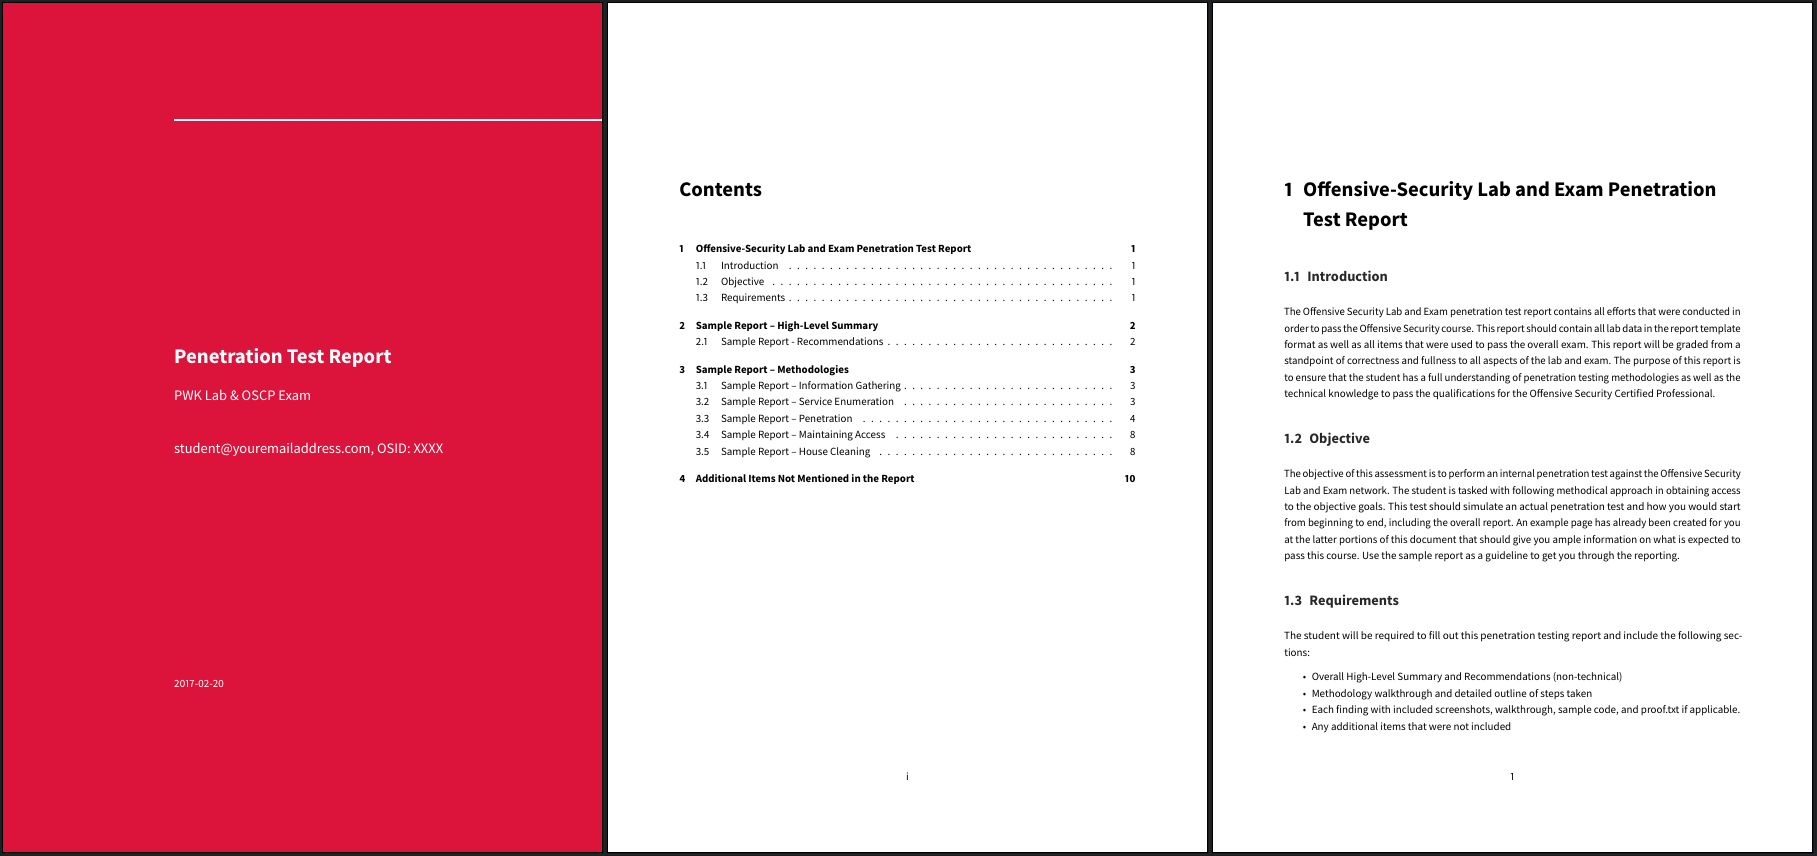 noraj/oscp-exam-report-template-markdown
:orange_book: Modèles Markdown pour le rapport d'examen Offensive Security OSCP, OSWE, OSCE, OSEE, OSWP
 six2dez/reconftw
reconFTW est un outil conçu pour effectuer des reconnaissances automatisées sur un domaine cible en exécutant le meilleur ensemble d'outils pour…
 x0rz/eqgrp
Contenu déchiffré de eqgrp-auction-file.tar.xz
 cliffe/secgen
Créer des VM aléatoirement non sécurisées
 ihebski/defaultcreds-cheat-sheet
Un seul endroit pour tous les identifiants par défaut afin d'aider les équipes Blue/Red à identifier les appareils avec mot de passe par défaut 🛡️
 olivierlaflamme/cheatsheet-god
Banque de référence pour tests d'intrusion - OSCP / PTP & PTX Aide-mémoire
 projectdiscovery/naabu
Un scanner de ports rapide écrit en Go avec un accent sur la fiabilité et la simplicité. Conçu pour être utilisé en combinaison avec d'autres outils…
 tanprathan/mobileapp-pentest-cheatsheet
La cheat sheet Mobile App Pentest a été créée pour fournir une collection concise d'informations de grande valeur sur des sujets spécifiques de test…








