
 #1
Méthodologies, frameworks, rapports et outils d'automatisation de tests d'intrusion.
Recommandé par Kitploit

 ivancabrera02/r2socks
Proxy SOCKS5 tunnellisé via le stockage objet Cloudflare R2, avec des agents Python et C++ sans dépendances relayant le trafic TCP via des objets R2…
 ffuf/ffuf
Fuzzer web rapide écrit en Go.
 akha-security/akca
Scanner DAST orienté preuves en Go qui explore les applications web et les API, puis exécute des vérifications adaptatives de SQLi, XSS, RCE, SSRF et…
 kypvas/ad_attack_architecture
Carte d'architecture d'attaque Active Directory Référence complète de pentest — De la reconnaissance à la domination du domaine
 mitmproxy/mitmproxy
Un proxy HTTP intercepteur interactif compatible TLS pour les testeurs de pénétration et les développeurs de logiciels.
 zan8in/afrog
Un outil de sécurité pour Bug Bounty, Pentest et Red Teaming.
 droe/sslsplit
Proxy transparent de type homme du milieu qui termine les connexions SSL/TLS, forge des certificats à la volée et enregistre le trafic déchiffré pour…
 devcop95/bugbounty-lab101
Un espace de travail complet pour le bug bounty destiné aux chercheurs HackerOne. Comprend l'application du périmètre, un pipeline automatisé de…
 fatedier/frp
A fast reverse proxy to help you expose a local server behind a NAT or firewall to the internet.
 thakur2309/pagasus-pro
Python ADB-based Android device management and security audit toolkit with an interactive menu for root detection, permission dumps, debuggable app…
 jonaschen0103/cve-2026-33439-poc
PoC Python exploitant CVE-2026-33439, une RCE pré-authentification dans OpenAM via la désérialisation Java du paramètre jato.clientSession, avec…
 nealbridges/vulnhunter
Scanner de sécurité pour l'IA agentique qui raisonne comme un attaquant sur le code source, confirme les failles exploitables avec des PoC…
 webgoat/webgoat
Application web volontairement vulnérable avec des leçons interactives et des défis pour apprendre la sécurité des applications web et les techniques…
 ghostesp-revival/ghostesp
La plateforme open-source de recherche sans fil pour ESP32.
 stuxctf/slythestx
Outil d'audit de sécurité des applications mobiles axé sur l'automatisation de l'analyse SAST, l'identification des technologies sous-jacentes (React…
 botesjuan/burp-suite-certified-practitioner-exam-study
Notes d'étude pratiques et guides pas à pas pour les laboratoires PortSwigger Academy, couvrant les vulnérabilités web, les payloads, l'énumération…
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
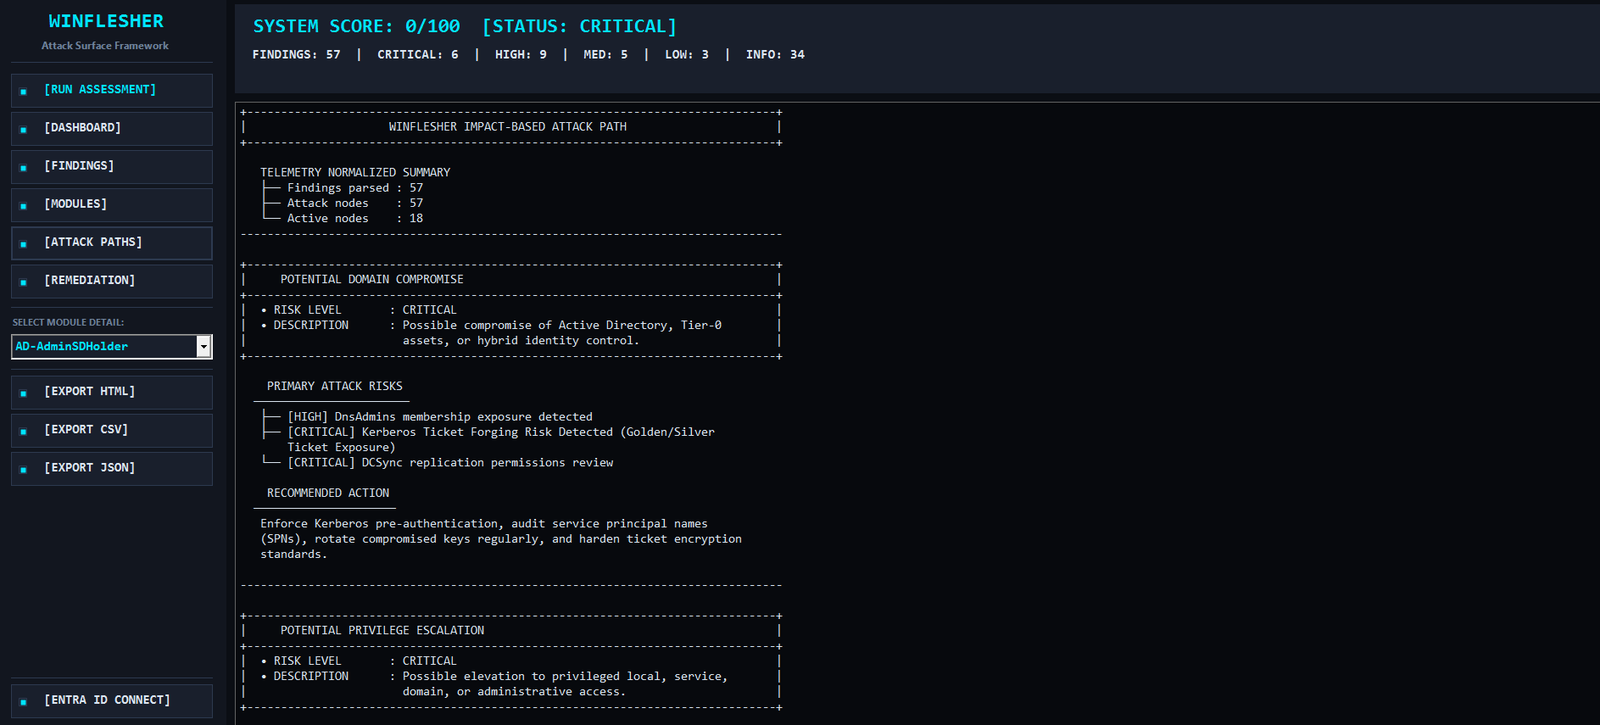 mindsflee/winflesher
Cadre automatisé d'évaluation de la surface d'attaque pour Active Directory et les infrastructures locales, corrélant les vulnérabilités avec les…







