
 #1
Plateformes intégrées pour le développement, l'exécution et la gestion des tests d'intrusion.
Recommandé par Kitploit
 whispergate/msteams
Profil Mythic C2 qui tunnelise le trafic de l'agent via les canaux Microsoft Teams en utilisant l'API Microsoft Graph, avec chiffrement AES256,…
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - Best CertiGhost AD CS Multi-Exploit Framework | Boîte à outils avancée avec serveurs DC/LDAP non autorisés, abus de certificats,…
 galoryber/fawkes
Fawkes est un agent Mythic C2 en golang exclusivement écrit par IA.
 jas502n/burpsuite-plugin
Plugin Pour BurpSuite (Pentester)
 mythicc2profiles/httpx
Configurable, piloté par la communauté, profil C2 HTTP
 cisc0-gif/kitt
Framework de pentesting basé sur Python
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 owasp/redteamtoolkit
Le boîte à outils de sécurité basée sur WASM pour le paradigme Web First
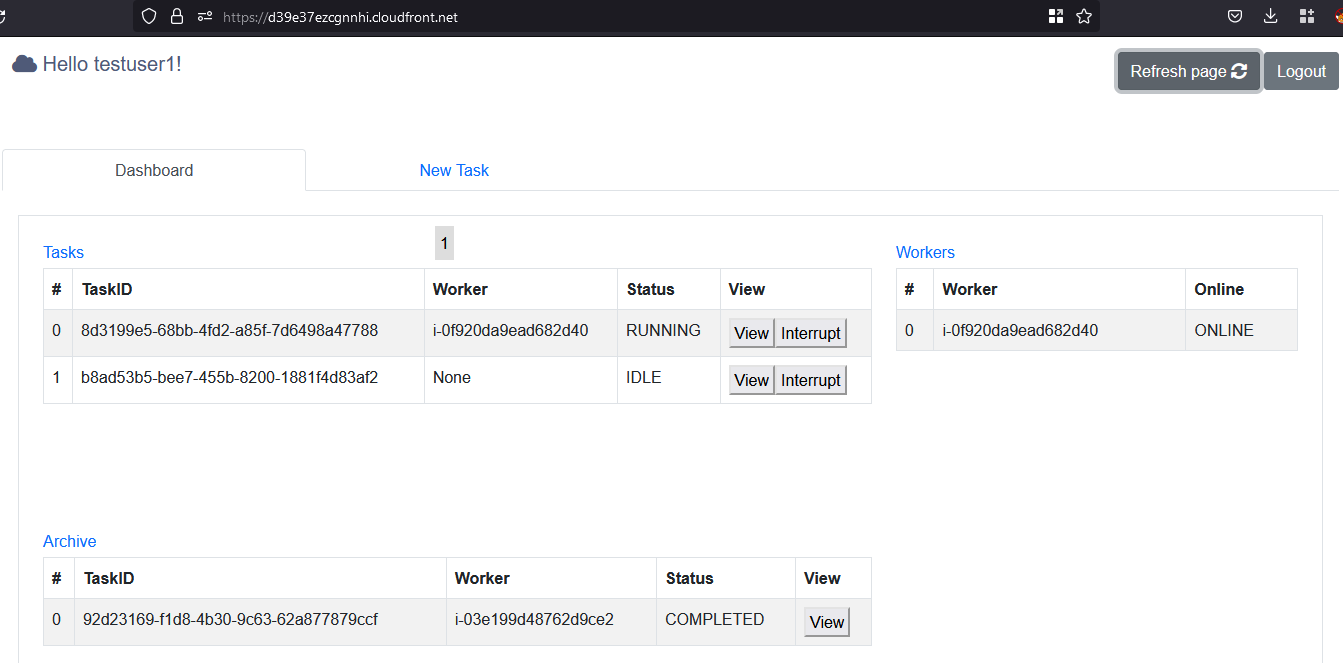 nccgroup/cowcloud
Solution AWS serverless pour répartir les charges de travail de reconnaissance et d'analyse de vulnérabilités. Soumettez les tâches via l'interface…
 cogensec/gideon
Agent autonome d'opérations de sécurité pour le renseignement sur les menaces, la recherche de vulnérabilités, l'analyse d'IOC et le red teaming.…
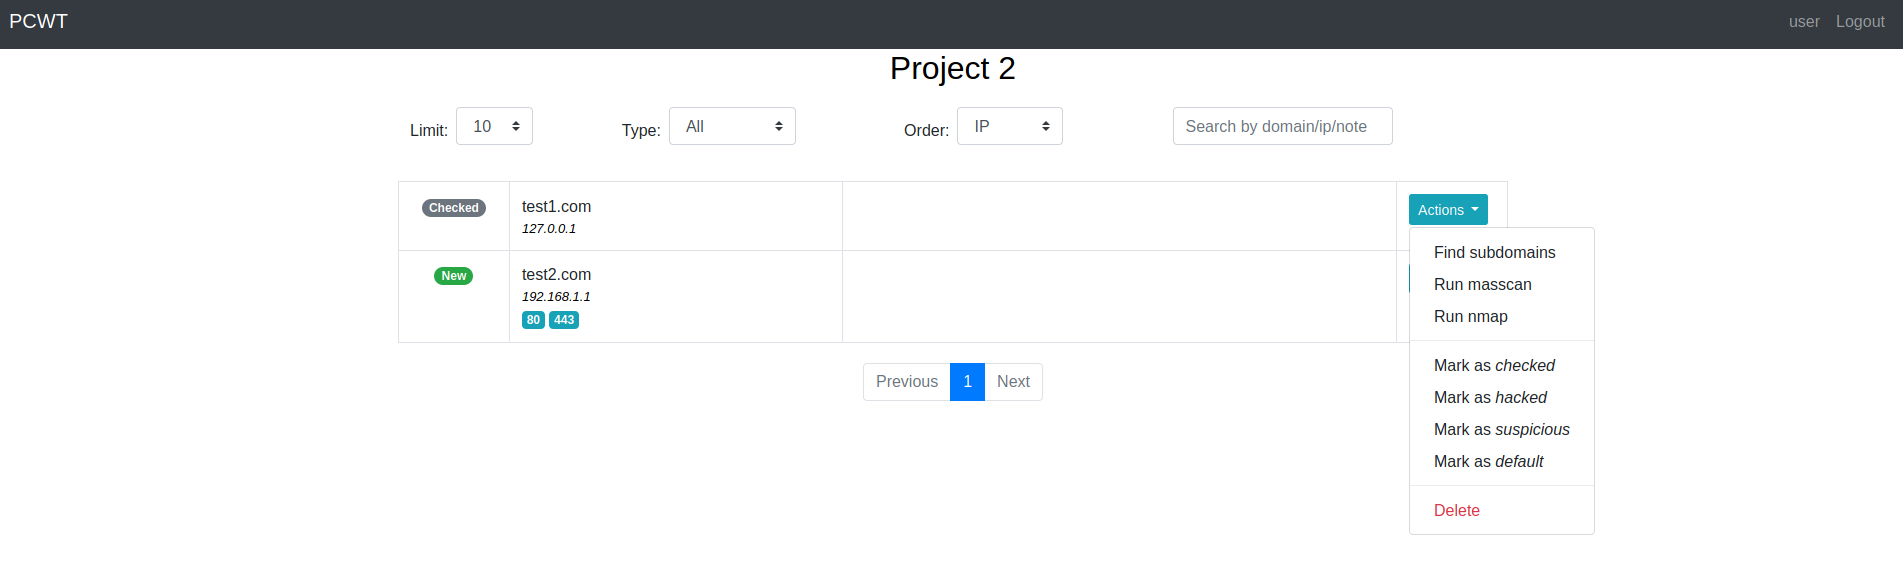 ascr0b/pcwt
Interface de gestion de projet basée sur le web pour les workflows de test de pénétration et de chasse aux bogues, automatisant le scan de ports avec…
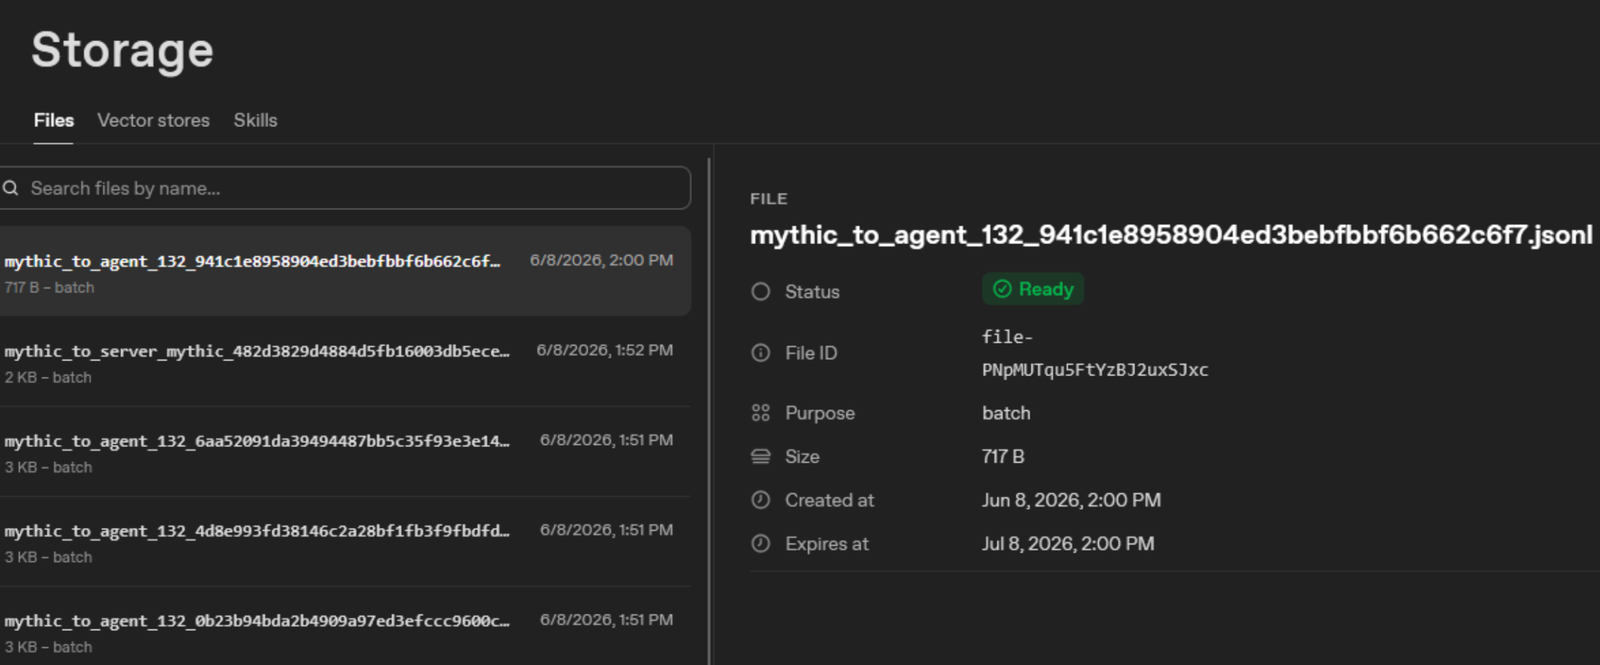 kyle41111/ai-file
Un profil d'écoute pour le framework C2 Mythic qui utilise les API de fichiers des fournisseurs d'IA
 vonahisec/pentesting_scripts
Ce référentiel contient une liste d'outils qui peuvent être utiles pour les consultants effectuant des tests d'intrusion.
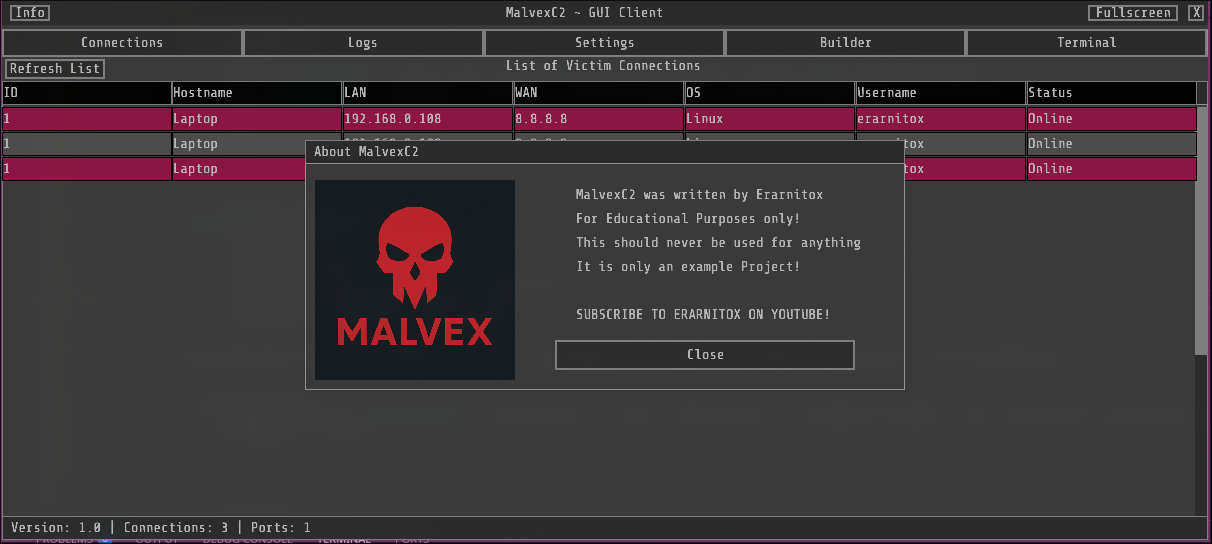 erarnitox/malvexc2
Un simple C2 Framework écrit en C++ moderne
 qmadev/crabloader
Chargeur réfléchi défini par l'utilisateur basé sur Rust pour les charges utiles de Cobalt Strike. Évite les pages mémoire RWX pour la sécurité…
 karmanya03/overthrone
Framework d'exploitation Active Directory entièrement en Rust : énumération LDAP/SMB/Kerberos, recherche de chemins dans un graphe d'attaque,…
 riswandans/litesploit
bibliothèque et interpréteur pour outils de test de pénétration
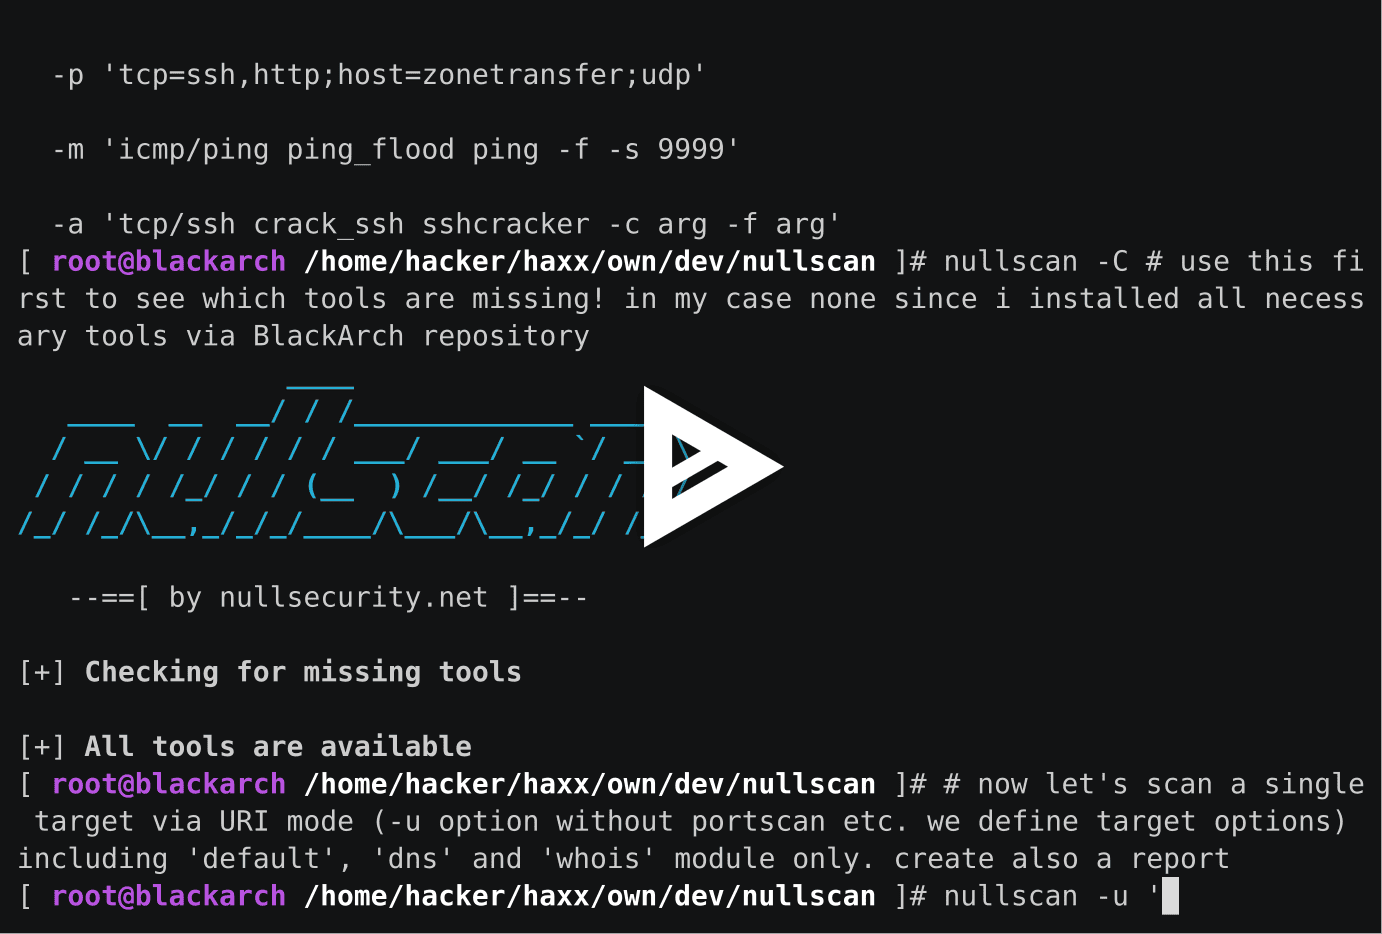 noptrix/nullscan
Un framework modulaire conçu pour enchaîner et automatiser des tests de sécurité.








