
 #1
Plateformes intégrées pour le développement, l'exécution et la gestion des tests d'intrusion.
Recommandé par Kitploit

 boostsecurityio/smokedmeat
Un framework Red Team CI/CD pour démontrer les risques de sécurité des pipelines de build.
 optiv/registry-recon
Script Aggressor Cobalt Strike qui effectue une reconnaissance système/AV/EDR
 antonlovesdnb/ttprunner
Exécutez des TTP, avec l'IA !
 codextf2/customc2channeltemplate
modèle pour développer des canaux C2 personnalisés pour Cobalt Strike à l'aide de hooks IAT appliqués par un chargeur réflectif.
 safebuffer/metateta
Scanneur et exploiteur de protocoles réseau automatisé utilisant des modules Metasploit pour des tests de pénétration rapides sur de grands réseaux,…
 truneski/external_c2_framework
API Python pour une utilisation avec la spécification External C2 de Cobalt Strike
 psmths/reave
WIP Cadre de post-exploitation adapté aux hyperviseurs.
 qmadev/crabloader
Chargeur réfléchi défini par l'utilisateur basé sur Rust pour les charges utiles de Cobalt Strike. Évite les pages mémoire RWX pour la sécurité…
 black-army-security/blackarmy-framework
Framework de test d'intrusion modulaire basé sur Python pour les évaluations de sécurité automatisées, l'exploitation et les opérations de red team.…
 lintstar/lstar
LSTAR - Plugin de post-exploitation complet CobaltStrike
 koutto/jok3r
Jok3r v3 BETA 2 - Framework d'automatisation de pentest réseau et web
 nccgroup/nccfsas
Informations publiées publiquement par l'équipe Full Spectrum Attack Simulation (FSAS) de NCC Group.
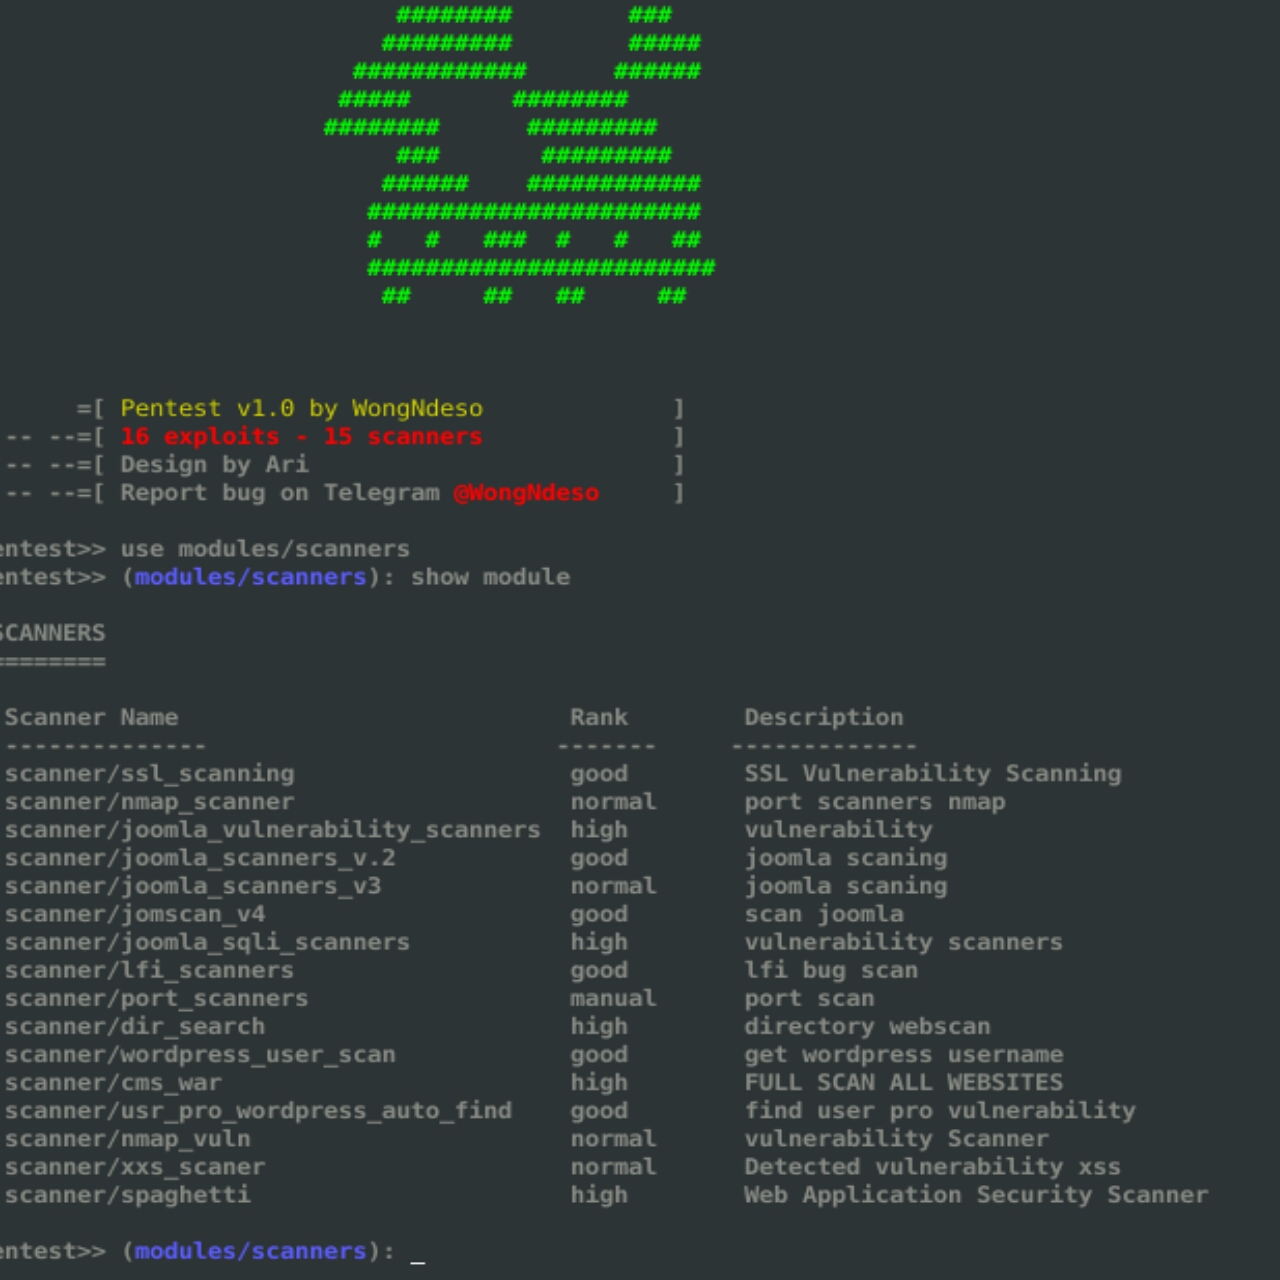 pikpikcu/pentest-tools-framework
Pentest Tools Framework est une base de données d'exploits, de scanners et d'outils pour les tests d'intrusion. Pentest est un framework puissant qui…
 rand0m1ze/ezsploit
Automatisation de scripts bash Linux pour metasploit
 jack-new-project/zeebsploit
Framework d'exploitation modulaire pour tests de pénétration, avec génération automatisée de charges utiles, modules de reconnaissance et capacités…
 pard0p/remote-bof-runner
Remote BOF Runner est un framework d'extension Havoc pour l'exécution à distance de fichiers d'objet Beacon (BOF) en utilisant un chargeur PIC fait…
 0x09al/cve-2017-11882-metasploit
Il s'agit d'un module Metasploit qui exploite CVE-2017-11882 en utilisant le POC publié ici :…
 algosecure/pollenisator
Outil de pentest collaboratif avec des outils hautement personnalisables.








