Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Registry-Recon — Script Aggressor Cobalt Strike qui effectue une reconnaissance système/AV/EDR | Kitploit

Outils/GitHubGitHub/optiv/registry-recon
Frameworks de Tests d'IntrusionReconnaissanceCollecte d'InformationsRed Teaming
GitHuboptiv/registry-recon

Registry-Recon

Script Aggressor Cobalt Strike qui effectue une reconnaissance système/AV/EDR

Voir le dépôt
3393438il y a 4 ansVérifié par Kitploit
Partager

Registry-Recon

Cobalt Strike Aggressor Script qui effectue une reconnaissance Système/AV/EDR.

Auteur: Jess Hires

Description

En tant que praticien d'équipe rouge, nous utilisons souvent des outils qui tentent d'identifier les détails d'un système compromis, de préférence de la manière la plus furtive possible. Certains de nos outils habituels ont commencé à être détectés par les produits EDR en raison de l'utilisation de commandes CLI Windows. Ce script aggressor vise à résoudre ce problème en sondant uniquement le système à l'aide de requêtes de registre natives, sans aucune commande CLI.

Installation

Chargez simplement reg.cna dans Cobalt Strike à l'aide du Script Manager. Ensuite, faites un clic droit sur le beacon sur lequel vous souhaitez effectuer une reconnaissance de registre, choisissez Registry puis Recon, ou tapez regenum dans la console du beacon.

Installation et utilisation

Exemple de sortie 1

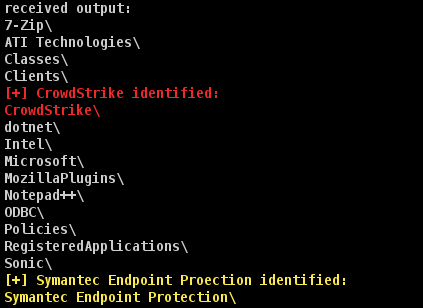
Exemple de sortie 2

Comment cela fonctionne-t-il ?

Principalement, en utilisant les fonctions breg_query et breg_queryv de Cobalt Strike. Ensuite, toute la sortie du beacon est interceptée avec beacon_output, à la recherche de valeurs spécifiques. Lorsqu'une correspondance positive est trouvée, la sortie est mise en évidence dans la console du beacon. Comme il n'existe pas de beacon_output_reg ou équivalent, comme beacon_output_ls et beacon_output_ps, toute la sortie doit être capturée pour analyse.

Et si mon produit AV/EDR n'est pas détecté ? / Comment puis-je aider ?

C'est normal. Nous n'avons pas pu tester toutes les solutions AV/EDR, et nous savions que beaucoup manqueraient. Vous pouvez nous aider en soumettant une issue GitHub contenant les informations suivantes :


  • S'il s'agit d'une entrée Système/AV/EDR
  • Le nom du produit
  • Les entrées de registre pertinentes pouvant être utilisées pour identifier positivement le produit
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →