
 #1
Plateformes intégrées pour le développement, l'exécution et la gestion des tests d'intrusion.
Recommandé par Kitploit

 lglznl/klaios
KLAIOS est un environnement de sécurité hybride qui fusionne la boîte à outils offensive de Kali Linux avec un isolement renforcé de style bunker VPN…
 redsiege/c2concealer
Génère des profils malléables C2 randomisés et validés par lint pour Cobalt Strike, automatisant la configuration des beacons HTTP/S, DNS, SMB et SSH…
 owasp/apts
Standard OWASP de test d'intrusion autonome
 1135/1135-cobaltstrike-toolkit
À propos de CobaltStrike
 grisuno/blacksandbeacon
Balise C2 Linux avec chargeur BOF ELF natif en mémoire, interrogation chiffrée AES-256-CFB et serveur C2 Python pour modules de post-exploitation…
 s3cur3th1ssh1t/winpwn
Automatisation pour les tests de pénétration Windows internes / Sécurité AD
 adrmxr/kithack
Pack d'outils de hacking & générateur de backdoors.
 optiv/freeze
Freeze est une boîte à outils de payloads pour contourner les EDR en utilisant des processus suspendus, des appels système directs et des méthodes…
 agampreet-singh/redroot
RedRoot est un framework de sécurité offensive basé sur Python et piloté par CLI, qui regroupe les outils essentiels de red teaming dans un…
 yaldobaoth/cve-2015-1578-poc-metasploit
Ceci est un exploit de module Metasploit de preuve de concept pour CVE-2015-1578, une vulnérabilité de débordement de tampon dans Achat 0.150 beta7…
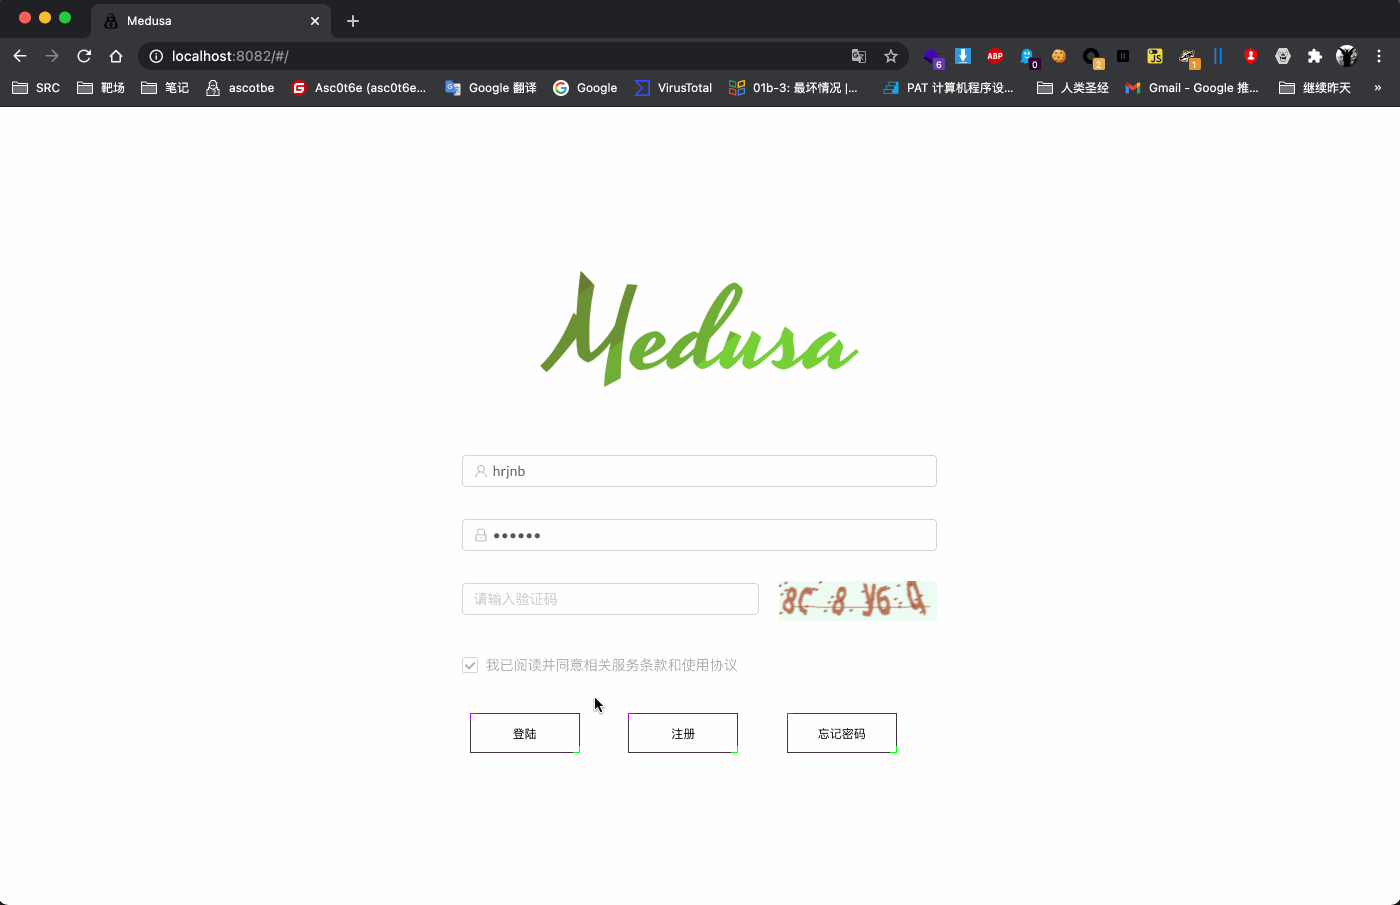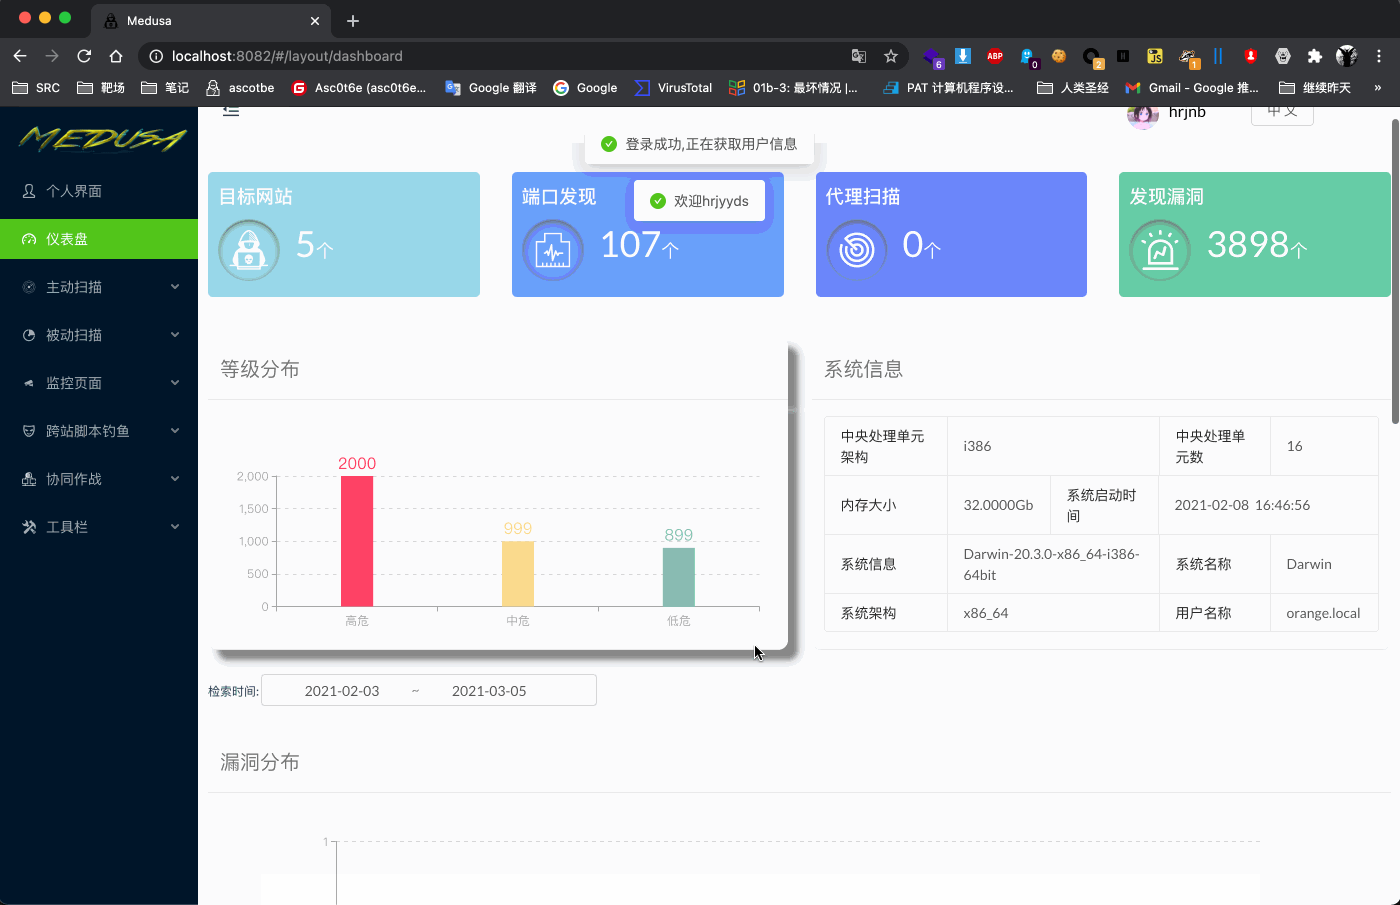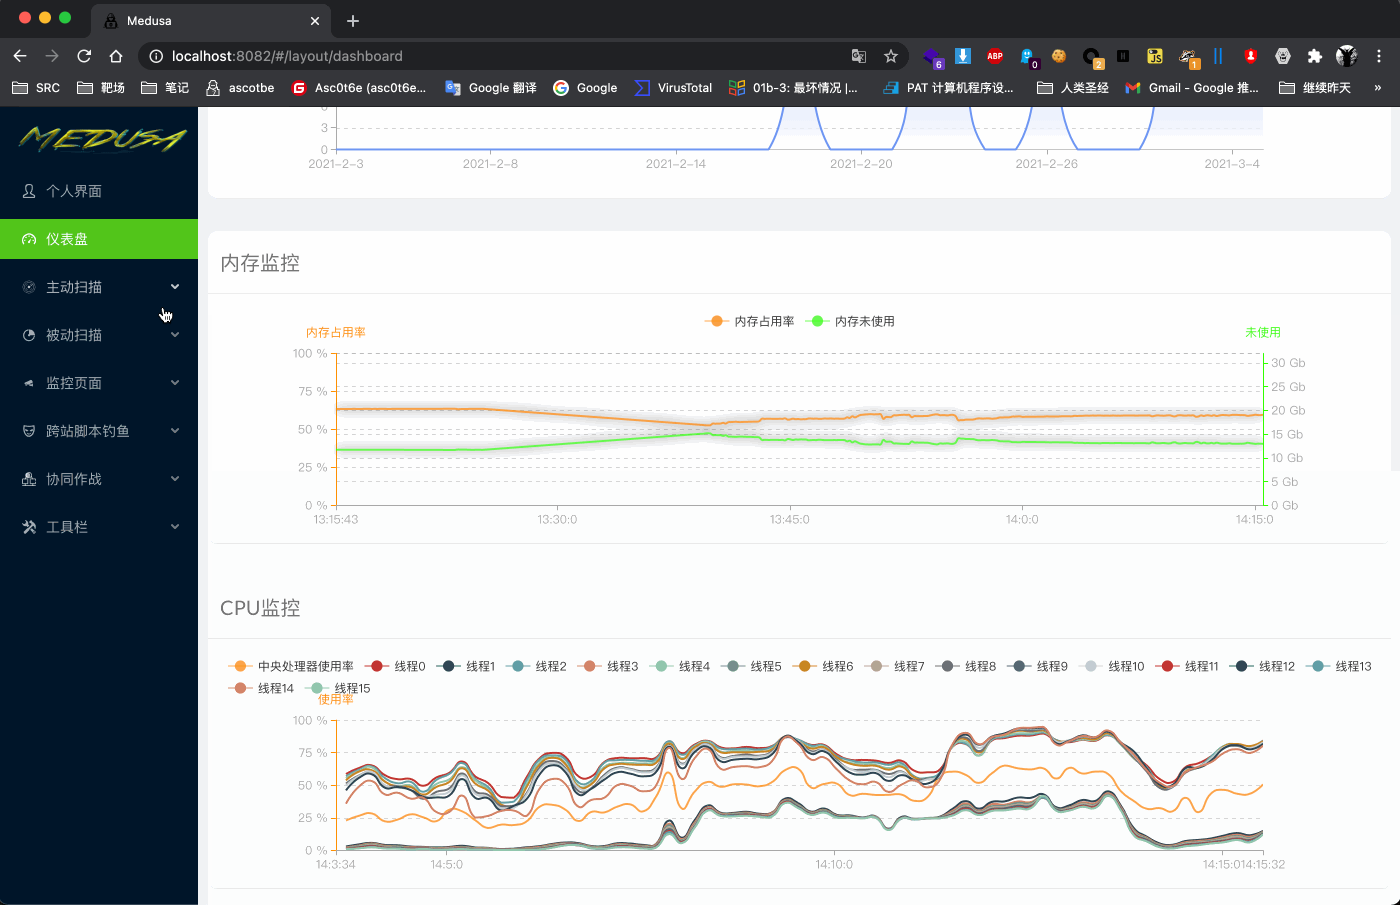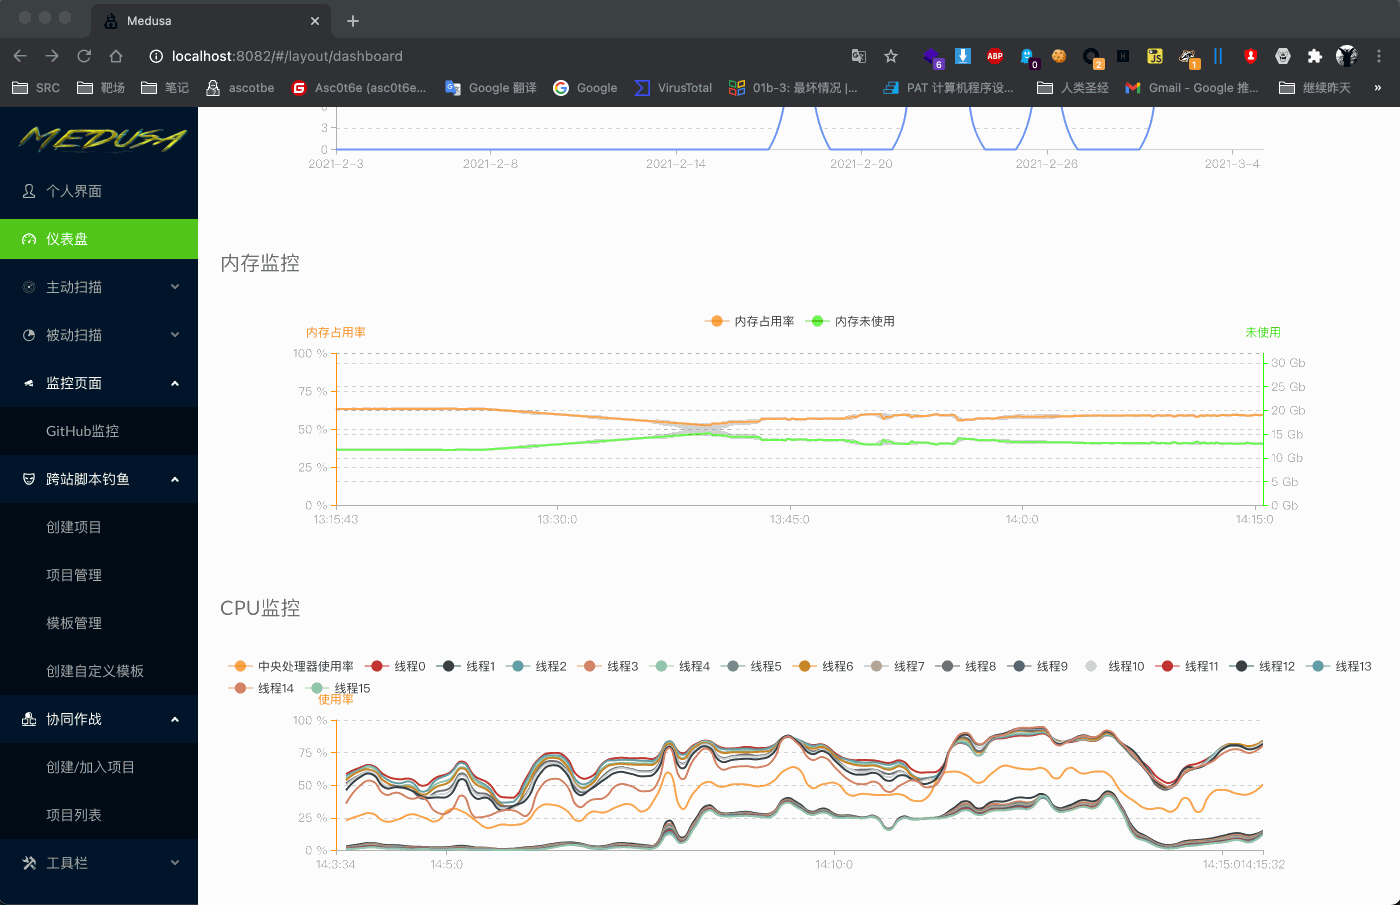 ascotbe/medusa
🐈Medusa est une plateforme d'arsenal pour red team, incluant actuellement une plateforme XSS, une plateforme collaborative, la surveillance des CVE,…
 r00t-3xp10it/venom
venom - Générateur/compilateur/gestionnaire de shellcode C2
 catsploit/catsploit
Outil de test d'intrusion automatisé utilisant Cyber Attack Techniques Scoring (CATS) pour sélectionner et exécuter des scénarios d'attaque optimaux…
 mitre/brawl-public-game-001
Données d'un exercice d'émulation d'adversaires automatisé BRAWL
 xtr4nge/fruityc2
FruityC2 est un framework de post-exploitation (et open source) basé sur le déploiement d'agents sur des machines compromises. Les agents sont gérés…
 risksense-ops/cve-2016-6366
Dépôt public pour les améliorations de l'exploit EXTRABACON
 licitrasimone/crystalsliver
Kit d'évasion Crystal Palace pour Sliver
 thirdbyte/ssj
Votre distribution Linux quotidienne devenue Super Saiyan.








