
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit
 0xdak/cve-2026-69098_exploit
Exploit d'exécution de code à distance non authentifiée ciblant une désérialisation YAML non sécurisée dans les vérifications de connexion des LLM ;…
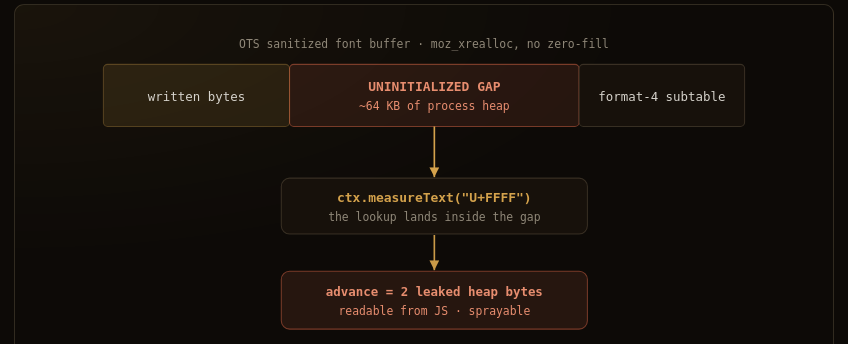 defineid/palimpsest
CVE-2026-74945, divulgation de tas non initialisé via une police web malveillante (sec-high)
 0xdak/cve-2026-52680_exploit
Exploit pour la traversée de chemin d'Apache Kyuubi (CVE-2026-52680) permettant l'écriture arbitraire de fichiers sans authentification et…
 heltonpojo/cve-2025-32432
Exploit RCE sans authentification pour Craft CMS en Go. Récupère le jeton de session/CSRF, empoisonne la session PHP, déclenche la désérialisation…
 dynamo2k1/cve-2026-33017
Exploit PoC pour CVE-2026-33017 : exécution de code à distance non authentifiée dans Langflow via l'injection d'un composant personnalisé Python…
 nvk0x/cve-2022-1388-exploit
exploit poc
 darses/cve-2026-50522
Microsoft SharePoint CVE-2026-50522
 0xdak/cve-2025-71389_exploit
Exploit Python pour RCE non authentifié dans Cal.com (CVE-2025-71389) via la désérialisation des React Server Components. Une seule requête permet…
 tr3m0x/cve-2019-25065-poc
CVE-2019-25065 exploit
 l41kaa/cve-2023-33733-exploit-poc
Script d'exploitation Python pour CVE-2023-33733 ciblant les applications web. Automatise l'authentification, l'extraction de session et la livraison…
 pizza-power/golang-cve-2021-22205-poc
Un POC RCE Gitlab CVE-2021-22205 écrit en Golang.
 v3cn4x00/poc-cve-2025-66034
Exploit automatisé pour CVE-2025-66034, enchaînant traversée de chemin et injection XML dans fontTools varLib pour obtenir une exécution de code à…
 cypherhippie/cve-2026-34486---unauthenticated-rce-via-java-deserialization
Contournement du fail-open de l'EncryptInterceptor dans le clustering Tribes d'Apache Tomcat menant à une RCE non authentifiée via la désérialisation…
 ianxtianxt/ysoserial.net
Génère des charges utiles de désérialisation .NET pour exploiter les vulnérabilités de désérialisation non sécurisée. Aide les testeurs d'intrusion à…
 mrr0b0t19/cve-2023-41064
Script Python générant un fichier WebP conçu pour déclencher CVE-2023-41064 à des fins de test pédagogique et d'analyse de vulnérabilité.
 rootxn/cve-2026-12793
PoC Python pour CVE-2026-12793 dans JetFormBuilder <= 3.6.2 : élévation de privilèges non authentifiée menant à l'upload de plugin et à l'exécution…
 maxprog-svg/cve-2026-55040-mass-exploit
Exploit pour CVE-2026-55040 dans Microsoft SharePoint, forgeant des jetons JWT via l'algorithme none, des secrets HS256 faibles et la substitution…
 george0papasotiriou/cve-2026-23009-dicom-network-image-injection-without-authentication
Preuve de concept pour CVE-2026-23009 démontrant l'injection non authentifiée d'images DICOM dans des serveurs PACS vulnérables à l'aide de…








