
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit

 cyb3r-techie/pezor-docker
Grâce à cette image Docker, vous pouvez facilement accéder à PEzor sur votre système !
 ycdxsb/cve-2020-0668
Faire fonctionner l'exploit CVE-2020-0668 pour la version < win10 v1903 et la version >= win10 v1903
 r3kind1e/log4shell-obfuscated-payloads-generator
Générer des payloads obfusqués primaires ou secondaires pour CVE-2021-44228 ou CVE-2021-45046 afin d'éviter la détection du WAF.
 murataydemir/cve-2017-9822
[CVE-2017-9822] Exécution de code à distance (RCE) par désérialisation de cookie DotNetNuke
 amoloht/cve-2022-33891
「💥」CVE-2022-33891 - Injection de commande Apache Spark
 securelayer7/wordpresshell
PoC RCE pré-auth pour CVE-2026-63030 / CVE-2026-60137 (noyau WordPress)
 bigsizeme/cve-2018-2893
Générateur de shell inversé
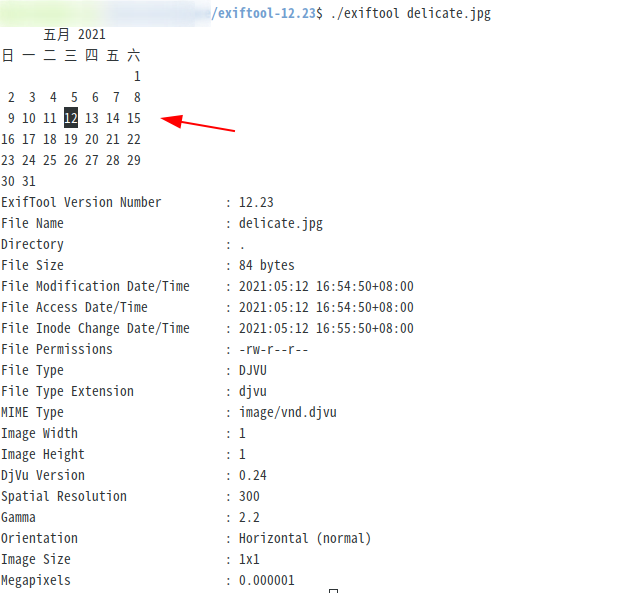 se162xg/cve-2021-22204
vulnérabilité d'exécution de code arbitraire dans exiftool
 iss4cf0ng/eden-rat
Un outil d'accès distant open-source basé sur une interface graphique Linux, développé en C# avec un payload Python, destiné à des tests de…
 noxtal/follina
Tout sur CVE-2022-30190, alias follina, qui est une vulnérabilité RCE qui affecte les outils de diagnostic de support Microsoft (MSDT) sur les…
 eversinc33/nimnightmare
CVE-2021-1675 LPE PoC en Nim (PrintNightmare Escalade de privilèges locale)
 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2 : Plateforme avancée de recherche Red Team pour LLM avec l'algorithme PAIR et l'évaluation LLM-as-a-Judge
 vulnbe/burpsuite-copy-as-xmlhttprequest
Extension BurpSuite qui convertit les requêtes HTTP en code JavaScript XMLHttpRequest pour une génération simplifiée de preuves de concept XSS et des…
 youcannotseemeagain/cve-2023-22515_rce
RCE du back-office Confluence
 0x00-0x00/-cve-2017-9805
Script d'exploitation pour Apache Struts2 REST Plugin XStream RCE (CVE-2017-9805)
 jas502n/java-compressed-file-security
Vulnérabilité de sécurité des fichiers compressés Java Web
 lanzt/cve-2020-14321
Exploit authentifié pour Moodle 3.9 qui élève les privilèges d'enseignant au rôle de gestionnaire et permet l'exécution de code à distance via le…
 j0ey17/cve-2022-22963_reverse-shell-exploit
CVE-2022-22963 est une vulnérabilité dans le framework Spring Cloud Function pour Java qui permet l'exécution de code à distance. Ce script Python…








