
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit


 zer0sumgam3/cve-2026-66066-poc
PoC pour CVE-2026-66066 dans Ruby on Rails
 boxhg/cve-2019-0604
Explication détaillée du code de l'exploit RCE SharePoint de k8gege cve-2019-0604-exp.py, créez votre propre payload
 incredibleindishell/certi-bhai
AD CS : tout ce qui concerne l'exploitation s'y trouve
 al1ex/cve-2021-2109
CVE-2021-2109 && RCE sur Weblogic Server via JNDI
 synacktiv/exim-cve-2019-15846
Matériel PoC pour exploiter CVE-2019-15846
 jpeanut/imagetragick-cve-2016-3714-rshell
Scripts d'exploitation de preuve de concept pour CVE-2016-3714 (ImageTragick) utilisant des fichiers MVG/SVG afin de livrer des reverse shells via…
 jas502n/fastjson-1.2.61-rce
fastjson-1.2.61-RCE
 thewhiteh4t/warsend
Téléversement de shell WAR via l'API Apache Tomcat Manager
 viniciuspereiras/cve-2022-35405
PoC-exploit de la vulnérabilité d'exécution de code à distance sans authentification dans ManageEngine PAM360, Password Manager Pro et Access Manager…
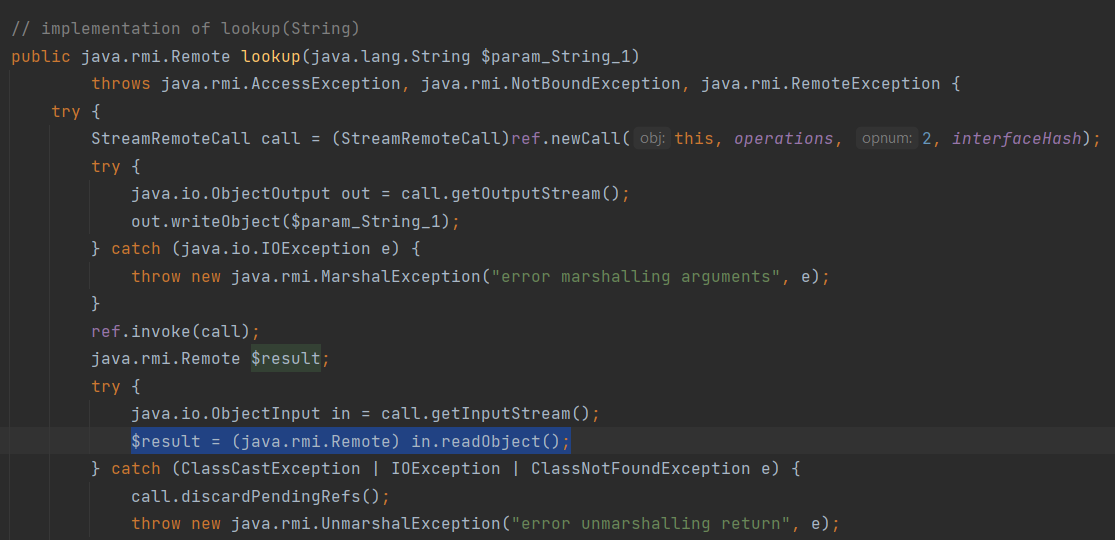 hakivvi/ermir
Registre RMI Rogue exploitant la désérialisation Java non sécurisée via les méthodes list/lookup/bind. Génère et fournit des gadgets Ysoserial pour…
 01rabbit/pakuri-thon
PAKURI-THON est un outil qui aide les testeurs d'intrusion avec divers outils de pentesting et un serveur C4 (serveur de commande et contrôle et de…
 0x7eteam/cve-2023-26256
CVE-2023-26255_POC,CVE-2023-26256_POC
 bounteous17/libenom
Wrapper CLI pour MSFvenom qui simplifie la création de payloads avec gestion de profils, génération automatisée de listeners et sortie organisée pour…
 chrisjd20/cve-2017-9805.py
Meilleur code d'exploitation pour CVE 2017 9805 apache struts
 mrk336/cve-2025-26686-the-tcp-ip-flaw-that-opens-the-gates
Une vulnérabilité critique d'exécution de code à distance (RCE) dans la pile TCP/IP de Windows (CVE-2025-26686) laisse de la mémoire sensible…
 jas502n/st2-046-poc
st2-046-poc CVE-2017-5638
 audrise/javaflood
Outil DoS multithreadé en Python qui inonde les serveurs Minecraft Java avec des paquets de handshake forgés, la réutilisation de connexions, le…








